Principais conclusões
- Um gestor de palavras-passe é um software que armazena e gere de forma segura as credenciais de início de sessão num cofre encriptado, protegido por uma única palavra-passe principal.
- Elimina a necessidade de memorizar várias palavras-passe, ao mesmo tempo que ajuda a gerar palavras-passe fortes e únicas para cada conta, reduzindo o risco de violações de segurança.
- Os gestores de palavras-passe podem preencher automaticamente os dados de início de sessão, poupar tempo e, muitas vezes, sincronizar-se entre dispositivos, permitindo um acesso prático em qualquer lugar.
- Oferecem benefícios de segurança adicionais, como recusar o preenchimento automático das suas credenciais de login em sites de phishing semelhantes e limitar os danos causados pelas contas comprometidas, facilitando a criação de palavras-passe exclusivas.
- Muitos gestores de palavras-passe podem agora também armazenar chaves de acesso, uma forma mais recente e resistente a phishing de fazer login sem palavra-passe.
- Embora sejam, em geral, seguros e eficazes, continuam a exigir boas práticas de segurança, como proteger a palavra-passe principal, utilizar a autenticação multifator e manter os dispositivos livres de malware.
O que é um gestor de palavras-passe?
Um gestor de palavras-passe é uma aplicação que cria, armazena e preenche as suas palavras-passe automaticamente. Os seus logins são mantidos num cofre encriptado, e desbloqueia esse cofre com uma palavra-passe mestra, sendo esta a única palavra-passe que precisa de lembrar.
Antigamente, nos primórdios da internet, provavelmente tinha apenas algumas palavras-passe para algumas aplicações essenciais que utilizava para fazer compras, estudar, manter-se ligado e trabalhar. Hoje, as coisas são muito mais complicadas. A maioria de nós gere agora dezenas, senão centenas, de contas online.
Embora a tecnologia prometa facilitar as nossas vidas, e geralmente facilita, cada novo site e aplicação em que nos registamos significa mais uma palavra-passe para nos lembrarmos. Para a maioria, tornou-se impossível recordar todas elas. Pense em si: reutiliza as suas palavras-passe em várias contas, como tantos outros utilizadores da internet fazem? Isso é um grande erro.
Utilizando listas gigantescas de palavras-passe roubadas (também conhecidas como "dumps") compradas na dark web , os cibercriminosos podem tentar estas palavras-passe noutros sites (um tipo de ataque de força bruta chamado credential stuffing) ou utilizar palavras-passe antigas para extorquir utilizadores em burlas . Este é o efeito dominó das violações de dados . Uma violação leva a outra, e a outra, e assim sucessivamente.
As palavras-passe roubadas continuam a ser uma das ferramentas favoritas dos invasores. De acordo com o Relatório de Investigações de Violações de Dados da Verizon de 2026 , as credenciais roubadas foram utilizadas em mais de um terço das violações confirmadas. Alguém se lembra da password 1234567?
Então, como é que chegámos aqui e o que é que podemos fazer?
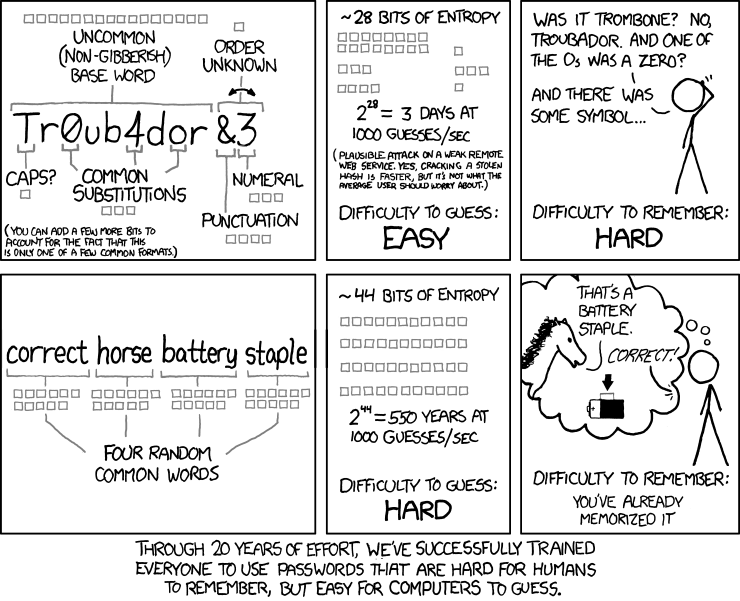
A famosa banda desenhada do xkcd, " Força da Palavra-passe ", explicou isto da melhor forma: após 20 anos de esforço, treinámos todos a usar palavras-passe que são "difíceis para os humanos se lembrarem, mas fáceis para os computadores adivinharem".
É verdade. Há 20 anos, os profissionais de cibersegurança advertiram os consumidores por não alterarem as palavras-passe predefinidas nos dispositivos IoT (como o router da Internet) ou por utilizarem palavras-passe fáceis de adivinhar como "12345" ou "password". Daí surgiu a palavra-passe longa e forte com que o xkcd brinca: uma palavra comum com uma mistura de letras maiúsculas e minúsculas, pelo menos um número e um símbolo.
Ao criar uma nova conta, os sites exigem que criemos palavras-passe longas e fortes. Caso contrário, não nos é sequer permitido criar uma conta. Supondo que alguém consegue passar a fase de criação da conta, provavelmente esquecerá a palavra-passe complexa que acabou de criar e resignar-se-á a utilizar o link "Esqueci-me da palavra-passe?" como a sua opção de login diário.
Felizmente, não tem de se lembrar de todas essas palavras-passe. Um gestor de palavras-passe pode lembrar-se delas por si.
Malwarebytes Labs Define um gestor de palavras-passe como “uma aplicação de software concebida para armazenar e gerir credenciais online. Também gera palavras-passe. Normalmente, estas palavras-passe são armazenadas numa base de dados encriptada e protegidas por uma palavra-passe mestra”.
Como funciona um gestor de palavras-passe?
Depois de todos os nomes de utilizador e palavras-passe das suas contas terem sido introduzidos na caixa-forte, a sua palavra-passe mestra é a única que tem de memorizar. A introdução da palavra-passe mestra desbloqueia o cofre de palavras-passe e, a partir do cofre, pode recuperar qualquer palavra-passe de que necessite.
Nos bastidores, o gestor de palavras-passe encripta tudo no seu cofre. A maioria dos gestores de palavras-passe fiáveis utiliza o que se chama de encriptação de conhecimento zero: o seu cofre é encriptado e desencriptado no seu próprio dispositivo, de tal forma que nem a empresa que o armazena consegue ler as suas palavras-passe. A sua senha mestra é a chave.
Ao visitar um website, o gestor de palavras-passe verifica o endereço web e oferece a opção de preencher o nome de utilizador e a palavra-passe correspondentes. Ao criar uma nova conta, pode gerar uma palavra-passe forte e aleatória e guardá-la automaticamente para si. Muitos gestores de palavras-passe armazenam agora também chaves de acesso , permitindo utilizar o mesmo cofre à medida que os sites abandonam o uso de palavras-passe.
Quais são as vantagens de utilizar um gestor de palavras-passe?
Já não precisa de memorizar todas as suas palavras-passe. Só precisa de se lembrar da palavra-passe mestra que desbloqueia o seu cofre de palavras-passe. E se optar por um gestor de palavras-passe baseado na nuvem, pode aceder ao seu cofre de palavras-passe em qualquer lugar, a partir de qualquer dispositivo.
Podem gerar automaticamente palavras-passe altamente seguras para si. Normalmente, os gestores de palavras-passe perguntam-lhe se pretende utilizar uma palavra-passe gerada automaticamente sempre que cria uma nova conta num Web site ou aplicação. Estas palavras-passe aleatórias são longas, alfanuméricas e essencialmente impossíveis de adivinhar.
Podem alertá-lo sobre um site de phishing. Aqui está um breve resumo sobre as fraudes de phishing . Os e-mails de spam são falsificados para parecerem vir de um remetente legítimo, como um amigo, familiar, colega de trabalho ou organização com a qual faz negócios. Os links contidos no e-mail direcionam para sites maliciosos falsificados, concebidos para recolher credenciais de login. Como um gestor de palavras-passe liga cada login guardado a um endereço web específico, não oferecerá o preenchimento automático do seu nome de utilizador e palavra-passe num site semelhante. Este é o seu sinal para examinar com mais atenção antes de escrever o que quer que seja. Não tem a certeza sobre um link? Verifique-o com o verificador de ligações fraudulentas Malwarebytes .
Podem ajudar os seus beneficiários quando falecer. Isso chama-se herança digital . Muitos gestores de palavras-passe oferecem uma funcionalidade de acesso de emergência que lhe permite nomear uma pessoa de confiança, como um membro da família ou quem designar para gerir os seus bens, que poderá aceder ao seu cofre de palavras-passe em caso de falecimento. Configure isto com antecedência, pois a sua família geralmente não consegue aceder sem esta informação.
Os gestores de palavras-passe poupam tempo. Para além de guardarem as palavras-passe por si, muitos gestores de palavras-passe também preenchem automaticamente as credenciais para um acesso mais rápido às contas online. Além disso, alguns podem armazenar e preencher automaticamente o nome, a morada, o correio eletrónico, o número de telefone e as informações do cartão de crédito. Isto pode ser uma grande poupança de tempo quando faz compras online, por exemplo.
Muitos gestores de palavras-passe sincronizam entre diferentes sistemas operativos (SO). Se é um Windows utilizador no trabalho e um Mac utilizador em casa, salte no seu Android De segunda a sexta-feira e volte a iOS Aos fins de semana, poderá aceder às suas palavras-passe rapidamente, independentemente da plataforma que estiver a utilizar. O mesmo acontece com todos os navegadores da Web mais populares; por exemplo, Chrome Firefox, Edge e Safari.
Ajudam a proteger a sua identidade. De certa forma, os gestores de palavras-passe ajudam a proteger contra o roubo de identidade , e eis porquê. Ao utilizar uma palavra-passe única para cada site, está essencialmente a segmentar os seus dados em cada site e aplicação que utiliza. Se um criminoso invadir uma das suas contas, não conseguirá necessariamente aceder às outras. Não é infalível, mas é uma camada adicional de segurança que certamente apreciará após uma violação de dados.
Os gestores de palavras-passe são seguros?
Sim, para a maioria das pessoas, um gestor de palavras-passe fiável é muito mais seguro do que reutilizar palavras-passe ou guardá-las numa aplicação de notas. Os gestores de palavras-passe já foram alvo de ataques cibernéticos , mas o seu histórico geral em relação à segurança dos dados dos utilizadores é muito bom. O exemplo mais conhecido é o LastPass, que revelou em 2022 que os atacantes tinham roubado cópias dos cofres de palavras-passe encriptadas dos seus clientes. Como estes cofres eram encriptados, os atacantes ainda precisavam da palavra-passe mestra de cada utilizador para aceder aos mesmos, e é exatamente por isso que uma palavra-passe mestra longa e exclusiva é tão importante.
Existem muitos gestores de palavras-passe fiáveis que utilizam encriptação forte e são seguros. Ao escolher um, procure criptografia de conhecimento zero, suporte para autenticação multifatorial e um histórico de auditorias de segurança independentes. O NordPass Password Manager é um exemplo.
É importante lembrar que, se o seu telemóvel ou computador estiver infetado com malware, como um ladrão de informação ou um keylogger , o seu gestor de palavras-passe também pode ser comprometido. Por conseguinte, manter o seu software antivírus e antimalware atualizado é essencial.
Se o seu fornecedor de gestão de palavras-passe comunicar uma violação de segurança, altere primeiro a sua palavra-passe mestra. De seguida, altere as palavras-passe das suas contas mais importantes, como o e-mail e as contas bancárias, e certifique-se de que a autenticação multifator está ativada.
Quais são os tipos de gestores de palavras-passe?
Os gestores de palavras-passe para desktop armazenam as suas palavras-passe localmente no seu dispositivo, como o seu portátil, num cofre encriptado. Não pode aceder a estas palavras-passe a partir de nenhum outro dispositivo e, se perder o dispositivo, perderá todas as palavras-passe armazenadas nele. Os gestores de palavras-passe instalados localmente são uma ótima opção para quem simplesmente não quer que os seus dados sejam armazenados na rede de outra pessoa. Alguns gestores de palavras-passe instalados localmente encontram um equilíbrio entre privacidade e conveniência, permitindo-lhe criar vários cofres de palavras-passe nos seus dispositivos e sincronizá-los quando se liga à internet.
Os gestores de palavras-passe baseados na nuvem armazenam as suas palavras-passe encriptadas na rede do fornecedor de serviços. O fornecedor de serviços é diretamente responsável pela segurança das suas palavras-passe. A principal vantagem dos gestores de palavras-passe baseados na nuvem, como o 1Password e o NordPass , é que pode aceder ao seu cofre de palavras-passe a partir de qualquer dispositivo, desde que tenha uma ligação à internet. Os gestores de palavras-passe baseados na nuvem vêm frequentemente em vários formatos, sendo os mais comuns a extensão do browser, a aplicação para desktop e a aplicação para dispositivos móveis.
Os gestores de palavras-passe integrados vêm com o seu navegador ou sistema operativo, como o Gestor de palavras-passe do Google. Chrome e Android , a aplicação Palavras-passe em dispositivos Apple e o gestor de palavras-passe da Microsoft Edge São gratuitos, práticos e melhoraram bastante nos últimos anos. A sua principal limitação é que funcionam melhor dentro do seu próprio ecossistema; portanto, se utilizar diferentes marcas nos seus dispositivos, um gestor de palavras-passe dedicado é geralmente mais fácil de utilizar.
Autenticação única (SSO). Ao contrário de um gestor de palavras-passe que armazena palavras-passe exclusivas para cada aplicação que utiliza, o SSO permite-lhe utilizar um único login para várias aplicações. Pense no SSO como o seu passaporte digital. Ao entrar num país estrangeiro, um passaporte informa as autoridades de imigração de que o seu país de cidadania atesta a sua identidade e que deve ser autorizado a entrar com o mínimo de burocracias. Da mesma forma, ao utilizar o SSO, verifica a sua identidade uma única vez junto do fornecedor de SSO, e o fornecedor de SSO atesta a sua identidade em cada aplicação. As empresas preferem o SSO aos gestores de palavras-passe por alguns motivos. Principalmente, o SSO é uma forma segura e conveniente para os colaboradores acederem às aplicações de que necessitam para realizar o seu trabalho. O SSO também reduz o tempo que a equipa de TI gasta a resolver problemas e a redefinir palavras-passe esquecidas.
Melhores práticas em matéria de palavras-passe
Não reutilize as palavras-passe. Mesmo com um gestor de palavras-passe. Em vez disso, crie palavras-passe exclusivas para cada site e deixe o seu gestor de palavras-passe fazer aquilo para que foi concebido. Utilize um gerador de palavras-passe seguras e fortes para criar palavras-passe exclusivas para todas as suas contas.
Crie palavras-passe longas e aleatórias. Muitos gestores de palavras-passe sugerem automaticamente palavras-passe fortes sempre que cria uma conta num novo site. Caso contrário, o comprimento importa mais do que a complexidade. As diretrizes atuais do NIST recomendam palavras-passe com pelo menos 15 caracteres quando a palavra-passe é a sua única linha de defesa. Quanto mais aleatória e sem sentido, melhor, principalmente porque não terá de a decorar. O gestor de palavras-passe fará isso. A principal diferença está na criação da sua palavra-passe mestra (aquela que desbloqueia todas as outras palavras-passe). Terá de memorizá-la, por isso, a menos que tenha memória fotográfica, uma frase-palavra-passe é a melhor opção.
Utilize uma frase-senha. Ao criar a sua palavra-passe mestra, tente utilizar uma palavra-passe ; é, uma sequência de palavras fáceis de recordar, mas difíceis de adivinhar. Algo familiar com um toque invulgar, por exemplo: “burrito de feijão gelado dividido”. Ou simplesmente um conjunto de coisas aleatórias que um humano consegue visualizar facilmente, mas um computador não: “rato chique néon abacate carro”. Use a sua imaginação e não use estes exemplos, pois as frases-password divulgadas acabam em listas de invasores. Nomes de animais de estimação, crianças ou outros familiares, ou frases como “Deixa-me entrar!” são muito comuns e, por isso, fáceis de decifrar para os cibercriminosos.
Ative a autenticação de dois fatores (2FA) ou a autenticação multifator (MFA). Uma das melhores formas de proteger qualquer conta, seja ela gerida por um gestor de palavras-passe ou não, é ativar a MFA. Com um gestor de palavras-passe com MFA ativada, terá de verificar a sua identidade utilizando dois ou mais fatores de autenticação, que incluem algo que sabe, algo que possui e algo que é. O "algo que sabe" é geralmente a sua palavra-passe, mas também pode ser um PIN. O "algo que possui" pode ser o seu telemóvel, cartão bancário ou uma chave de segurança física. Por fim, o "algo que se é" pode ser verificado através de biometria, como o reconhecimento facial, de voz ou de íris e a identificação por impressão digital. A biometria comportamental , como a digitação de teclas, também pode ser aplicada.
Esta camada extra de segurança significa que qualquer pessoa que tente aceder à sua conta (incluindo você) terá de controlar estes fatores de autenticação adicionais, para além do nome de utilizador e da palavra-passe. Por exemplo: após inserir a sua palavra-passe mestra para aceder ao gestor de palavras-passe, será enviado um código para o seu telemóvel, que precisará de inserir para aceder ao cofre. É importante lembrar que, ao utilizar o seu telemóvel como fator de autenticação, os números de telefone podem ser roubados.
A isto se chama roubo de SIM (também conhecido como troca de SIM) e acontece quando um cibercriminoso, fazendo-se passar por si , convence a sua operadora de telemóvel a transferir o seu número para o seu aparelho, respondendo corretamente às suas perguntas de segurança. Uma pesquisa rápida nas redes sociais costuma ser suficiente para os criminosos encontrarem as respostas de que necessitam. E, uma vez que os criminosos têm o controlo do seu telemóvel, têm tudo o que precisam para roubar a sua identidade. Assim, para contas importantes, pode optar por utilizar uma aplicação autenticadora como o Authy ou o Google Authenticator , ou uma chave de segurança física.
Utilize chaves de acesso sempre que possível. Cada vez mais sites permitem que inicie sessão com uma chave de acesso em vez de uma palavra-passe. As chaves de acesso utilizam a sua impressão digital, reconhecimento facial ou PIN do dispositivo e não podem ser roubadas ou reutilizadas da mesma forma que as palavras-passe. Se o seu gestor de palavras-passe for compatível com chaves de acesso, poderá armazená-las e sincronizá-las juntamente com as suas palavras-passe.
Pense duas vezes antes de escolher um gestor de palavras-passe gratuito. Muitos dos gestores de palavras-passe gratuitos mais populares operam sob um modelo de negócio freemium, o que significa que tem de pagar se quiser algumas funcionalidades. Antes de escolher um, verifique o que inclui a versão gratuita. Precisa que as suas palavras-passe sejam sincronizadas entre navegadores e dispositivos? Precisa de herança digital? Precisa de partilhar logins com a família? Suporta autenticação multifator (MFA)? A MFA, em particular, é essencial. Se a versão gratuita não corresponder às suas necessidades, um gestor de palavras-passe pago vale a pena.
Crie uma política de gestão de palavras-passe. Uma dica para pequenas e médias empresas: crie uma política de gestão de palavras-passe e informe os colaboradores de que podem utilizar um gestor de palavras-passe para proteger as suas contas de trabalho. A sua equipa já utiliza uma variedade de métodos potencialmente inseguros para tentar gerir as suas inúmeras palavras-passe, e as palavras-passe roubadas e reutilizadas continuam a ser uma das formas mais comuns de intrusão. Uma política oficial de gestão de palavras-passe é a sua primeira linha de defesa contra um ciberataque à sua rede.
Ver também: Chave de acesso