Um domínio que há muito aparece na documentação de software, exemplos de código e material de teste para programadores está agora a ser utilizado para promover um ataque ClickFix contra Windows Usuários.
Um domínio de espaço reservado (placeholder domain) serve como um site temporário, por exemplo. O mais conhecido é, provavelmente, o . exemplo. example.com. Outro, third-party[.]com, tem sido frequentemente utilizado em documentação para representar um site externo, API ou serviço.
No entanto, existe uma diferença muito importante entre os dois: example.com está reservado para documentação, enquanto third-party[.]com É um domínio comum. Qualquer pessoa podia registá-lo, e alguém o fez. Todos os documentos, testes e competências que o codificavam direcionam agora os leitores e utilizadores para a infraestrutura do atacante.
Investigadores da Manifold Security descobriram isso third-party[.]com estava a exibir uma página de verificação falsa no estilo Cloudflare para Windows visitantes. A página tenta persuadi-los a abrir o Windows Execute a caixa e cole um comando que ela tenha copiado para a área de transferência. Este comando foi concebido para descarregar e executar um PowerShell script. No momento em que este documento foi escrito, o domínio que aloja o script não está a resolver.
O ClickFix é uma técnica de engenharia social que transforma a vítima no instalador do malware.
Em vez de depender de um anexo malicioso ou de um download de executável óbvio, o atacante convence alguém a executar um comando por conta própria. As iscas comuns incluem:
- Um CAPTCHA falso ou uma verificação Turnstile do Cloudflare .
- Um erro do navegador que afirma ser necessária uma "correção manual".
- Um leitor de vídeo, visualizador de documentos ou download de software popular falso.
- Uma página de suporte fraudulenta que instrui o visitante a colar um comando em Executar, Linha de Comandos, Terminal ou PowerShell.
O ClickFix funciona porque o comando utiliza frequentemente métodos legítimos. Windows ou Mac Ferramentas para descarregar e executar a próxima etapa. Também funciona com a permissão da pessoa que foi convencida a aceder.
As consequências podem variar desde o roubo de informação até à violação mais grave da rede de uma empresa. Numa campanha recente chamada TerminalFix , um CAPTCHA falso da Cloudflare induziu as vítimas a colar um comando PowerShell em Windows Terminal ou PowerShell.
Como se manter seguro
Com o ClickFix a espalhar-se rapidamente — e não parece que vá desaparecer tão cedo —, é importante estar atento, ser cuidadoso e proteger-se.
- Vá com calma. Desconfie de páginas web que o incentivam a executar comandos no seu dispositivo, especialmente se utilizarem contagens decrescentes ou outras táticas de pressão.
- Não execute comandos ou scripts de fontes não fidedignas. Nunca execute código ou comandos copiados de sites, e-mails ou mensagens, a menos que confie na fonte e compreenda o objetivo da ação. Verifique as instruções de forma independente. Se um site lhe disser para executar um comando ou realizar uma ação técnica, consulte a documentação oficial ou contacte o suporte antes de prosseguir.
- Verifique o que está a colar. Um site pode copiar um comando para a sua área de transferência sem mostrar o texto completo. Não cole o comando numa janela de comando.
- Proteja o seu dispositivo. Utilize um sistema atualizado e em tempo real solução antimalware Com um componente de proteção web.
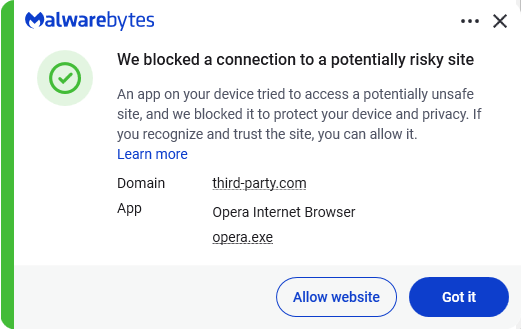
- Informe-se sobre as técnicas de ataque em constante evolução.Compreender que os ataques podem vir de vetores inesperados e evoluir ajuda a manter a vigilância. Continue a ler o nosso blog!
Dica de profissional:O Malwarebytes Browser Guard avisa-o quando um site tenta copiar algo para a sua área de transferência.
Impedir as ameaças antes que causem qualquer dano.
Browser Guard Malwarebytes Browser Guard automaticamente páginas de phishing e sites maliciosos. É gratuito e instala-se com um clique. Adicione-o ao seu navegador →