A Revolut admitiu ter divulgado registos confidenciais de clientes a terceiros não autorizados. Segundo o TechCrunch , a empresa aceitou pedidos fraudulentos de informação enviados a partir de um endereço de e-mail pertencente a um domínio legítimo de uma agência governamental.
A Revolut é uma plataforma bancária e financeira com sede em Londres e mais de 80 milhões de clientes em todo o mundo, segundo a empresa .
A Revolut descreve o sucedido como um golpe de falsificação de identidade externo, e não como uma intrusão nos seus sistemas. A empresa afirma ainda que os fundos dos clientes não foram afetados. A Revolut não identificou a agência governamental nem divulgou o seu domínio de e-mail.
O atacante parece ter abusado da confiança depositada num domínio de e-mail governamental legítimo para fazer pedidos fraudulentos de informações de clientes. A Revolut detetou a atividade, bloqueou o endereço de envio e informou ter notificado as entidades competentes, as autoridades policiais, as autoridades de proteção de dados e os reguladores financeiros.
“Assim que detetámos a irregularidade, bloqueámos imediatamente o endereço e alertámos o organismo governamental competente, bem como as agências de aplicação da lei, de proteção de dados e os reguladores financeiros”.
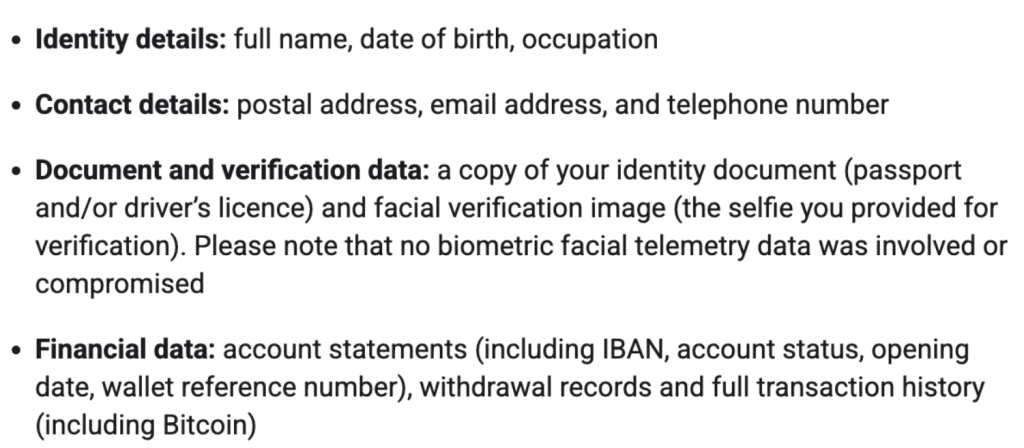
Através deste ataque de engenharia social , em vez de obterem acesso aos sistemas da Revolut, os criminosos obtiveram os seguintes tipos de informações sobre os clientes:
- Identity e informações de contacto, como data de nascimento, endereço postal, endereço de e-mail e número de telefone.
- Cópias de documentos de identificação, como passaportes e cartas de condução.
- Selfies de verificação.
- Extratos de conta e histórico de transações.
A Revolut afirmou apenas que um número "limitado" ou "muito limitado" de clientes foi afetado e que os contactou diretamente.
Estes clientes receberam ou receberão um e-mail especificando quais dos seus dados pessoais foram divulgados:
Como se manter seguro
O impacto mais provável para o consumidor será a ocorrência de tentativas de fraude numa segunda fase, em vez de transferências não autorizadas imediatas. Aqui estão algumas orientações para ajudar a manter o seu dinheiro seguro:
Considere qualquer contacto inesperado relacionado com a Revolut como suspeito, especialmente chamadas, e-mails, mensagens de WhatsApp ou SMS a alegar que precisa de "proteger" uma conta, reverter uma transferência ou substituir documentos. Não utilize links ou números de telefone fornecidos na mensagem. A Revolut recomenda terminar o contacto com suspeitos de fraude e contactar a empresa através dos canais oficiais.
Os documentos de identidade e outras informações expostas podem ser utilizados para roubo de identidade . Monitorize as suas contas e relatórios de crédito em busca de aberturas de contas ou pedidos de crédito desconhecidos e considere ativar um alerta de fraude ou utilizar a monitorização de crédito, se disponível no seu país.
Se recebeu um e-mail de notificação, verifique os seus saldos, cartões, beneficiários, transferências recentes, extratos bancários e dispositivos vinculados. Informe imediatamente qualquer atividade suspeita através do chat seguro na aplicação Revolut.
Se foi afetado por uma violação de dados, leia o nosso blogue " Foi afetado por uma violação de dados? Veja o que precisa de saber" para obter mais recomendações.
Dica profissional: utilize Malwarebytes Scam Guard para analisar qualquer comunicação suspeita. Pode ajudá-lo a determinar se uma mensagem é um esquema e aconselhá-lo sobre o que fazer a seguir.
Sejamos realistas, uma janela de navegação anónima tem as suas limitações.
Violações de segurança, comércio na dark web, fraude de cartões de crédito. Malwarebytes Identity Theft monitoriza tudo isto, alerta-o rapidamente e inclui um seguro contra roubo de identidade.