Segundo relatos , o grupo de extorsão ShinyHunters invadiu o site de fuga de um dos seus concorrentes, o grupo de ransomware Clop.
O ShinyHunters é um grupo de cibercrime e extorsão com motivação financeira, ativo desde 2019. É conhecido por roubar grandes volumes de dados e pressionar as vítimas a pagar, em vez de usar necessariamente ransomware. Uma organização de alto perfil recentemente visada pelo grupo foi a Instructure, criadora do Canvas LMS. O ShinyHunters afirmou ter roubado 3,65 TB de dados pertencentes a cerca de 9.000 instituições académicas .
Clop, também escrito como Cl0p, é um ransomware e operação de extorsão de dados associado à exploração em larga escala de vulnerabilidades em software empresarial e plataformas de transferência de ficheiros. Na sua recente campanha contra os sistemas PTC Windchill, o grupo listou mais de 40 alegadas vítimas, incluindo Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand e Toast.
No momento em que este texto foi escrito, o site de fuga de informação da dark web Clop tinha o seguinte aspeto:
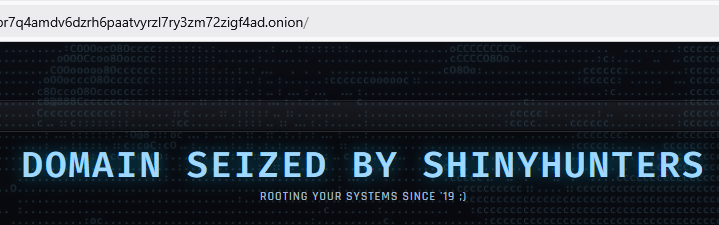
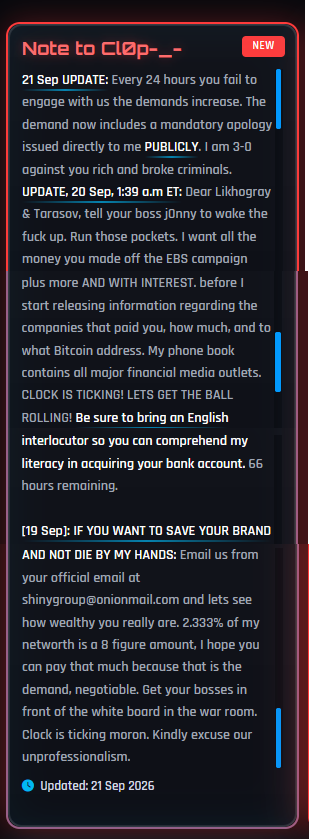
O resto da página é muito semelhante ao site de fugas de informação ShinyHunters, que inclui esta “Nota para Cl0p”:
“Nota para Cl0p_-
ATUALIZAÇÃO DE 21 DE SETEMBRO: A cada 24 horas que deixam de interagir connosco, as exigências aumentam. A exigência inclui agora um pedido de desculpas obrigatório, emitido diretamente para mim e PUBLICADAMENTE . Estou 3-0 contra vocês, criminosos ricos e falidos.
ACTUALIZAÇÃO, 20 de Setembro, 1h39 (hora do leste dos EUA): Caros Likhogray e Tarasov, digam ao vosso chefe, jonny, para acordar. Corrijam esses bolsos. Quero todo o dinheiro que ganharam com a campanha da EBS, mais um pouco E COM JUROS, antes de começar a divulgar informação sobre as empresas que vos pagaram, quanto e para que endereço Bitcoin. A minha agenda telefónica contém todos os principais veículos de comunicação social financeira. O TEMPO ESTÁ A ESGOTAR! VAMOS COMEÇAR! Certifiquem-se de trazer alguém que fale inglês para que possam compreender o meu nível de conhecimento ao obterem acesso à vossa conta bancária. Faltam 66 horas.[19 de setembro]: SE QUER SALVAR A SUA MARCA E NÃO MORRER PELAS MINHAS MÃOS: Envie um e-mail do seu endereço oficial para shinygroup@onionmail.com e vamos ver o quão rico é realmente. 2,333% do meu património líquido é uma quantia de 8 dígitos, espero que possa pagar isso, porque essa é a exigência, negociável. Reúne os teus chefes em frente do quadro branco na sala de guerra. O tempo está a esgotar-se, idiota. Por favor, desculpe a nossa falta de profissionalismo.
Atualizado em: 21 de setembro de 2026
O BleepingComputer refere que o ataque começou na sexta-feira à noite, quando o grupo ShinyHunters explorou o que alega ser uma vulnerabilidade de carregamento de ficheiros sem autenticação no Grav CMS para enviar um pequeno ficheiro de texto para o site de Clop. Poucas horas depois, o ShinyHunters informou o BleepingComputer que tinha "desfigurado completamente" o site.
O grupo alegou que poderia continuar a controlar o endereço:
“Temos as chaves onion deles. Portanto, se nos expulsarem, não fará qualquer diferença, porque controlamos as chaves privadas para alojar exatamente o mesmo URL onion.”
Seria de esperar que os grupos que ganham dinheiro a explorar vulnerabilidades não corrigidas estivessem mais vigilantes em relação aos seus próprios sistemas, mas parece que, por vezes, baixam a guarda.
Segundo a ShinyHunters, esta guerra entre gangues começou depois de a ShinyHunters ter interrompido uma campanha de roubo de dados da Clop. Um representante da Clop terá então ameaçado identificar membros da ShinyHunters e feito ameaças violentas contra os mesmos.
ShinyHunters explicou:
“Durante a campanha da Oracle EBS que realizaram e da qual me roubaram no ano passado, alguém da cl0p enviou-me uma mensagem privada a dizer, e cito (traduzido do russo): Tenho mais dinheiro do que tu e todos os teus aliados juntos, vou matar-te em breve.”
A boa notícia é que, enquanto estiverem a atacar-se mutuamente, provavelmente terão menos tempo para atacar empresas legítimas. Vou buscar um saco de pipocas e acompanhar o desenrolar desta história. Manteremos informados.
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca se devem propagar para além de uma manchete. Mantenha as ameaças longe dos seus dispositivos descarregando Malwarebytes hoje mesmo.