Os dados de clientes roubados do retalhista de moda global ASOS incluem mais do que apenas nomes e informações de contacto, levantando dúvidas sobre as garantias iniciais da empresa.
Como noticiámos no início desta semana, os clientes da ASOS receberam uma notificação push através da aplicação da ASOS alegando que a empresa tinha sido pirateada.
A ASOS confirmou que os hackers acederam a informações de clientes depois de enganarem um funcionário para que este entregasse as suas credenciais de login. Embora a retalhista afirme que as informações do cartão de pagamento e das palavras-passe dos clientes não foram acedidas, uma notícia da BBC mostra que as informações roubadas incluem mais do que as "informações pessoais básicas" inicialmente mencionadas pela empresa.
Os dados de login roubados foram utilizados para aceder a informações em plataformas de terceiros utilizadas pela ASOS. A empresa afirma ter bloqueado as plataformas afetadas e iniciado uma investigação com especialistas internos e externos. Afirma também ter reforçado os seus controlos de segurança.
Que dados foram roubados?
Na nossa cobertura inicial, destacamos os perfis de clientes potencialmente detalhados associados à estrutura de marketing da ASOS. As conclusões da BBC comprovam agora que pelo menos algumas informações relacionadas com compras foram recolhidas.
Segundo a BBC, que recebeu uma amostra dos atacantes, os dados expostos incluem:
- Nomes e endereços residenciais
- Números de telefone e endereços de e-mail
- Números de clientes e datas de nascimento
- Inquéritos realizados pelos clientes no site da ASOS
- Detalhes como quando um cliente começou a utilizar o ASOS.
A BBC noticiou termos de pesquisa como “vintage recuperado”, “modelagem ampla e glamorosa” e “Asos petite”. Isto torna esta informação mais do que uma lista de contactos roubada. Os dados podem também revelar os interesses de compra dos clientes e a sua relação com o retalhista.
A notificação original dos atacantes mencionava o Snowflake, uma plataforma de armazenamento e análise de dados. Posteriormente, informaram a BBC que acederam à informação através do Simon AI , uma plataforma construída sobre o Snowflake que a ASOS utiliza para a personalização da experiência do cliente.
A Snowflake afirmou não ter encontrado qualquer vulnerabilidade na sua plataforma. A utilização de credenciais roubadas para aceder à conta de um cliente ou a um serviço ligado não significa necessariamente que a plataforma subjacente tenha sido comprometida. Os relatórios disponíveis não comprovam a existência de uma vulnerabilidade na Snowflake ou na Simon AI.
A comunicação da ASOS com os clientes
Os clientes souberam da violação de segurança primeiro pelos cibercriminosos, e não pela loja. A decisão dos atacantes de enviar uma notificação através da aplicação da ASOS pode ter tornado isso inevitável.
Mas o jornal The Independent noticiou que a declaração completa da ASOS surgiu após cerca de cinco horas de silêncio, deixando os clientes alarmados com a notificação e à espera de uma explicação.
O especialista em segurança Kevin Beaumont criticou a resposta:
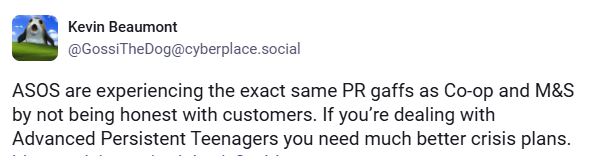
A ASOS está a enfrentar os mesmos problemas de relações públicas que a Co-op e a M&S, por não ser honesta com os clientes. Se está a lidar com Advanced Adolescentes persistentes, vocês precisam de planos de crise muito melhores.”
Embora os atacantes estejam a ameaçar divulgar os dados, a ASOS afirma que a sua investigação completa continuará nas próximas semanas. A empresa entrará em contacto diretamente com os clientes sempre que considere necessário prestar mais informações, apoio ou tomar alguma medida.
Segundo os relatos , o grupo deu à ASOS duas semanas para entrar em contacto e disse que queria um resgate em troca da eliminação das informações dos clientes. A ASOS não divulgou se pagaria o resgate.
Como se manter seguro
A ASOS afirma que o seu website e aplicação continuam seguros para utilização e que as informações de cartão de pagamento e as palavras-passe dos clientes não foram acedidas. No entanto, os dados roubados e as pesquisas de compras podem ajudar os burlões a tornar as mensagens de phishing direcionadas mais convincentes.
Uma mensagem que sabe o seu nome ou o que pesquisou não prova que veio da ASOS.
- Esteja atento a e-mails, mensagens de texto ou chamadas inesperadas sobre a violação de dados, reembolsos, entregas ou problemas com a sua conta ASOS.
- Não clique em links em mensagens inesperadas e não clique no link do Telegram na mensagem dos atacantes nem interaja com eles. Aceda diretamente ao site ou aplicação da ASOS para verificar a sua conta.
- Não partilhe palavras-passe, códigos de segurança ou dados de pagamento em resposta a mensagens ou chamadas não solicitadas. A ASOS afirma que nunca lhe pedirá que o faça.
- Se os seus dados foram roubados nesta violação, leia as dicas no nosso blog: Envolvido numa violação de dados? Veja o que precisa de saber .
O seu nome, morada e número de telefone podem já estar à venda.
As empresas de intermediação de dados recolhem e vendem os seus dados pessoais a qualquer pessoa disposta a pagar. Malwarebytes Personal Data Remover Ele encontra-os e remove as suas informações, depois fica de olho para garantir que assim se mantêm.