

O grupo de extorsão ShinyHunters não tem medo de fazer inimigos. Agora, alega ter-se infiltrado no FBI.
Depois de alegadamente ter assumido o controlo do site de fugas de informação do grupo de ransomware Clop , o ShinyHunters afirma ter atacado o FBI para punir a agência por divulgar o que considera serem informações falsas sobre o grupo.
Numa longa publicação no seu site de fugas de informação, o grupo detalha as suas queixas:
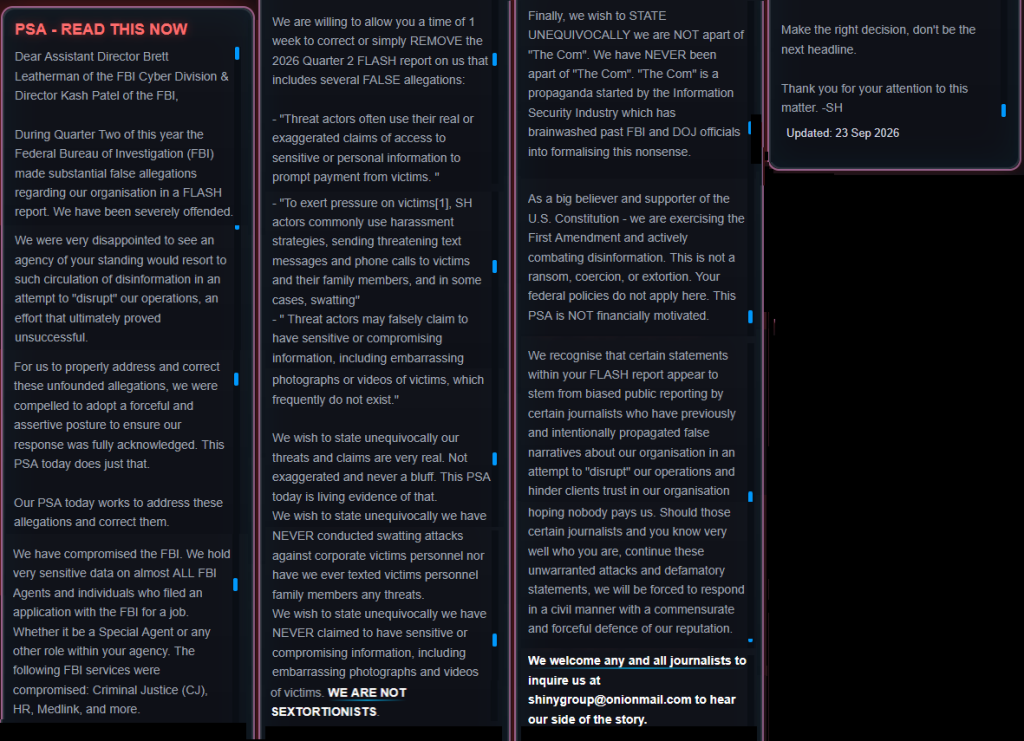
Aviso de serviço público – Leia isto agora
Caros Diretor Adjunto Brett Leatherman da Divisão Cibernética do FBI e Diretor Kash Patel do FBI,
Durante o segundo trimestre deste ano, o FBI (Departamento Federal de Investigação) fez alegações falsas e substanciais relativas à nossa organização num relatório FLASH. Sentimo-nos profundamente ofendidos.
Ficámos muito desapontados ao ver que uma agência do seu calibre recorreria a tal disseminação de desinformação numa tentativa de "interromper" as nossas operações, um esforço que, em última análise, se revelou infrutífero.
Para abordar e corrigir adequadamente estas alegações infundadas, fomos obrigados a adotar uma postura firme e assertiva para garantir que a nossa resposta era plenamente reconhecida. Este anúncio de serviço público de hoje faz exatamente isso.
O nosso anúncio de serviço público de hoje procura abordar estas alegações e corrigi-las.
Nós comprometemos o FBI. Possuímos dados extremamente sensíveis de praticamente TODOS os agentes do FBI e de indivíduos que se candidataram a um emprego na agência, seja para o cargo de Agente Especial ou para qualquer outra função. Foram comprometidos os seguintes serviços do FBI: Justiça Criminal (CJ), Recursos Humanos (RH), Medlink e outros.
Estamos dispostos a conceder-lhe uma semana para corrigir ou simplesmente REMOVER o relatório FLASH do segundo trimestre de 2026 sobre nós, que inclui diversas alegações FALSAS:
- “Os agentes maliciosos utilizam frequentemente as suas alegações reais ou exageradas de acesso a informações sensíveis ou pessoais para induzir as vítimas a pagar por isso”.
- “Para exercer pressão sobre as vítimas[1], os agentes de assédio sexual utilizam frequentemente estratégias de assédio, enviando mensagens de texto e telefonemas ameaçadores às vítimas e aos seus familiares e, em alguns casos, swatting ”
- “Os autores de ameaças podem alegar falsamente possuir informações sensíveis ou comprometedoras, incluindo fotografias ou vídeos embaraçosos das vítimas, que frequentemente não existem”.
Desejamos afirmar categoricamente que as nossas ameaças e reivindicações são bem reais. Não são exageradas e nunca um bluff. Este anúncio de serviço público de hoje é a prova viva disso.
Desejamos afirmar categoricamente que NUNCA realizámos swatting Não realizamos ataques contra colaboradores de empresas vítimas, nem enviamos mensagens de texto com ameaças a familiares de colaboradores vítimas.
Desejamos afirmar categoricamente que NUNCA afirmamos possuir informações sensíveis ou comprometedoras, incluindo fotografias e vídeos embaraçosos de vítimas. NÃO SOMOS EXTORSIONISTAS SEXUAIS.
Por fim, queremos afirmar, de forma inequívoca, que NÃO fazemos parte de "The Com". NUNCA fizemos parte do "The Com". "The Com" é uma propaganda iniciada pela indústria de segurança da informação, que manipulou ex-funcionários do FBI e do Departamento de Justiça para formalizar este disparate.
Como grandes defensores e apoiantes da Constituição dos EUA, estamos a exercer a nossa Primeira Emenda e a combater activamente a desinformação. Não se trata de um pedido de resgate, coação ou extorsão. As suas políticas federais não se aplicam aqui. Este anúncio de serviço público NÃO tem qualquer motivação financeira.
Reconhecemos que certas declarações no seu relatório FLASH parecem derivar de reportagens tendenciosas feitas por alguns jornalistas que, anterior e intencionalmente, propagaram narrativas falsas sobre a nossa organização, numa tentativa de "interromper" as nossas operações e prejudicar a confiança dos clientes na nossa empresa, na esperança de que ninguém nos pague. Caso estes jornalistas — e sabe muito bem quem são — continuem com estes ataques injustificados e declarações difamatórias, seremos obrigados a responder de forma civilizada, com uma defesa mordaz e proporcional da nossa reputação.
Convidamos todos os jornalistas a contactar-nos através do endereço shinygroup@onionmail[.]com para ouvirem a nossa versão da história.
Tome a decisão certa, não seja a próxima manchete.
Agradeço a sua atenção a este assunto. -SH
Atualizado em: 23 de setembro de 2026
A publicação é essencialmente uma “notificação de correção” hostil dirigida aos líderes do FBI, Brett Leatherman e Kash Patel. A sua principal queixa é um alerta do FBI que afirma que os ShinyHunters costumam assediar as vítimas e as suas famílias, incluindo através de mensagens ameaçadoras, telefonemas e, em alguns casos, swatting .
O alerta adverte ainda que os agentes maliciosos podem exagerar o seu acesso a informações pessoais ou alegar falsamente possuir fotos ou vídeos comprometedores. O aviso não usa a palavra "sextorsão", mas o grupo ShinyHunters parece ter interpretado a referência a material comprometedor dessa forma. O grupo nega grande parte da versão do FBI, ao mesmo tempo que utiliza linguagem coerciva própria.
O documento em causa parece ser o alerta público do FBI/IC3 intitulado “ShinyHunters: Grupo de cibercriminosos ataca sistema de gestão de aprendizagem”, emitido a 15 de maio de 2026. Apesar da ShinyHunters o denominar “Relatório FLASH do 2º trimestre de 2026”, o documento, de acesso público, está identificado como um Anúncio de Serviço Público (ASP), e não como um FLASH.
A situação pode ter sido ainda mais confusa por um extorsionista sexual que se fez passar por ShinyHunters . ShinyHunters declara:
“NÃO SOMOS EXTORSIONISTAS SEXUAIS.”
A empresa nega ainda ter realizado trotes swatting ou enviado mensagens ameaçadoras aos familiares dos funcionários das suas vítimas corporativas.
O grupo nega também fazer parte do The Com , uma rede descentralizada ligada ao cibercrime e à violência. Chamam a essa ligação de:
“Propaganda iniciada pela indústria de segurança da informação, que fez uma lavagem cerebral a ex-funcionários do FBI e do Departamento de Justiça para que formalizassem este disparate.”
O grupo ameaça depois os jornalistas que acusa de espalharem estas “narrativas falsas”.
A parte mais preocupante da mensagem é a alegação do grupo de que roubou dados sensíveis sobre:
“Quase todos os agentes do FBI e indivíduos que apresentaram uma candidatura a um emprego no FBI.”
Segundo o site 404 Media , a ShinyHunters forneceu uma amostra contendo informações sobre aproximadamente 5.000 agentes do FBI, incluindo nomes, moradas residenciais, números de telefone e detalhes sobre os seus cônjuges. A publicação teria verificado partes da amostra, mas o conjunto de dados completo e as alegações mais amplas sobre a violação não foram confirmados de forma independente.
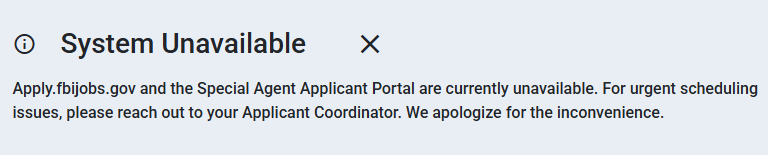
O grupo terá ainda desfigurado o site de emprego do FBI. O FBI afirma estar ciente das denúncias de atividades não autorizadas que afetaram o FBIjobs.gov e está a investigar o caso, embora "invadido" não signifique necessariamente "violado".
O que fazer se for afetado
O FBI ainda não confirmou que informações foram acedidas ou quem foi afetado. Se é ou foi funcionário do FBI, se é familiar de um funcionário ou se se candidatou a uma vaga no FBI:
- Consulte as recomendações do FBI. Cada violação de segurança é diferente, por isso, consulte o site FBI.gov para obter atualizações e siga as orientações específicas oferecidas.
- Altere a sua palavra-passe. Se tiver uma conta no FBI Jobs e reutilizar a mesma palavra-passe noutros locais, altere-a também nessas outras contas. Escolha uma palavra-passe forte que não utilize para mais nada. Melhor ainda, deixe que um gestor de palavras-passe escolha uma para si.
- Active a autenticação de dois fatores ( 2FA ). Se possível, utilize uma chave de hardware compatível com FIDO2, um computador portátil ou um telemóvel como segundo fator. Algumas formas de 2FA podem ser facilmente contornadas por phishing, assim como as passwords, mas a 2FA que utiliza um dispositivo FIDO2 não pode ser alvo de phishing.
- Cuidado com os impostores. Os cibercriminosos podem entrar em contacto consigo fazendo-se passar pelo FBI, outra agência governamental ou alguém que conhece. Verifique a identidade de qualquer pessoa que entre em contacto consigo.
- Não tenha pressa. Os ataques de phishing fazem-se frequentemente passar por pessoas ou marcas que conhece e utilizam temas que exigem atenção urgente, como entregas não realizadas, suspensões de contas e alertas de segurança.
- Configure a monitorização de identidade . Isto pode alertá-lo caso as suas informações pessoais sejam comercializadas ilegalmente online e ajudá-lo a recuperar posteriormente.
Sejamos realistas, uma janela de navegação anónima tem as suas limitações.
Violações de segurança, comércio na dark web, fraude de cartões de crédito. Malwarebytes Identity Theft monitoriza tudo isto, alerta-o rapidamente e inclui um seguro contra roubo de identidade.








