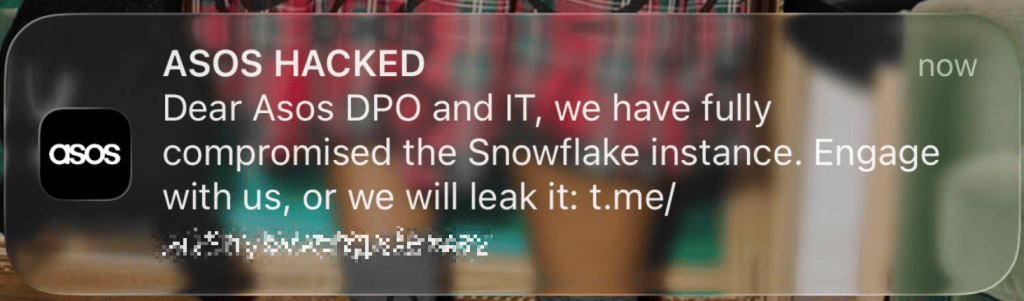
Milhares de clientes da ASOS, retalhista de moda global, receberam esta manhã uma notificação push na aplicação da ASOS, alegando que a empresa foi pirateada.
A notificação, dirigida ao responsável pela proteção de dados e à equipa de TI da ASOS, refere:
“ASOS HACKEADA
Caros DPO e equipa de TI da Asos, comprometemos totalmente a instância do Snowflake. Entrem em contacto connosco ou divulgaremos os dados.
O que sabemos até agora
O Snowflake é uma plataforma de dados na nuvem que as organizações utilizam para armazenar, processar e analisar dados. Sabemos que a equipa de marketing da ASOS utiliza o Simon AI, conforme publicação no blogue do próprio Simon . O Simon AI é especializado em personalização e funciona no Snowflake. A ASOS descreveu a utilização do Simon AI em conjunto com o Braze para personalizar e desencadear comunicações com os clientes, como por exemplo notificações push para os seus telemóveis.
O facto de a mensagem ter sido aparentemente enviada pela própria aplicação da ASOS torna isto mais preocupante do que uma alegação sem qualquer prova numa rede social. Isto sugere a utilização não autorizada da infraestrutura de notificações, mas não confirma que a alegada violação de segurança do Snowflake tenha ocorrido ou que os dados dos clientes tenham sido roubados.
Segundo a Simon AI, os perfis típicos dos clientes incluem:
- Histórico de navegação e produtos visualizados
- Histórico de compras e valor para o cliente (compradores iniciantes ou de alto valor)
- dados demográficos
- segmentos como o estatuto Premier ou clientes que deixaram de comprar
- geolocalização e clima local
Se os sistemas afetados contiverem estes perfis, uma violação de segurança poderá expor um panorama detalhado dos hábitos e preferências de compra dos clientes. No entanto, a descrição publicada da configuração de marketing da ASOS não esclarece o que, se é que alguma coisa, os atacantes acederam.
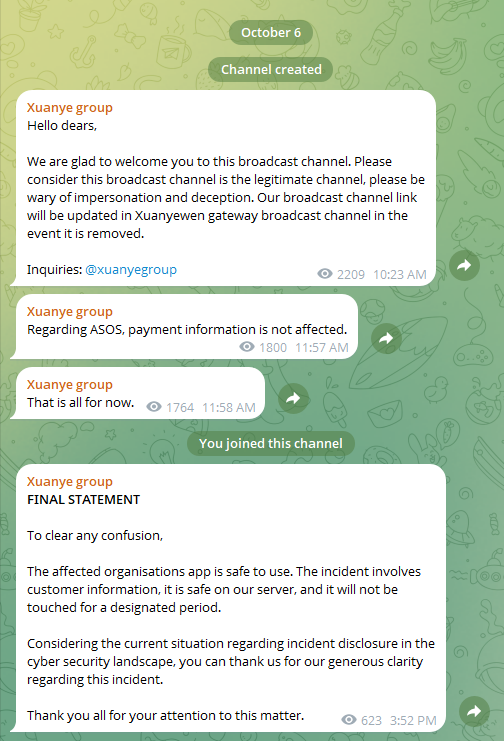
O jornal The Guardian refere que o grupo que alega ter sofrido a violação de dados se auto-intitula "Grupo Xuanye". O canal de Telegram operado pelo grupo publicou a mensagem "Em relação à Asos, as informações de pagamento não foram afetadas" e que a "aplicação é segura para utilização", mas estas alegações não foram verificadas de forma independente.
A Sky News noticiou que a ASOS confirmou o envio de uma "notificação de cliente não autorizado" por volta das 10h da manhã de hoje.
“Estamos a investigar atividades não autorizadas que envolvam plataformas de terceiros que utilizamos para comunicar com os clientes”, afirmou a empresa em comunicado.
A empresa retalhista afirmou que restringiu imediatamente o acesso às plataformas de notificação e está a trabalhar com especialistas e autoridades competentes.
Acrescentou ainda:
“ Basic As informações pessoais, incluindo o nome e os dados de contacto, podem ter sido acedidas. Não acreditamos que as informações do cartão de pagamento ou as palavras-passe das contas tenham sido afetadas.
Como se manter seguro
O site e a aplicação continuam operacionais e, até à data, não há provas verificadas de que as bases de dados de clientes, informações de cartões de pagamento, palavras-passe, etc. tenham sido roubados.
Por isso, ainda é cedo para dizer se e em que medida os atacantes conseguiram obter dados de clientes da ASOS, mas o potencial de acesso é significativo. Os dados dos clientes poderiam ser utilizados em ataques de phishing direcionados para aumentar a credibilidade.
- Por enquanto, adie as suas compras na ASOS até que fique claro o que aconteceu e se a ASOS resolveu o problema.
- Tenha cuidado com mensagens não solicitadas sobre a violação de dados ou outros problemas relacionados com a ASOS.
- Se não desejar receber mais notificações push do grupo Xuanye, remova a aplicação ASOS até que o seu acesso seja revogado.
- Caso os seus dados tenham sido roubados nesta violação, leia as dicas no nosso blog : Envolvido numa violação de dados? Veja o que precisa de saber .
O que os cibercriminosos sabem sobre si?
Use a verificação gratuita Digital Footprint Malwarebytes para ver se as suas informações pessoais foram expostas online.