Os clientes da Domino's Pizza informaram-nos que receberam e-mails a dizer que as suas contas foram acedidas por terceiros.
A Domino's afirma que os seus sistemas internos não foram violados, mas que as contas individuais foram acedidas utilizando uma combinação de palavra-passe e e-mail roubada de outra conta online pertencente ao cliente. Isto é conhecido como "credential stuffing" (preenchimento de credenciais).
Segue o e-mail:
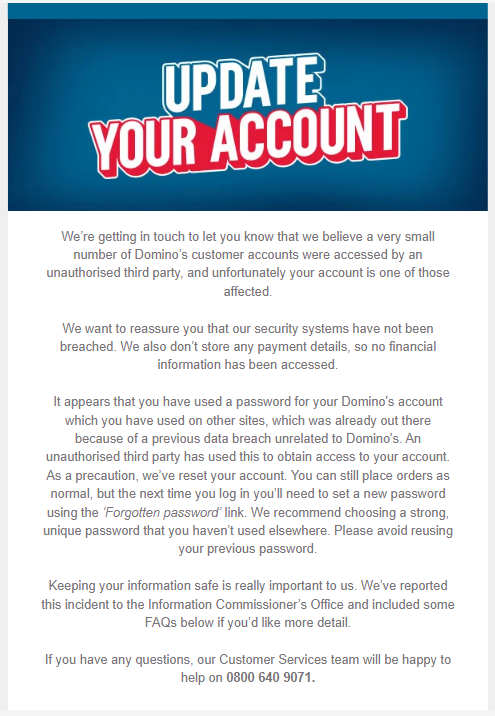
“Estamos a contactar-vos para informar que acreditamos que um número muito pequeno de contas de clientes da Domino’s foi acedido por terceiros não autorizados e, infelizmente, a sua conta é uma das afetadas.
Queremos assegurar-lhe que os nossos sistemas de segurança não foram violados. Também não armazenamos quaisquer dados de pagamento, pelo que não foi acedida qualquer informação financeira.
Parece que utilizou uma palavra-passe para a sua conta Domino's que também utilizava noutros sites e que já estava exposta devido a uma fuga de dados anterior, não relacionada com a Domino's. Um terceiro não autorizado utilizou esta palavra-passe para obter acesso à sua conta. Como medida de precaução, redefinimos a sua conta. Ainda pode encomendar normalmente, mas da próxima vez que aceder à sua conta, terá de definir uma nova palavra-passe usando o link "Esqueci-me da palavra-passe" . Recomendamos que escolha uma palavra-passe forte e exclusiva, que não tenha sido utilizada em mais lado nenhum. Por favor, evite reutilizar a sua palavra-passe anterior.
Manter as suas informações seguras é muito importante para nós. Reportámos este incidente ao Gabinete do Comissário de Informação e incluímos algumas perguntas frequentes abaixo, caso pretenda mais detalhes.
Se tiver alguma dúvida, a nossa equipa de Apoio ao Cliente terá todo o prazer em ajudar através do número 0800 640 9071 .
O ataque de preenchimento de credenciais consiste em os criminosos utilizarem nomes de utilizador e palavras-passe roubados de um site e tentarem aceder aos mesmos em vários outros. Não tentam adivinhar as palavras-passe, pois já as possuem, frequentemente milhões delas, provenientes de fugas de dados antigos, de malware que rouba os logins guardados nos computadores ou de sites de phishing .
Estas listas são compradas e vendidas em fóruns criminosos. Os atacantes utilizam então ferramentas automatizadas que percorrem a lista e testam cada par de e-mail e palavra-passe numa página de login, como uma aplicação de entrega de comida, uma loja virtual ou um serviço de streaming.
O ataque funciona porque muitas pessoas reutilizam a mesma palavra-passe em sites diferentes. Se utilizou o mesmo e-mail e palavra-passe para um pequeno fórum online que foi pirateado há anos e para a sua conta de entrega de pizzas, os criminosos não precisam de invadir a pizzaria. Eles simplesmente acedem à sua conta. Para a empresa, parece um login normal com a password correta. É por isso que estes ataques aparecem geralmente como "as contas foram acedidas" e não como "a empresa foi pirateada".
Uma vez dentro da sua conta, os atacantes podem encomendar comida ou produtos utilizando o seu cartão de pagamento guardado, utilizar pontos de fidelização ou saldos de cartões-presente, ou recolher o seu nome, morada e número de telefone. Podem utilizar estes dados para fraudes mais convincentes mais tarde, por exemplo, um SMS ou e-mail que parece vir da empresa porque sabem o que pediu. As contas que são comprovadamente funcionais também são revendidas a outros criminosos, pelo que uma palavra-passe reutilizada pode causar problemas muito tempo depois da violação inicial.
Como se manter seguro
- Utilize uma palavra-passe diferente para cada conta. Desta forma, uma violação de segurança num site fica restrita a esse site.
- Utilize um gestor de palavras-passe para lembrar dessas palavras-passe. Ninguém consegue memorizar dezenas de palavras-passe diferentes, mas um gestor de palavras-passe pode armazená-las para si.
- Sempre que estiver disponível, ative a autenticação de dois fatores (um código enviado por uma aplicação ou mensagem de texto, ou uma chave de acesso) para que uma palavra-passe roubada por si só não seja suficiente para aceder à sua conta.
- Se tiver reutilizado uma palavra-passe numa conta que possa ter sido afetada, altere-a nessa conta e em todos os outros sites em que a utilizou, começando pelas contas que têm dados de pagamento guardados.
- Não clique em links em e-mails ou outras mensagens não solicitadas. Faça login diretamente no site oficial ou na aplicação.
Atenção: E-mails não solicitados a solicitar a atualização da conta, alegando serem da Domino's, são frequentemente tentativas de phishing destinadas a roubar informações pessoais ou financeiras. Em caso de dúvida, Malwarebytes Scam Guard pode ajudar a determinar se uma mensagem é uma fraude ou não e sugerir medidas a tomar.
O que os cibercriminosos sabem sobre si?
Utilize a análise gratuita de «Digital Footprint» Malwarebytes para verificar se as suas informações pessoais foram expostas online.