Os investigadores de ameaças da Socket encontraram três extensões maliciosas do Firefox que se faziam passar pelas carteiras de criptomoedas Phantom, Jupiter e Bitget.
Uma vez instaladas, as extensões maliciosas roubavam frases de recuperação e chaves privadas, o que daria ao atacante o controlo total da carteira.
Uma carteira de criptomoedas é uma aplicação, extensão de browser ou dispositivo físico que permite gerir criptomoedas como a Bitcoin. Apesar do nome, não armazena fisicamente as suas moedas. Estas moedas são registadas numa blockchain , um registo digital partilhado de transações. Em vez disso, a carteira gere as chaves digitais secretas que lhe permitem aceder e gastar as suas criptomoedas.
Ao criar uma carteira, pode receber uma frase de recuperação: uma lista de palavras que pode utilizar para restaurar o acesso. Anote-a e guarde-a offline. Funciona como um backup das suas chaves, não é apenas uma password comum. Qualquer pessoa que a obtenha poderá controlar os seus fundos, e é por isso que as extensões de carteira falsas tentam roubá-la.
Os cibercriminosos listaram três extensões de carteira falsas nos add-ons do Firefox, fazendo-se passar pelo Phantom, Jupiter e Bitget. As carteiras genuínas oferecem extensões para outros navegadores: Jupiter lista Chrome , Corajoso, e Edge A extensão do Bitget é para Chrome E a Phantom afirma que a sua extensão para o Firefox já não é compatível .
As extensões maliciosas procuravam frases de recuperação de 12, 15, 18 e 24 palavras, bem como chaves privadas do Ethereum e do Solana. Conseguiam ler campos de entrada, detetar texto colado e analisar ecrãs que exibiam frases de recuperação.
Uma frase de recuperação ou chave privada é um segredo de portador: quem a detém controla a carteira e pode movimentar os seus ativos. O sistema da variante Phantom registava os segredos capturados, enviava-os para um bot do Telegram e transferia automaticamente os fundos para endereços de pagamento predefinidos. Estes endereços abrangiam Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana e Bitcoin. A variante Phantom conseguia ler uma frase tanto quando digitada durante a importação como quando era apresentada num ecrã de apresentação.
Como se manter seguro
A Socket afirma que as três extensões estavam ativas nos add-ons do Firefox durante a análise e já foram removidas. Mas, se encontrar alguma destas extensões no seu browser Firefox, deve:
- Remova a extensão. Utilize o menu de três pontos junto a ela e escolha Remover .
- Se alguma vez tiver introduzido uma frase ou chave, crie uma nova carteira num dispositivo limpo e transfira os seus ativos imediatamente. Considere a carteira antiga comprometida.
- No futuro, instale carteiras apenas a partir do link do site oficial do fornecedor, e não através dos resultados de pesquisa da app store.
- O anúncio falso do Phantom solicitava o acesso a dados em todos os sites e não tinha política de privacidade. Estes são sinais de alerta a que deve estar atento.
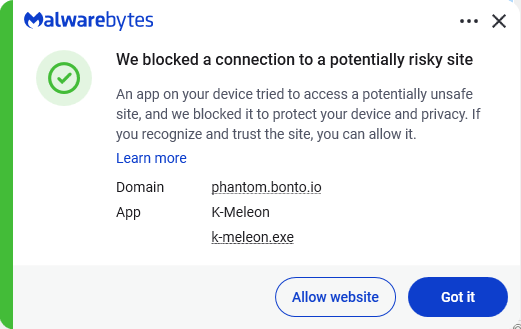
- Utilize uma solução antimalware atualizada e em tempo real que bloqueie sites maliciosos.
Nunca insira a sua frase de recuperação num site. Insira-a apenas na aplicação oficial da carteira ao restaurar os seus dados. O suporte da carteira nunca solicitará esta informação.
COIs
As extensões maliciosas:
- Personagem fantasma: ID do complemento 3092199
- Imitador de Júpiter: ID do complemento 3092666
- Representante do Bitget: ID do suplemento 3092059
Subdomínios:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
Endereços IP:
104.21.34[.]69172.67.155[.]198
Desde a denúncia de ameaças até à sua remoção.
Os riscos de cibersegurança nunca devem ir além das manchetes. Mantenha as ameaças longe dos seus dispositivos , descarregando hoje mesmo Malwarebytes .