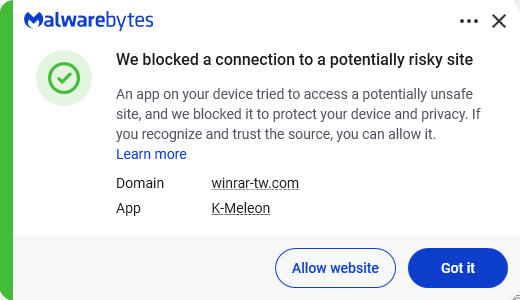
Um membro da nossa equipa de pesquisa na web indicou-me um instalador falso do WinRAR que estava ligado a vários sites chineses. Quando esses links começam a aparecer, isso geralmente é um bom indicador de uma nova campanha.
Então, descarreguei o ficheiro e iniciei uma análise, que acabou por ser algo semelhante a uma boneca Matryoshka. Camada após camada, após camada.
O WinRAR é um utilitário popular que é frequentemente descarregado de sites «não oficiais», o que dá às campanhas que oferecem downloads falsos uma maior chance de serem eficazes.
Frequentemente, estas cargas úteis contêm componentes autoextraíveis ou de várias fases que podem descarregar mais malware , estabelecer persistência, exfiltrar dados ou abrir backdoors, tudo dependendo de uma análise inicial do sistema. Por isso, não foi surpresa que uma das primeiras ações deste malware tenha sido aceder a informações sensíveis. Windows dados sob a forma de Windows Informação de perfil.
Isso, juntamente com outras conclusões da nossa análise (veja abaixo), indica que o ficheiro seleciona o malware «mais adequado» para o sistema afetado antes de comprometê-lo ou infectá-lo ainda mais.
Como se manter seguro
É fácil cometer erros quando se procura um software para resolver um problema, especialmente quando se quer uma solução rápida. Algumas dicas simples podem ajudar a mantê-lo seguro em situações como essa.
- Faça o download de software apenas de fontes oficiais e confiáveis. Evite clicar em links que prometem fornecer esse software nas redes sociais, em e-mails ou em outros sites desconhecidos.
- Use uma solução antimalware em tempo real e atualizada para bloquear ameaças antes que elas possam ser executadas.
Análise
O ficheiro original chamava-se winrar-x64-713scp.zip e a análise inicial com o Detect It Easy (DIE) já sugeria várias camadas.
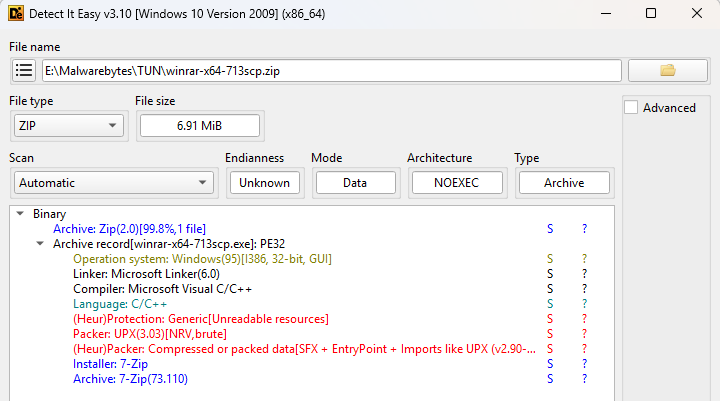
Descompactar o ficheiro produzido winrar-x64-713scp.exe que acabou por ser um ficheiro compactado com UPX que exigia o --force opção de descompactá-lo devido a anomalias PE deliberadas. O UPX normalmente aborta a compressão se encontrar valores inesperados ou dados desconhecidos nos campos do cabeçalho do executável, pois esses dados podem ser necessários para que o programa funcione corretamente. O --force A opção diz ao UPX para ignorar essas anomalias e prosseguir com a descompressão de qualquer maneira.
Ao analisar o ficheiro descompactado, o DIE revelou mais uma camada: (Heur)Packer: Compressed or packed data[SFX]. Ao analisar as sequências dentro do ficheiro, reparei em duas RunProgram exemplos:
RunProgram="nowait:\"1winrar-x64-713scp1.exe\" "
RunProgram="nowait:\"youhua163
Estes comandos instruem o arquivo SFX a executar os programas incorporados imediatamente após a extração, sem esperar que ela seja concluída (nowait).
Usando o PeaZip, extraí os dois ficheiros incorporados.
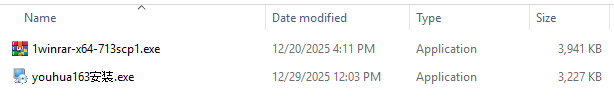
Os caracteres chineses “安装” complicaram a análise da sequência, mas traduzem-se como “instalar”, o que despertou ainda mais o meu interesse. O ficheiro 1winrar-x64-713scp1.exe acabou por ser o instalador real do WinRAR, provavelmente incluído para diminuir as suspeitas de quem executasse o malware.
Depois de remover outra camada, o outro ficheiro revelou-se um ficheiro zip protegido por palavra-passe chamado setup.hta. A ofuscação utilizada aqui levou-me a mudar para a análise dinâmica. A execução do ficheiro numa máquina virtual mostrou que o setup.hta é descompactado em tempo de execução diretamente na memória. O despejo de memória revelou outra string interessante: nimasila360.exe.
Este é um ficheiro conhecido, frequentemente criado por instaladores falsos e associado ao malware Winzipper. O Winzipper é um programa malicioso conhecido em chinês que finge ser um arquivo de ficheiros inofensivo para poder entrar no computador da vítima, muitas vezes através de links ou anexos. Uma vez aberto e instalado, ele discretamente implementa uma porta traseira oculta que permite aos atacantes controlar remotamente a máquina, roubar dados e instalar malware adicional, enquanto a vítima acredita ter simplesmente instalado um software legítimo.
Indicadores de compromisso (IOCs)
Domínios:
winrar-tw[.]com
winrar-x64[.]com
winrar-zip[.]com
Nomes dos ficheiros:
winrar-x64-713scp.zip
youhua163instalação.exe
setup.hta (adicionado em C:\Users\{username}\AppData\Local\Temp)
Malwarebytes O componente de proteção web bloqueia todos os domínios que alojam o ficheiro malicioso e o instalador.