

O phishing segue os desejos das pessoas no momento, e agora isso inclui subscrições de IA pelas quais não têm de pagar. Recentemente, descobrimos uma nova variação deste tema: um falso sorteio do Claude Max que utiliza uma janela de login do Google convincente para roubar informações de acesso.
Os planos pagos de Claude começam nos 20 dólares por mês e custam consideravelmente mais para limites de utilização mais elevados, enquanto as contas gratuitas têm limites mais restritos. Isto torna a promessa de um upgrade gratuito um atrativo interessante.
Em junho , a Microsoft informou ter observado um número crescente de campanhas de phishing, publicidade maliciosa e ataques baseados em pesquisas, que se fazem passar por serviços como o ChatGPT, Claude, DeepSeek e Copilot. Alguns destes ataques alegam que um pagamento falhou e redirecionam o utilizador para uma página de checkout falsa. Outros oferecem o download de uma aplicação que instala malware.
A campanha que encontrámos adota uma abordagem diferente. Não existe formulário para recolher dados de cartão de crédito nem necessidade de download. Em vez disso, oferece uma atualização gratuita e pede-lhe que inicie sessão com a sua conta Google.
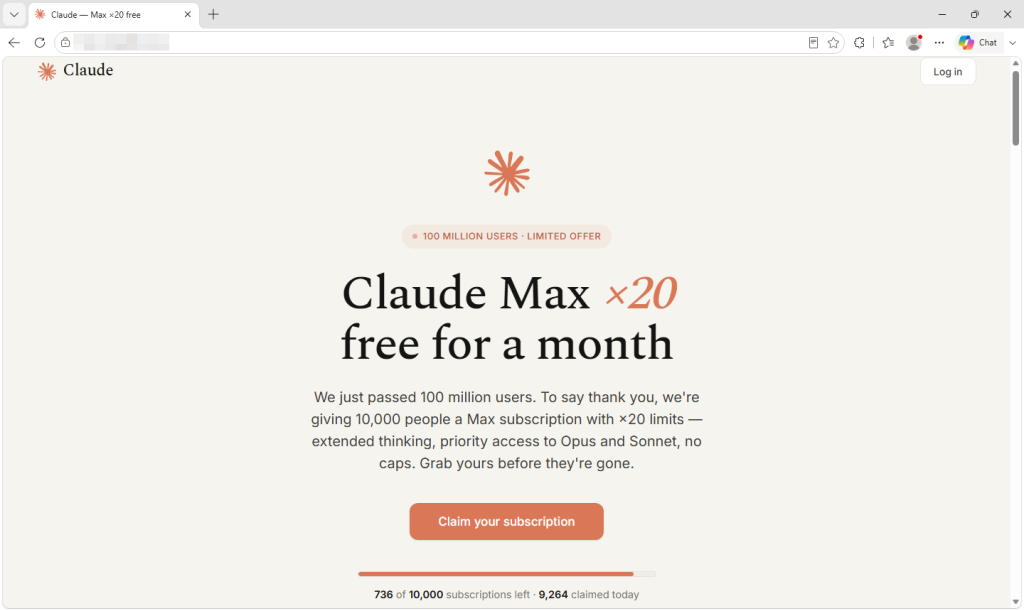
O que a página mostra e o que recolhe.
O site anuncia que a Anthropic ultrapassou a marca dos 100 milhões de utilizadores e está a agradecer a todos oferecendo 10.000 subscrições gratuitas de um mês do plano Claude Max, o mais utilizado.
A apresentação é irrepreensível, desde o logótipo e as cores reais até às avaliações de cinco estrelas inventadas e a um extenso rodapé cujos links levam quase exclusivamente a páginas genuínas da Anthropic. Este é provavelmente o sinal de confiança mais eficaz do site, e não custou nada ao operador.
Um contabilista afirma que restam menos de 750 das 10.000 vagas, diminuindo em algumas a cada poucos segundos. Na verdade, nada está a ser contabilizado. O número é gerado internamente pelo seu browser e reinicializado quando recarrega a página, de modo a que todos os visitantes vejam a mesma escassez artificial.
As perguntas frequentes garantem repetidamente que não são necessários dados de pagamento. Esta parte é verdadeira, o que ajuda a tornar a oferta persuasiva. Muitas pessoas associam burlas a pedidos de dados de cartões, e esta página nunca os solicita.
O que ele quer, na verdade, é o seu login Google. Aparecem duas opções de login, mas apenas uma funciona. O botão Apple apresenta um aviso predefinido a informar que o método está temporariamente indisponível. A caixa de e-mail descarta tudo o que escreve e aciona o botão do Google. Todos os caminhos vão dar ao mesmo lugar, e o prémio é muito maior do que o isco sugere.
Uma conta Google pode fornecer acesso a e-mails, documentos e mensagens de redefinição de palavra-passe de outras contas. Se utilizar o Google para entrar no Claude, isto também pode dar aos criminosos uma rota de acesso à sua conta. As contas pagas de IA são valiosas por si só, pois os seus créditos de utilização custam dinheiro. No mês passado, a nossa pesquisa abordou casos de roubo de informação que sequestraram contas do Claude e utilizaram os créditos pagos das vítimas.
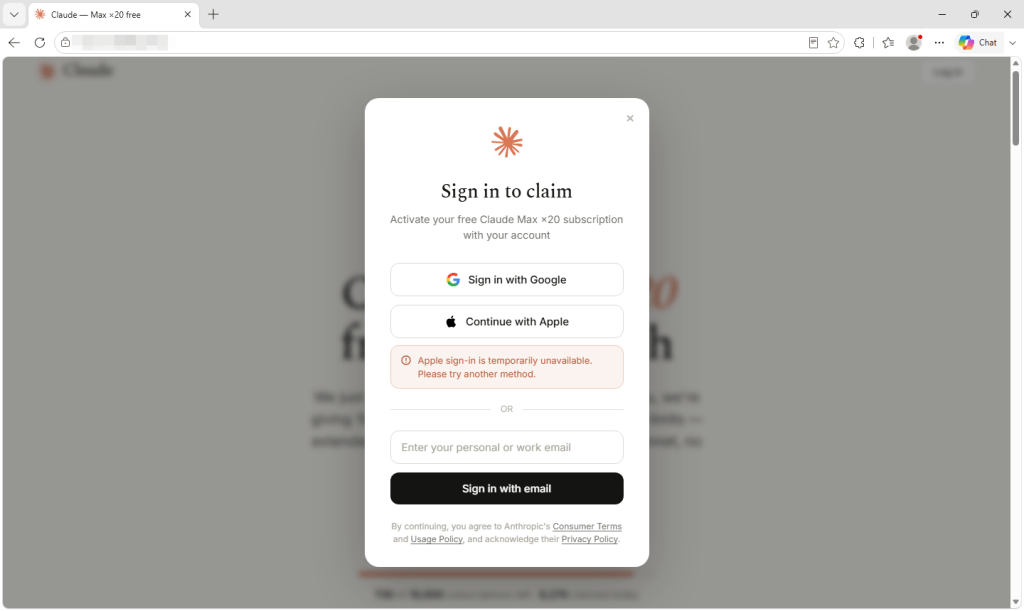
Por que razão esta amostra é notável
Clicar no botão Google não abre uma janela de login do Google propriamente dita. Em vez disso, a página desenha uma janela do browser dentro do separador existente, completa com um cadeado e o endereço de início de sessão do Google escrito corretamente. Pode até ser arrastada pela página.
A barra de endereço, o cadeado e tudo o que está dentro da suposta janela pertencem à página de phishing, e não ao Google. Começa com uma etapa de verificação humana em vez de um campo de palavra-passe, o que pode tranquilizar os visitantes e, ao mesmo tempo, ajudar a manter os scanners automatizados longe da próxima etapa.
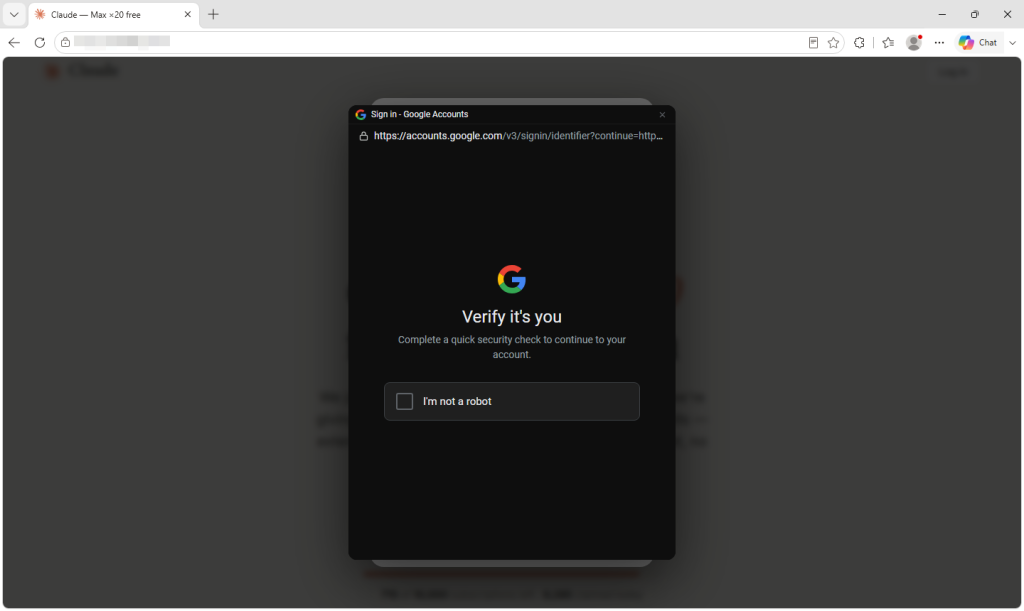
Os investigadores documentam esta técnica de "navegador dentro do navegador" desde 2022. A Unit 42 noticiou uma campanha em junho que utilizava navegadores falsos que podiam ser arrastados. windows Para atingir os utilizadores do Microsoft 365.
O que torna este exemplo instrutivo é o quão pouco o operador teve de fazer. A funcionalidade maliciosa é carregada através de uma única linha de código de um serviço externo que se apresenta como um widget de login reutilizável e fornece instruções de instalação.
Os comentários dentro do código estão escritos em russo e referem-se ao alvo como vítima. Um deles explica que o tema escuro é falso. windows Antes, o widget piscava em branco durante o carregamento, pelo que agora procura a cor correta antecipadamente para eliminar a oscilação. O código parece ser de um produto reutilizável e com manutenção regular, em vez de algo criado especificamente para esta campanha.
Como identificar uma janela de browser falsa
O projeto parte do pressuposto que irá verificar a barra de endereço errada. As pessoas foram ensinadas a procurar um cadeado e o endereço correto numa página de login, pelo que este ataque desenha ambos dentro de uma janela que não existe de facto.
A única barra de endereço que importa é a do seu browser, localizada na parte superior do ecrã. Durante todo este processo, ela continua a exibir o domínio do site de phishing.
- Tente arrastar a janela de início de sessão para além da margem da página. Um pop-up verdadeiro é uma janela separada do browser e pode ser movido para qualquer lugar do ecrã. Um pop-up falso fica preso dentro da página que o criou e pára na borda. Demora dois segundos e é o teste mais fiável que um utilizador sem conhecimentos técnicos pode fazer.
- Deixe que o seu gestor de palavras-passe decida. Verifica o endereço web real, e não o que a página apresenta. Não deve sugerir que insira a sua palavra-passe do Google num site que não pertence ao Google. Se ele permanecer em silêncio onde normalmente deveria preencher a palavra-passe, acredite na sua própria experiência.
- Não chegue através de links. Se uma promoção for real, também deverá conseguir encontrá-la no próprio site da empresa. Introduza o endereço ou use um marcador e procure lá a oferta.
- Considere as contagens decrescentes e os contadores de ranhuras como meramente decorativos. Qualquer página pode apresentar um número diminuindo até zero. Isto não significa que uma oferta seja limitada.
- Desconfie quando apenas uma opção de login funciona. Alegar que um fornecedor está temporariamente indisponível pode levar todos a seguir o caminho criado pelo atacante.
- Se já fez login, proteja a conta. Altere a sua palavra-passe através do site oficial do fornecedor, termine todas as outras sessões e verifique as aplicações ligadas e dispositivos desconhecidos. Fechar o separador não desfaz o login.
Como Malwarebytes
Malwarebytes Browser Guard bloqueia domínios de phishing e fraudes antes mesmo de a página carregar. Num ataque como este, uma vez aberta a página, os criminosos controlam praticamente todos os indicadores visuais que normalmente utilizaria para avaliar a sua legitimidade.
Se recebeu uma oferta e está em dúvida, o Scam Guard pode avaliá-la antes de aceitar e aconselhá-lo sobre o que fazer a seguir.
«Uma das melhores suites de cibersegurança do mundo.»
Segundo a CNET.Leia a análise deles →








