Encontrámos uma onda de sites que se fazem passar por páginas de agendamento Calendly para entrevistas de emprego no Meta. Os visitantes escolhem um horário para uma chamada telefónica de 30 minutos com um recrutador, preenchem os seus dados e passam por um sistema que parece ser um CAPTCHA.
De seguida, a página pede que façam login em Facebook .
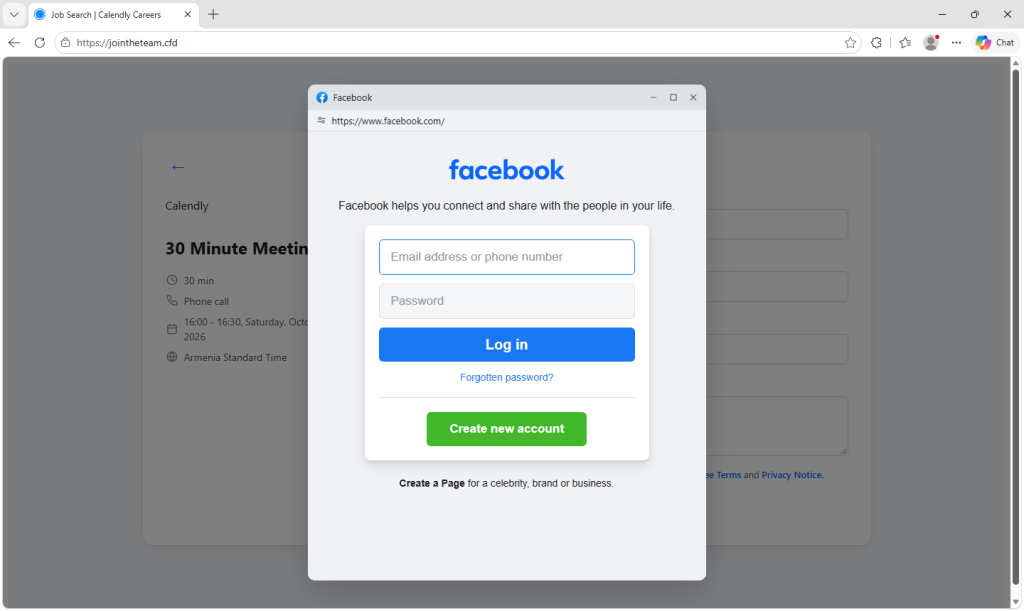
A entrevista é falsa. As páginas foram criadas para roubar a atenção do visitante. Facebook Os dados de login, incluindo os códigos de autenticação de dois fatores (2FA) destinados a proteger a conta, são recolhidos. De seguida, os visitantes são solicitados a fazer também login na sua conta Google, supostamente "por segurança".
Estas páginas não são afiliadas da Meta, Calendly ou Google. Se já tiver introduzido uma palavra-passe ou aprovado um pedido de login, proteja as contas afetadas imediatamente. Consulte "Como manter-se seguro" abaixo.
Porque é que o Calendly é um disfarce convincente
O Calendly é uma ferramenta de agendamento muito utilizada, inclusive pelos recrutadores para marcar entrevistas. Clicar num link de agendamento, escolher um horário e digitar o seu nome e e-mail é algo que as pessoas fazem sem pensar duas vezes. Não é necessário criar uma conta nem descarregar nada.
Esta rotina torna-a um bom disfarce. Quando a página pede algo invulgar, o visitante já escolheu um horário e partilhou os seus dados. Seguir mais um passo pode parecer mais fácil do que começar a duvidar de tudo.
Para alguém que já enviou currículo após currículo sem obter resposta, um convite para uma entrevista na Meta pode ser exatamente o tipo de mensagem que espera. A excitação e o medo de perder uma oportunidade rara podem levar as pessoas a agir rapidamente em vez de verificarem quem realmente enviou o link.
Quem procura emprego também está habituado a partilhar informações pessoais com desconhecidos. Fornecer o seu nome, e-mail e número de telefone a um recrutador que nunca conheceu é uma parte normal do processo de candidatura, pelo que um formulário que os solicite pode não levantar suspeitas.
Uma entrevista de emprego que começa com um calendário.
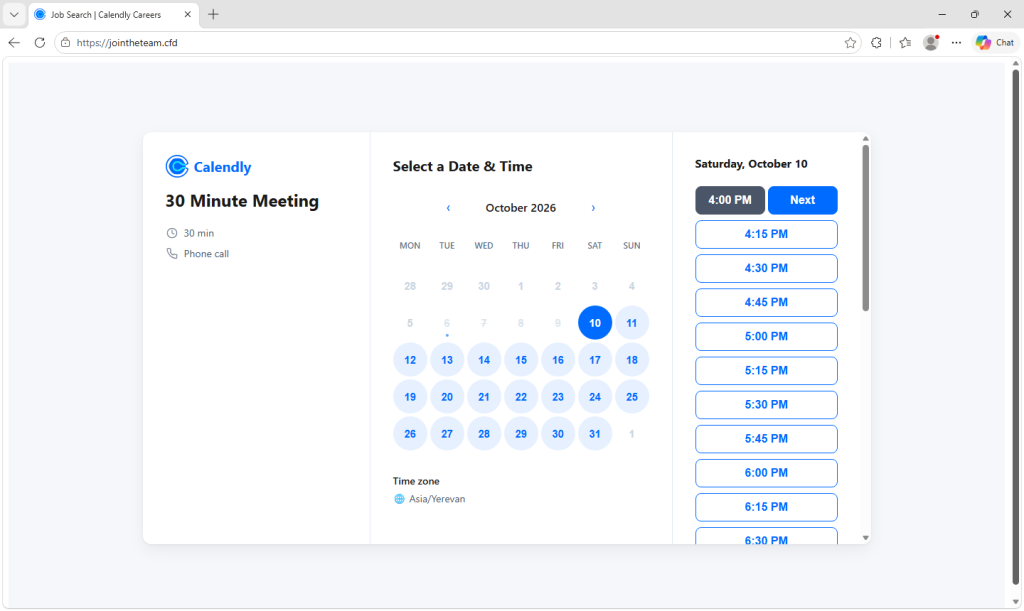
A página falsa copia o ecrã de agendamento do Calendly, intitulado “Calendly | Meta Careers”. Exibe um calendário mensal, um seletor de fuso horário e uma opção de “Chamada telefónica” de 30 minutos. Os horários disponíveis são carregados a partir do servidor dos atacantes, de modo a que o calendário se assemelhe à agenda de um recrutador real.
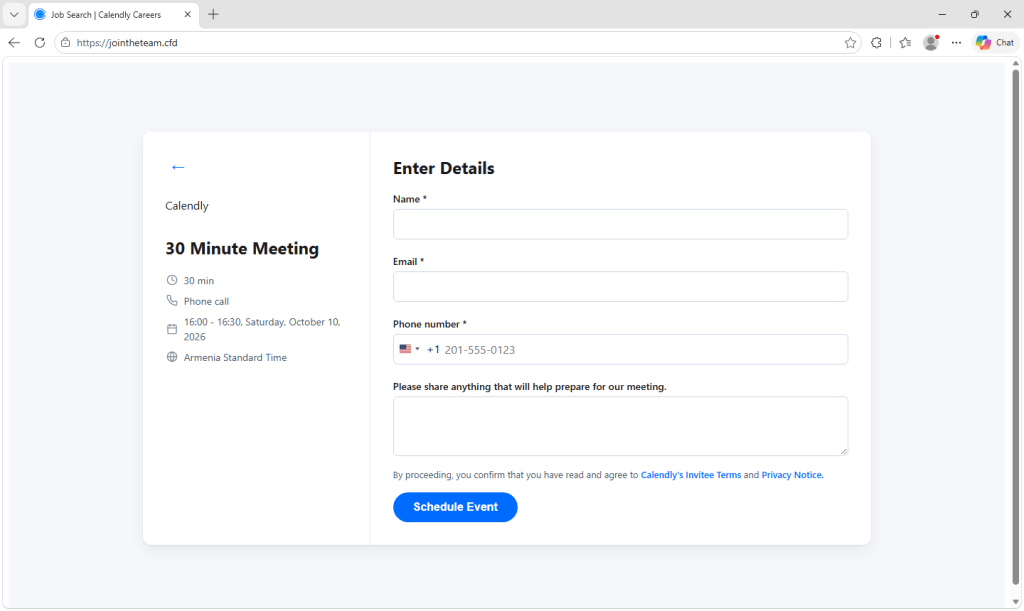
Após o visitante escolher um horário, a página guia-o através de uma série de passos:
- Os seus dados. Um formulário solicita o seu nome, endereço de e-mail e número de telefone, além de qualquer informação que "nos possa ajudar a preparar a nossa reunião".
- Um CAPTCHA falso. Uma grelha de imagens pede-lhe que " Select Todas as imagens com… Isto faz com que a página pareça legítima e também pode impedir que os scanners de segurança automatizados vejam o que vem a seguir.
- Login Facebook . Uma janela dentro da página copia Facebook página de login. Ela até desenha a sua própria barra de endereço falsa mostrando um Facebook O endereço web é formatado para parecer um pop-up legítimo do browser. O texto inclui mensagens de erro realistas, como "As informações de início de sessão introduzidas estão incorretas". A página solicita ainda que os visitantes criem um "Perfil de Carreira".
- O seu código de segurança Facebook . Se a conta tiver a autenticação de dois fatores (2FA) ativada, a página irá solicitar o código da sua aplicação de autenticação, mensagem de texto, WhatsApp ou e-mail.
- Um login Google. A página refere “ Facebook exige que inicie sessão no endereço Gmail” da sua conta. Para fazer com que o pedido pareça inofensivo, a página acrescenta que “ Facebook “Não partilharemos nenhum dos seus dados com a sua Conta Google.” Os ecrãs falsos do Google, novamente sob uma barra de endereço falsa, solicitam a sua palavra-passe e, em seguida, o que o Google pede: um toque num aviso no telemóvel, um código Google Authenticator, um código por SMS ou o seu endereço de e-mail de recuperação. Tudo o que escreve nestes ecrãs, incluindo a palavra-passe do Google, é enviado para o servidor de recolha dos atacantes.
- Uma confirmação falsa. Por fim, a página informa que foi enviado um convite para o calendário e que receberá uma resposta no prazo de 90 minutos. Quando começa a desconfiar, os atacantes podem já ter invadido as suas contas.
Como é que o golpe consegue contornar a autenticação de dois fatores
Muitas páginas de phishing simplesmente recolhem uma palavra-passe e param. Esta continua.
Enquanto o visitante está na página, o sistema vai comunicando com o servidor dos atacantes e aguardando instruções sobre qual o ecrã a apresentar a seguir. Isto permite que os atacantes tentem usar a palavra-passe roubada no site real. Facebook site imediatamente. Se Facebook A página falsa pede um código ao visitante, e os atacantes podem usá-lo antes que expire. Se o código não funcionar, a página apresenta simplesmente a mensagem “Código incorreto. Tente novamente.”
Os ecrãs do Google suportam a mesma abordagem. Se o Google enviar um pedido de login para o telemóvel do visitante, a página falsa pode instruí-lo a "tocar em Sim", aprovando potencialmente o login dos atacantes.
O visitante vê a página falsa enquanto os atacantes tentam fazer login no serviço verdadeiro sem serem vistos.
Os códigos e avisos por telefone ainda dificultam bastante a invasão de contas, por isso mantenha-os ativados. Mas um código introduzido numa página falsa, ou um aviso aprovado para o login de outra pessoa, pode permitir o acesso de atacantes. As palavras-passe e as chaves de segurança de hardware compatíveis estão ligadas ao site legítimo, pelo que uma página falsa como esta não pode retransmiti-las da mesma forma. Esta proteção não ajudará se optar por uma alternativa com palavra-passe e código e fornecer esses dados aos atacantes.
Sinais de um kit de phishing reutilizável
O código contém um número de versão (0.8.0), registo detalhado de erros e uma “chave de campanha” enviada com cada mensagem para o servidor dos atacantes. Estas funcionalidades sugerem um kit reutilizável com suporte para identificar diferentes campanhas.
O endereço de recolha usa Amazon API Gateway na região de Singapura da AWS, ap-southeast-1Um comentário deixado no código está escrito em vietnamita. A tradução é:
“Altere a chave aqui ao implementar em produção.”
Nem a região de alojamento nem o idioma de um comentário no código estabelecem quem está por detrás das páginas ou onde operam.
Facebook As contas, especialmente as que estão ligadas a páginas comerciais ou contas de anúncios, são valiosas para os criminosos. A invasão da conta Google pode também expor e-mails e outros dados, permitindo aos atacantes redefinir as palavras-passe das contas ligadas a esse endereço.
Os domínios são outro sinal de alerta. Todos os 11 seguem o mesmo padrão: join mais uma palavra que soe a recrutamento, como joinhire, joinquest, ou jointheteam, no .cfd, .info, e .works Domínios de nível superior. Nenhum menciona Calendly ou Meta. Estes nomes genéricos também poderiam ser reutilizados para atrair candidatos a vagas de emprego de outras empresas.
Como se manter seguro
- Verifique o endereço, não o design. Os links diretos para reservas no Calendly utilizam...
calendly.comEmbora os formulários legítimos também possam estar incorporados noutros sites, considere um domínio de recrutamento desconhecido como motivo para verificar o convite de forma independente. - Não forneça a sua palavra-passe Facebook para uma página de agendamento. Agendar uma chamada não exige que entregue a sua palavra-passe de redes sociais a um recrutador. Se um fluxo de agendamento solicitar repentinamente que inicie sessão noutro local, verifique tanto o pedido como o domínio de início de sessão em si.
- Observe a barra de endereço real do seu browser. Estes logins falsos... windows desenham as suas próprias barras de endereço mostrando Facebook ou endereços web da Google. Para uma janela pop-up separada, verifique o endereço apresentado pelo próprio browser. Uma janela de início de sessão que não pode ser arrastada para fora da página web pode fazer parte da página em vez de ser uma janela separada do browser.
- Verifique o recrutador e a vaga. Aceda diretamente ao site oficial de carreiras da empresa. Um anúncio de emprego genuíno não garante que a pessoa que o está a contactar represente a empresa, por isso, confirme convites inesperados através de um contacto independente.
- Não partilhe códigos nem aceite pedidos inesperados. Introduza o código apenas no serviço legítimo para o login que iniciou. Nunca aceite um pedido por telefone só porque um recrutador ou uma página de reservas lhe pede para o fazer.
- Utilize palavras-passe ou chaves de segurança sempre que possível. Resistem a este tipo de phishing. Desconfie se uma página insistir para que utilize uma palavra-passe e um código.
- Já introduziu uma palavra-passe ou aprovou uma solicitação? Num dispositivo fidedigno, aceda diretamente ao serviço afetado e altere a sua senha. Encerre outras sessões e verifique os seus métodos de segurança, o e-mail de recuperação e o número de telefone. Se ambas as contas foram afetadas, proteja a sua conta Google imediatamente, pois o acesso ao e-mail pode ajudar os atacantes a redefinir outras palavras-passe. Verifique o Gmail em busca de regras de encaminhamento e filtros desconhecidos e reveja quaisquer alterações. Facebook Páginas comerciais ou contas de anúncios que gere. Altere a palavra-passe em qualquer outro local onde a tenha reutilizado.
- Teve a sua conta bloqueada? Utilize o suporte de recuperação de conta da Meta ou o guia para contas comprometidas do Google . Se apenas partilhou os seus dados de contacto, esteja atento a esquemas subsequentes que os utilizem para parecerem convincentes.
Como Malwarebytes
Malwarebytes Browser Guard pode bloquear sites de phishing e fraudes antes mesmo de interagir com eles. Isto é importante em campanhas como esta, em que a página imita fielmente um serviço que as pessoas utilizam diariamente.
Se receber um link para uma entrevista e não tiver a certeza sobre o mesmo, Malwarebytes Scam Guard pode ajudar a avaliar o link antes de clicar.
Indicadores de comprometimento
Domínios de phishing
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Ponto final de recolha
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Impedir as ameaças antes que causem qualquer dano.
Browser Guard Malwarebytes Browser Guard automaticamente páginas de phishing e sites maliciosos. É gratuito e instala-se com um clique. Adicione-o ao seu navegador →