Neste artigo
- Um site falso de recompensas "FC27 x Prime Gaming" leva a um formulário de login da EA copiado.
- O site recolhe palavras-passe e códigos de autenticação de dois fatores (2FA) , colocando em risco as contas da EA dos jogadores.
- Se tiver introduzido os seus dados de login, altere a sua palavra-passe da EA e reveja as definições de segurança da conta.
Os fãs de futebol que procuram pacotes de jogadores gratuitos no EA SPORTS FC 27 podem acabar por ter de entregar as suas contas de jogo. FC 27 é o mais recente lançamento da série de jogos de futebol da EA. Ultimate O modo Equipa permite aos jogadores montar elencos utilizando cartas de jogadores virtuais, que podem ser obtidas abrindo pacotes.
Após o lançamento do jogo a 25 de setembro, identificámos uma página falsa de recompensas "FC27 x Prime Gaming" que visava os dados de login dos jogadores. A Prime Gaming oferece jogos e recompensas dentro dos jogos como parte de um programa de fidelização. Amazon Subscrição Prime. A página falsa utiliza esta identidade visual, informa os visitantes de que a sua recompensa está à espera e pede-lhes que "conectem" a sua conta EA — a conta que utilizam para aceder aos jogos e serviços da EA.
A série atrai milhões de jogadores. A EA informou que o FC 24 alcançou mais de 11,3 milhões de jogadores em todo o mundo na sua primeira semana de 2023, incluindo jogadores através do EA Play.
Neste site falso, não há qualquer recompensa. O "login da EA" que se segue é uma cópia alojada no próprio domínio dos burlões. Solicita o seu endereço de e-mail, a sua palavra-passe e o código de segurança da sua autenticação de dois fatores (2FA), enviando cada um deles para um servidor controlado pelos criminosos. O código da página foi concebido para utilizar as respostas do servidor para decidir se apresenta uma mensagem de erro de palavra-passe ou se solicita o código 2FA.
Este site não tem qualquer ligação com a EA. Amazon ou Prime Gaming. Se tiver introduzido os seus dados numa página como esta, aceda à secção "Como se manter seguro" abaixo.
Uma recompensa que está à sua espera.
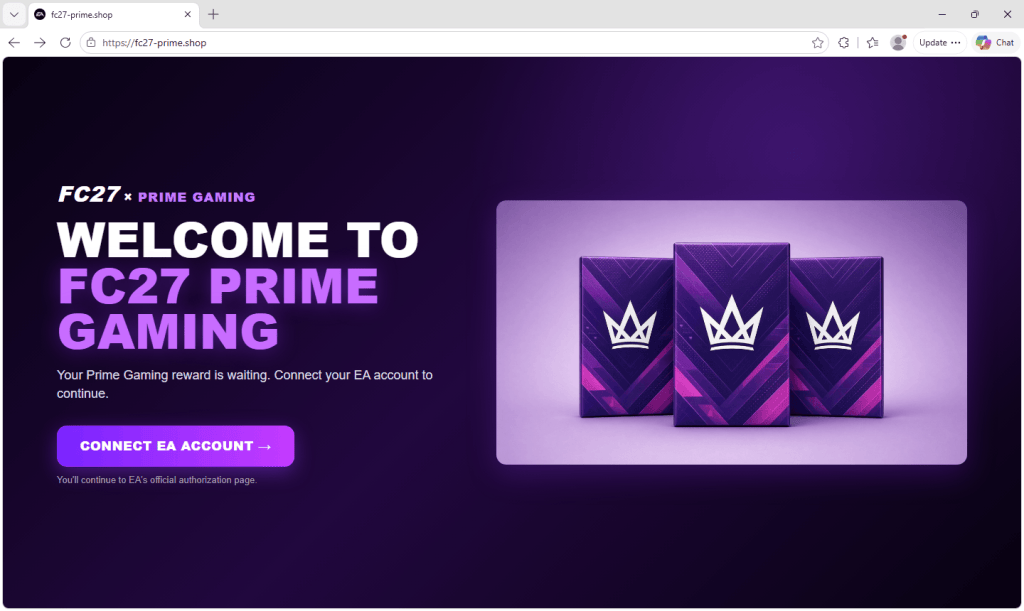
A página inicial é roxa escura e estilizada como uma promoção de jogo. Exibe a mensagem: “A sua recompensa Prime Gaming está à espera. Ligue a sua conta EA para continuar.” Abaixo do botão, uma linha mais pequena informa: “Será redirecionado para a página oficial de autorização da EA.”
Não. Clicar no botão mostra “Ligar…” e “Redirecionar para autorização da EA…”. O código aguarda 1,4 segundos e depois é redirecionado para /in, que ainda se encontra no mesmo domínio.
Uma cópia da página de login da EA
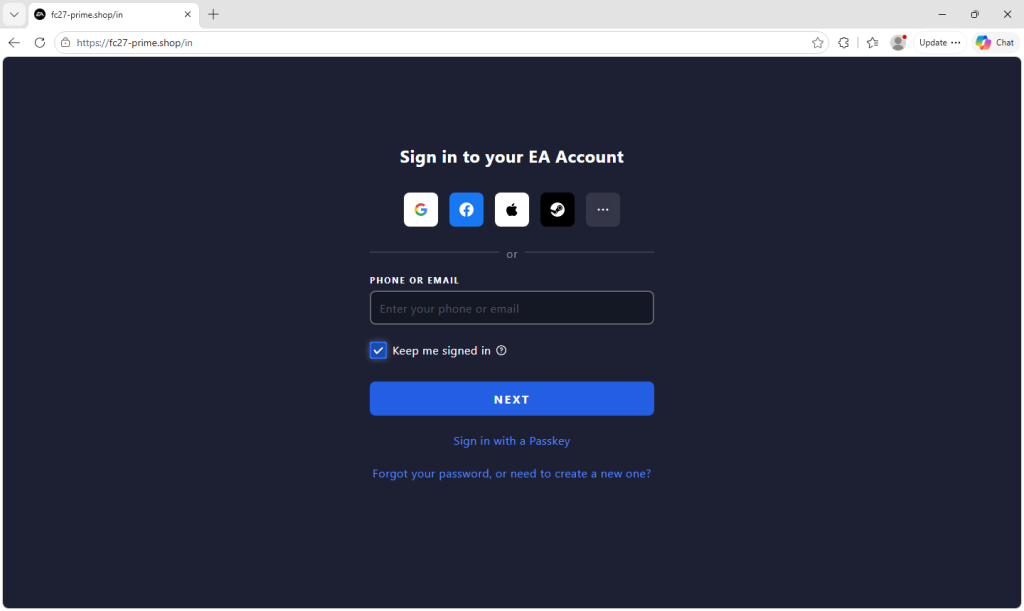
A página de login imita de perto a da EA. Tem um layout escuro, um campo "Telefone ou E-mail", "Manter-me ligado", "Entrar com uma chave de acesso" e uma linha com ícones do Google. Facebook Botões da Apple e do Steam.
Os botões de início de sessão social não funcionam quando clicados. Em vez disso, a página direciona os visitantes para introduzirem o seu endereço de e-mail e palavra-passe.
Como funciona o roubo, passo a passo
Cada passo envia o que escreve para um servidor separado, fedserv.thenewsip[.]site.
- E-mail. Introduz o seu endereço de e-mail e prossegue para a página de palavras-passe.
- Senha . Introduz a sua palavra-passe, que é enviada ao servidor. A página utiliza a resposta do servidor para decidir se apresenta um erro do estilo EA "As suas credenciais estão incorretas" ou se continua, inclusive se solicita um código de autenticação de dois fatores (2FA). Isto é consistente com uma tentativa de verificar os detalhes em relação ao EA, mas o código da página capturado por si só não confirma como o servidor os processa.
- O código. Se a conta tiver autenticação de dois fatores (2FA), uma página "Verifique a sua identidade" irá solicitar que clique em "Enviar código" e introduza o código de seis dígitos. O código é enviado diretamente para o servidor.
- A saída. A página redireciona-o para o site real da EA. Ultimate Aplicação web da equipa em ea.com. As contas sem autenticação de dois fatores (2FA) saltam a terceira etapa. Aceder ao site legítimo não significa que o login anterior foi válido.
A captura de um código 2FA válido pode permitir que os atacantes completem o login antes que este expire. Isto não desativa a autenticação 2FA, mas pode permitir-lhes contornar esta verificação para um login específico.
Rastrear a origem das vítimas.
A página regista a origem de cada visitante e envia essa "fonte de tráfego" para o servidor juntamente com os detalhes enviados. Ela reconhece Facebook Messenger, Rede de Audiência da Meta, Instagram e TikTok, através de parâmetros de tracking no link e através de Facebook e IDs de cliques nos anúncios TikTok (fbclid, ttclidTudo o resto é rotulado como “direto” ou “desconhecido”.
O kit também possui suporte integrado para análise web Umami. A ativação desta funcionalidade depende de um ficheiro de definições separado, que não foi incluído na nossa análise. No modo padrão, as respostas do servidor determinam se os passos subsequentes do visitante (palavra-passe, envio do código, sucesso) serão apresentados nas estatísticas, e a página onde as vítimas introduzem o código de segurança não é contabilizada no rastreio das visualizações de página. As definições também podem ser alteradas para um modo que contabiliza todas as páginas.
Em conjunto, estas funcionalidades permitem que os operadores acompanhem o tráfego atribuído às plataformas sociais. Demonstram que a página foi criada para lidar com estas fontes, mas não comprovam que foram de facto veiculados anúncios nas mesmas.
Disfarçado de “ferramenta interna”
- O código HTML solicita aos motores de busca que não indexem, arquivem ou mostrem pré-visualizações da página, com um comentário que diz: “Ferramenta privada da equipa — não indexar ou arquivar”.
- O " Privacy As páginas “Política” e “Termos de Serviço” descrevem um “portal de autenticação” para “utilização interna por pessoal autorizado”.
- O kit possui dois interruptores. Um desativa a página de destino do Prime Gaming, pelo que o mesmo código exibiria uma página de login falsa da EA. O outro escolhe entre enviar as vítimas para o site real da EA e exibir a página "inscrito para as recompensas semanais do FC 27". Na versão que analisámos, tanto o engodo do Prime Gaming como o redireccionamento para a EA estavam ativados.
Porque vale a pena roubar a sua conta da EA
Uma conta EA é mais do que um login. Pode conter um FC (Free Company). Ultimate Clube da equipa com moedas e jogadores negociáveis, acesso a jogos adquiridos e métodos de pagamento guardados. Perder o acesso pode colocar em risco anos de compras e progresso.
Os atacantes também podem utilizar uma conta comprometida para se fazerem passar por si e enganar os seus contactos de jogo para que partilhem informações ou cliquem em links fraudulentos.

Mais seguro. Mais limpo. Navegação sem anúncios.
Como se manter seguro
- Comece pelo site da EA. Digite ea.com no seu browser e navegue a partir daí. Antes de introduzir a sua palavra-passe ou código de segurança da EA, verifique se a página de login está em ea.com ou num subdomínio legítimo, como accounts.ea.com .
- Verifique a barra de endereço. Uma página que se parece exatamente com a página de login da EA não é da EA se o endereço mostrar algo como fc27-prime[.]shop.
- Mantenha os códigos de segurança em sigilo. Introduza um código de verificação da EA apenas na página de início de sessão oficial da EA, para um início de sessão que tenha iniciado.
- Desconfie de pacotes, moedas e recompensas gratuitas em anúncios e publicações. Uma publicação patrocinada não garante que a oferta seja real.
- Utilize um gestor de senhas. Geralmente, não oferece a opção de preencher automaticamente a sua palavra-passe da EA num domínio não relacionado, o que pode ajudar a identificar uma página falsa.
Já introduziu os seus dados?
- Aceda diretamente ao site ea.com e altere a sua palavra-passe imediatamente, mesmo que não tenha enviado um código de autenticação de dois fatores (2FA).
- Reveja as suas definições de segurança e dispositivos fidedignos, remova dispositivos desconhecidos e verifique se houve alterações no seu endereço de e-mail, contas vinculadas e compras.
- Mantenha a autenticação de dois fatores ativada. Altere quaisquer palavras-passe reutilizadas noutros locais, especialmente na sua conta de e-mail.
- Se encontrar contas vinculadas desconhecidas, estiver bloqueado ou com conteúdo em falta, siga as orientações da EA para a recuperação da conta e contacte o Suporte da EA.
Como Malwarebytes ajuda
Malwarebytes Browser Guard bloqueia sites de phishing e fraudes antes mesmo de a página carregar. Se tiver dúvidas sobre um site, link ou oferta de recompensa, pode pedir ao Malwarebytes Scam Guard para o verificar primeiro.
Indicadores de comprometimento
Domínios
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Impedir as ameaças antes que causem qualquer dano.
Malwarebytes Browser Guard Bloqueia automaticamente páginas de phishing e sites maliciosos. Gratuito, instalação com um clique. Adicione ao seu browser →