Вы, наверное, относитесь к безопасности своего телефона так же, как к входной двери: пока вы скачиваете приложения из Play Store, вы в безопасности. И в целом это верно. Google проверяет приложения перед их публикацией.
Однако некоторые приложения попадают на ваш телефон, так и не проходя через Play Store.
Возьмем, к примеру, Albiriox, банковский троян как услугу, обнаруженный в конце прошлого года. Это Android Троян удаленного доступа (RAT), созданный для мошенничества на устройстве. Вместо того чтобы просто красть имена пользователей и пароли, он совершает мошеннические транзакции непосредственно на телефоне жертвы. Исследователи обнаружили, что он распространяется через приложения с общими названиями, такими как «утилита», «безопасность», «розничная торговля» или «инвестиции», которые жертвы не помнили, что устанавливали из Play Store. Вместо этого они были установлены сторонними программами, загружены по ссылкам в текстовых сообщениях или установлены с веб-сайтов, не прошедших проверку Google.
Именно такие угрозы и призвана обнаруживать программа Malwarebytes для Android . Вот обзор различных уровней защиты, работающих в фоновом режиме.
Я хотел бы поблагодарить Malwarebytes Выражаем благодарность директору по разработке программного обеспечения Егору Тащилину за предоставленную техническую информацию, которая помогла в подготовке этой статьи.
Как найти приложения, которые так и не появились в Play Store
Приложения, установленные не через Play Store, никогда не проходят процедуру проверки Google. Это означает, что они могут попасть на ваше устройство без проверок безопасности, которые проводятся для приложений из Play Store.
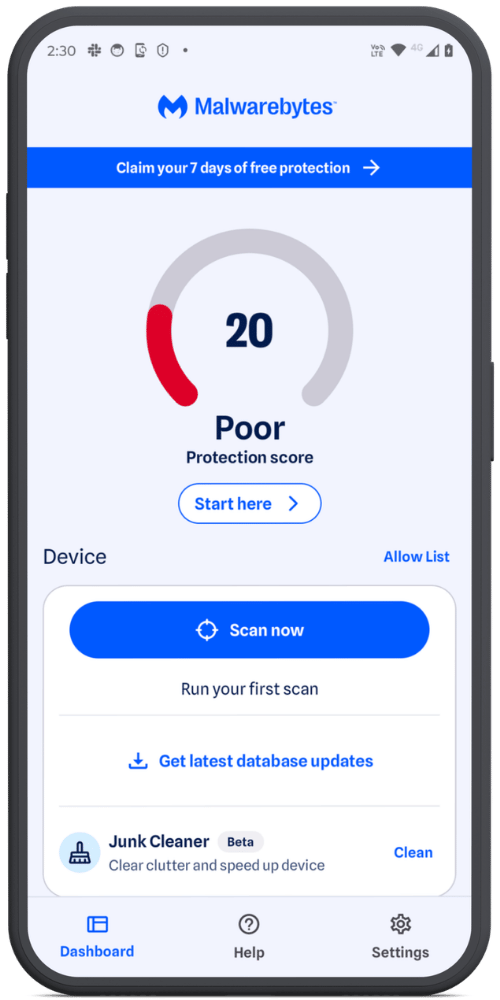
Вместо того чтобы полагаться на происхождение приложения, Malwarebytes Программа сканирует ваше устройство, выполняя поиск потенциально нежелательных программ (PUP) и других вредоносных файлов, независимо от того, были ли они установлены сторонними способами, включены в состав другого программного обеспечения или загружены через браузер.
Даже Play Store приложения могут превратиться неприятными позже
Не каждая угроза изначально носит злонамеренный характер.
В одном из широко освещавшихся случаев в приложение для сканирования штрих-кодов, имевшее в Play Store около 10 миллионов установок, был внедрен вредоносный код, которого не было в предыдущих версиях. В обновлении использовалась сложная обфускация для предотвращения обнаружения, и оно было подписано тем же цифровым сертификатом, что и более ранние «чистые» версии, поэтому выглядело абсолютно легитимным. После установки оно вызывало самопроизвольное открытие браузеров и перенаправляло пользователей на нежелательные веб-сайты.
Аналогичная схема прослеживается и в других случаях, связанных с Play Store, которые отслеживали исследователи. Приложения обновляются с добавлением вредоносного кода спустя значительное время после установки, что позволяет избежать обнаружения и не вызывать подозрений.
Именно поэтому функция «Защита в реальном времени» (RTP) не только отслеживает новые установки, но и реагирует на ранее непроверенные версии приложений, которые у вас уже есть. RTP отслеживает вновь установленные приложения, а также любые новые или измененные файлы на вашем устройстве. Если для существующего приложения появляется версия, которую RTP ранее не видела, она рассматривает её как новую и сканирует, а не исходит из того, что «уже установлено» означает «по-прежнему безопасно».
Просмотр содержимого архивов без физического контакта с ними
Кроме того, вредоносное ПО не всегда находится на виду. Киберпреступники часто скрывают вредоносные файлы внутри ZIP-архивов и других архивов, рассчитывая, что сканер безопасности не станет проверять их содержимое.
У нас — да.
Он распаковывает содержимое архива, чтобы проверить его содержимое, не изменяя и не модифицируя исходный файл. Архив всегда используется только в режиме чтения — мы никогда не записываем в него никаких данных. Если что-то требует более тщательной проверки, например вложенный архив или скомпилированный код .dex из APK, оно извлекается во временное изолированное хранилище и удаляется сразу после завершения сканирования, поэтому на вашем устройстве ничего не остается.
Архивы обрабатываются по-разному. ZIP-файлы проверяются по отдельности, а APK-файлы подвергаются более глубокому анализу содержащегося в них скомпилированного кода. Вложенные архивы также сканируются независимо друг от друга, поэтому вредоносное ПО не может просто спрятаться на один уровень глубже.
Тщательное сканирование без разряда аккумулятора
Для тщательного анализа приложения — его кода, поведения и структуры — требуются значительные вычислительные ресурсы. Если проводить такой анализ неаккуратно, это может привести к замедлению работы телефона и быстрому разряду аккумулятора.
Malwarebytes разработано таким образом, чтобы этого избежать.
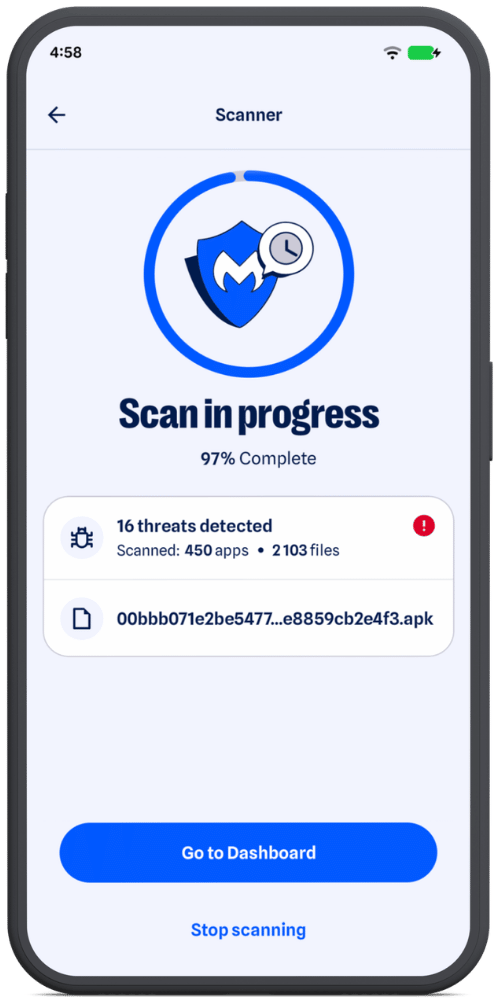
Автоматические фоновые проверки, такие как запланированные проверки, проверки после обновления приложения или после перезагрузки, перед началом проверяют состояние аккумулятора. В зависимости от настроек они могут отложить запуск до тех пор, пока телефон не будет подключен к зарядному устройству или не наберет достаточно заряда. Ручные проверки всегда запускаются немедленно.
Когда начинается сканирование, Malwarebytes Программа автоматически регулирует нагрузку в зависимости от доступной вычислительной мощности вашего устройства, позволяя более мощным устройствам обрабатывать задачи параллельно, не перегружая устройства более низкого класса.
База данных угроз, которая постоянно обновляется
Во второй половине 2025 года наблюдался резкий рост числа мобильных рекламных программ, в то время как новые семейства банковского вредоносного ПО становились всё более изощрёнными. Некоторые из них даже проверяют, запущены ли они на реальном телефоне или в тестовой среде безопасности, прежде чем проявлять какое-либо вредоносное поведение.
Эффективность сканера напрямую зависит от того, на что он нацелен. Именно поэтому мы постоянно обновляем нашу базу данных обнаружения угроз на сайте , добавляя в неё недавно выявленные и проверенные угрозы, а не полагаемся на статичную и устаревшую картину ландшафта угроз.
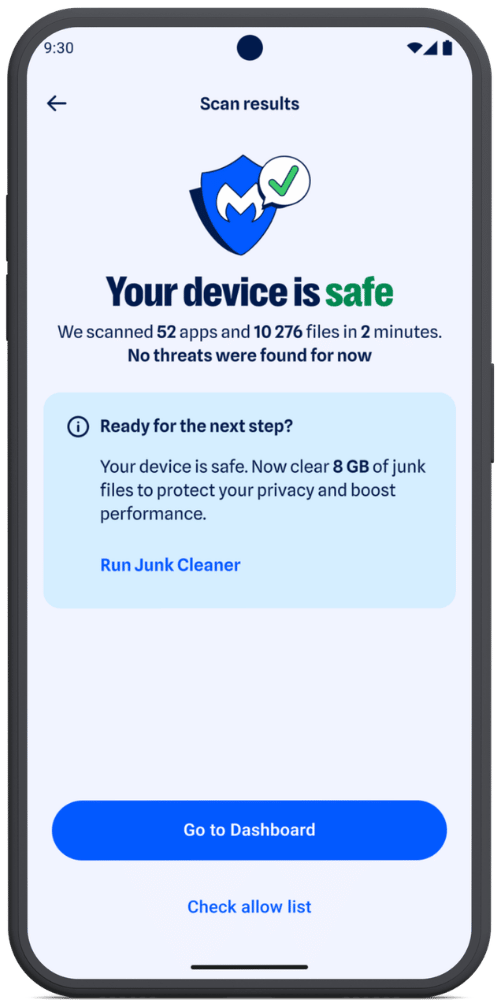
Более 10 сканеров, работающих совместно
Под капотом, Malwarebytes для Android Это не один сканирующий модуль. Это более 10 специализированных сканеров, каждый из которых предназначен для обнаружения различных типов и уровней угроз.
Это потому что современный Android Вредоносные программы редко используют только один метод. Например, банковский троян может сочетать злоупотребление службами специальных возможностей с поддельными экранами входа в систему, размещаемыми поверх легитимных банковских или криптовалютных приложений.
Некоторые сканеры ищут известные признаки вредоносной активности, в то время как другие анализируют структуру, происхождение и поведение приложения. Дополнительные уровни защиты объединяют несколько сигналов и используют эвристический анализ для обнаружения более сложных или ранее неизвестных угроз.
Благодаря сочетанию нескольких методов обнаружения вероятность того, что метод, который ускользнул от одного сканера, будет выявлен другим, значительно возрастает.
И на этом мы не останавливаемся. Наши исследователи постоянно отслеживают, как Android Угрозы развиваются, и постоянно добавляются новые уровни обнаружения и защиты. Поскольку злоумышленники разрабатывают новые методы и находят новые места для укрытия, мы постоянно адаптируемся, чтобы оставаться на шаг впереди.
Мошенники знают о вас больше, чем вы думаете.
Malwarebytes Mobile Security Защищает от фишинга , мошеннических сообщений, вредоносных сайтов и многого другого. Встроенная система защиты от мошенничества на основе искусственного интеллекта в режиме реального времени.