Считается, что за тремя кампаниями, распространяемыми с помощью вредоносных расширений для браузеров ShadyPanda, GhostPoster и Zoom Stealer, стоит группа киберпреступников под названием DarkSpectre.
В декабре 2025 года мы писали о кампании ShadyPanda, предупреждая пользователей о том, что расширения, которые годами работали нормально, внезапно стали вредоносными. После вредоносного обновления эти расширения могли отслеживать поведение пользователей в Интернете и запускать вредоносный код в браузере.
Также в декабре исследователи обнаружили новую кампанию GhostPoster и выявили 17 взломанных расширений Firefox. Было установлено, что в рамках этой кампании в логотипе вредоносных расширений Firefox, которые были скачаны более 50 000 раз, скрывался код JavaScript, позволяющий злоумышленникам отслеживать активность браузера и устанавливать бэкдор.
Использование вредоносного кода в изображениях — это метод, называемый стеганографией . Более ранние расширения GhostPoster скрывали код загрузчика JavaScript внутри значков PNG, таких как logo.png, для расширений Firefox, например, «Free». VPN «Навсегда», используя маркер (например, три знака равенства) в исходных байтах для отделения данных изображения от полезной нагрузки.
Более новые варианты перешли к встраиванию полезных нагрузок в произвольные изображения внутри пакета расширений, а затем к их декодированию и дешифрованию во время выполнения. Это значительно затрудняет обнаружение вредоносного кода исследователями.
На основе этих исследований другие исследователи обнаружили еще 17 расширений, связанных с той же группой, помимо исходного набора Firefox. Они были скачаны в общей сложности более 840 000 раз, а некоторые из них оставались активными в сети до пяти лет.
GhostPoster изначально был нацелен на Microsoft. Edge пользователей, а позже расширился до Chrome Атакующие создавали свою инфраструктуру в Firefox и других браузерах. Они публиковали расширения в магазинах приложений каждого браузера как, казалось бы, полезные инструменты с такими названиями, как «Google Translate в контекстном меню», «Блокировщик рекламы». Ultimate «Перевести выделенный текст с помощью Google» Instagram «Загрузчик» и «YouTube» Download .
Расширения могут просматривать посещенные сайты, поисковые запросы и поведение покупателей, что позволяет злоумышленникам создавать подробные профили привычек и интересов пользователей.
В сочетании с другим вредоносным кодом эта видимость может быть расширена до кражи учетных данных, перехвата сеансов или атак, направленных на рабочие процессы онлайн-банкинга, даже если сегодня это не является основной целью.
Как оставаться в безопасности
Хотя мы всегда советуем людям устанавливать расширения только из официальных интернет-магазинов, этот случай еще раз доказывает, что не все доступные там расширения безопасны. При этом риск, связанный с установкой расширения из источника, не являющегося интернет-магазином, еще выше.
Расширения, представленные в интернет-магазине, проходятпроцесс проверкиперед утверждением. Этот процесс, сочетающий автоматическую и ручную проверку, оценивает безопасность расширения, его соответствие политикам и общее впечатление от использования. Цель состоит в том, чтобы защитить пользователей от мошенничества, вредоносных программ и других вредоносных действий.
Mozilla и Microsoft удалили указанные дополнения из своих магазинов, и Google подтвердил их удаление. Chrome Интернет-магазин. Однако уже установленные расширения остаются активными в Chrome и Edge до тех пор, пока пользователи не удалят их вручную. Когда Mozilla блокирует дополнение, оно также отключается, что предотвращает его взаимодействие с Firefox и доступ к вашему браузеру и вашим данным.
Если вы опасаетесь, что могли установить одно из этих расширений, Windows пользователи могут запустить Malwarebytes Выполните глубокое сканирование, закрыв браузер.
- На Malwarebytes Приборная панель нажмите на три точка, чтобы выбрать Advanced Сканировать вариант.
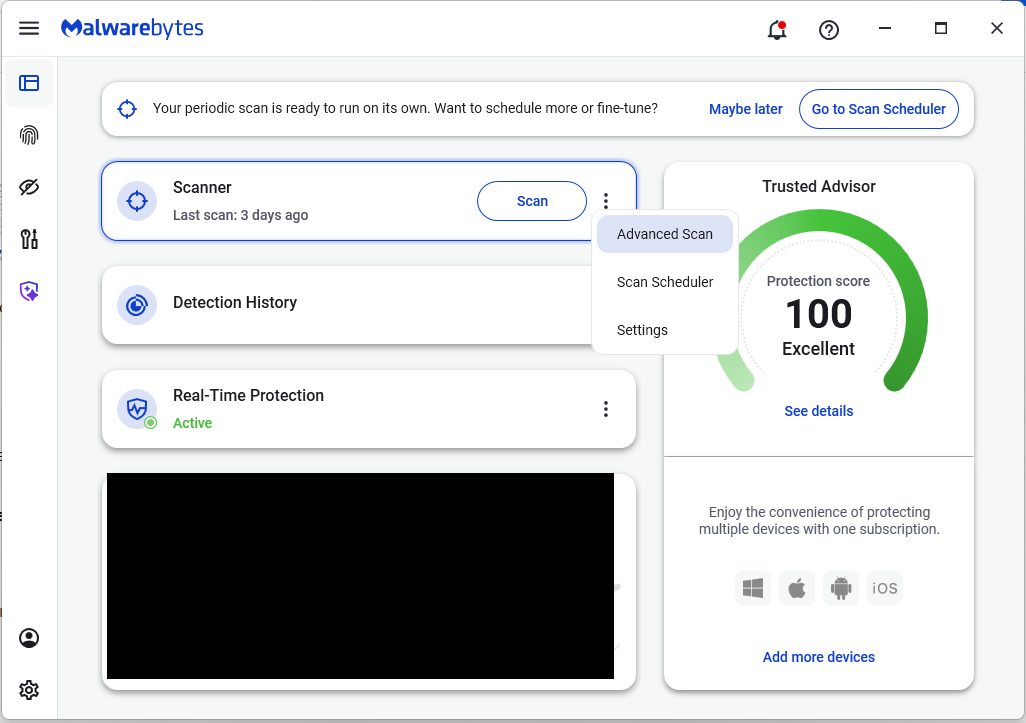
- На вкладке Advanced сканирование» выберите «Глубокое сканирование» . Обратите внимание, что это сканирование использует больше системных ресурсов, чем обычно.
- После сканирования удалите все найденные элементы, а затем заново откройте браузер(ы).
Ручная проверка:
Вот названия 17 дополнительных расширений, которые были обнаружены:
- Блокировщик рекламы
- Блокировка рекламы Ultimate
- Amazon История цен
- Усилитель цвета
- Конвертировать все
- Классный курсор
- Плавающий плеер – режим PiP
- Снимок экрана всей страницы
- Google Translate в правой кнопке мыши
- Instagram Загрузчик
- Один ключ Перевести
- Скриншот страницы Clipper
- RSS-канал
- Сохранить изображение в Pinterest, щелкнув правой кнопкой мыши
- Перевести выделенный текст с помощью Google
- Перевести выделенный текст с помощью правой кнопки мыши
- YouTube Download
Примечание: могут существовать расширения с такими же названиями, которые не являются вредоносными.
Давайте будем честны, режим инкогнито имеет свои ограничения.
Взлом аккаунтов, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft Protection отслеживает все это, быстро оповещает вас и включает страхование от кражи личных данных.