Когда в ноябре 2025 года впервые появились сообщения о том, что гигант спортивной одежды Under Armour подвергся атаке группы Everest ransomware, эта история прозвучала удручающе знакомо: крупный бренд, огромный массив данных и множество вопросов без ответов. С тех пор версии о том, что на самом деле произошло, разделились на две противоположные: с одной стороны — осторожные заявления корпорации, с другой — растущее количество доказательств, которые явно указывают на то, что большой массив данных о клиентах сейчас циркулирует в Интернете.
В публичных заявлениях и юридических документах говорится о продолжающихся расследованиях, ограниченных подтверждениях и осторожных формулировках в отношении «потенциального» воздействия. У многих клиентов это создает впечатление, что детали еще выясняются и что степень серьезности инцидента пока неясна. Между тем, в коллективном иске, поданном в США, утверждается, что имела место халатность в области защиты данных, и упоминается о крупномасштабной утечке конфиденциальной информации, включая данные клиентов и, возможно, сотрудников, во время атаки программой-вымогателем в ноябре 2025 года. Эти иски, по определению, являются обвинениями, но они подкрепляют мнение о том, что это не незначительный инцидент.
Группа Everest ransomware взяла на себя ответственность за взлом после того, как Under Armour якобы «не ответила в установленный срок».
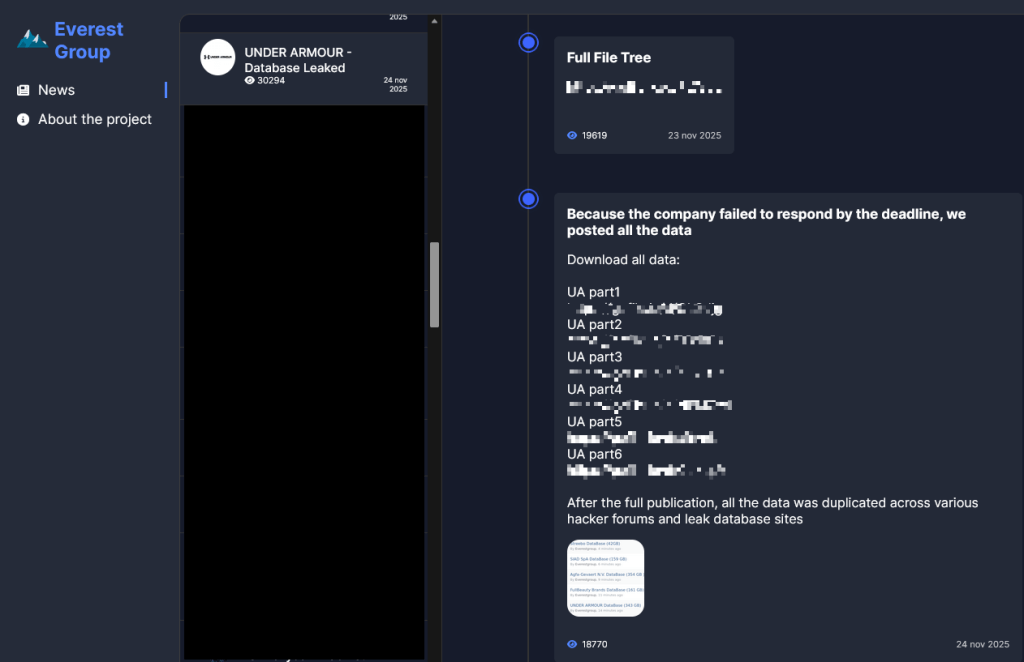
С точки зрения киберпреступников, это означает, что переговоры закончились и данные были опубликованы.
На сайте Everest leak также указано, что:
«После полной публикации все данные были скопированы на различных hacker форумах и сайтах с базами данных утечек».
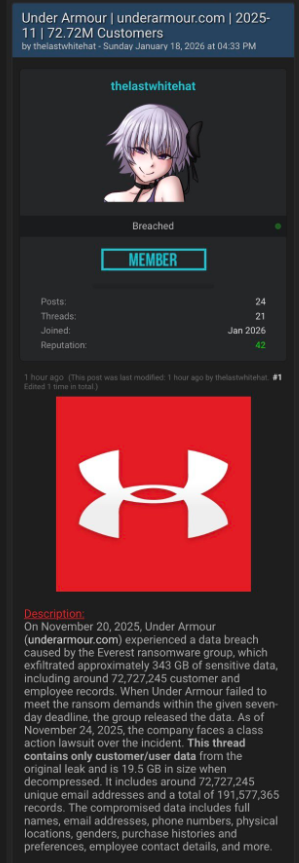
Это подтверждается такими сообщениями, как это, в котором автор утверждает, что набор данных содержит полные имена, адреса электронной почты, номера телефонов, физические адреса, пол, историю покупок и предпочтения. Набор данных содержит 191 577 365 записей, включая 72 727 245 уникальных адресов электронной почты.
Так что же остается делать клиентам Under Armour? Осторожные заявления компании и агрессивные утверждения киберпреступников не могут быть полностью точными, но они не имеют равного веса при оценке реального риска. Группы, занимающиеся вымогательством выкупа, иногда лгут о своем доступе, но создание крупной утечки, публикация образцов данных и их распространение на подпольных форумах — это слишком большая работа для блефа, который может быть быстро опровергнут пострадавшими пользователями. В сочетании со статусом «Утечка базы данных» на сайте Everest, вероятность того, что значительная часть базы данных клиентов теперь находится в открытом доступе, высока, даже если не все детали в заявлениях злоумышленников точны.
Защита себя после утечки данных
Если вы считаете,что сталижертвой утечки данных, вот что вы можете сделать, чтобы защитить себя:
- Проверьте рекомендации компании.Каждое нарушение уникально, поэтому свяжитесь с компанией, чтобы выяснить, что произошло, и следуйте всем конкретным рекомендациям, которые она дает.
- Измените свой пароль. Вы можете сделать украденный пароль бесполезным для воров, изменив его. Выберите надежный пароль, который вы больше ни для чего не используете. А еще лучше, чтобы менеджер паролей выбрал его за вас.
- Включите двухфакторную аутентификацию (2FA). Если есть возможность, используйте в качестве второго фактора аппаратный ключ, ноутбук или телефон, совместимый с FIDO2. Некоторые формы 2FA можно подделать так же легко, как и пароль, но 2FA, основанный на устройстве FIDO2, подделать невозможно.
- Остерегайтесь мошенников.Воры могут связаться с вами, выдавая себя за представителей взломанной платформы. Проверьте официальный веб-сайт, чтобы узнать, связывается ли он с жертвами, и проверьте личность любого, кто связывается с вами через другой канал связи.
- Не торопитесь. Фишинговые атаки часто выдают себя за знакомых вам людей или бренды и используют темы, требующие срочного внимания, например, пропущенные поставки, приостановка действия счета или предупреждения о безопасности.
- Не сохраняйте данные своей карты. Конечно, удобнее позволить сайтам запомнить данные вашей карты, но это увеличивает риск в случае взлома системы безопасности продавца.
- Установите систему мониторинга личных данных, которая предупредит вас о том, что ваша личная информация попала в незаконный оборот в Интернете, и поможет вам восстановить ее.
Давайте будем честны, режим инкогнито имеет свои ограничения.
Взлом аккаунтов, торговля в даркнете, мошенничество с кредитными картами. Malwarebytes Identity Theft Protection отслеживает все это, быстро оповещает вас и включает страхование от кражи личных данных.