Исследователи из Hudson Rock обнаружили, что киберпреступники взломали подтвержденный аккаунт HBO Max на Reddit и использовали его для запуска 108 вредоносных рекламных объявлений в течение примерно 48 часов.
В рекламе использовался доверенный корпоративный аккаунт HBO Max для продвижения поддельных инструментов искусственного интеллекта, программного обеспечения для разработчиков и утилит для macOS, что снижало бдительность потенциальных жертв.
Некоторые рекламные объявления направляли пользователей на сайты, внешне похожие на HBO, которые утверждали, что предлагают нативное приложение HBO Max для macOS или рекламную загрузку. Но вместо установщика эти сайты предлагали посетителям открыть Терминал. Mac или на Windows Откройте диалоговое окно «Выполнить» или PowerShell и вставьте команду.
Это отличительная черта набирающей популярность техники социальной инженерии, известной как ClickFix .
Атаки ClickFix маскируют вредоносные инструкции под обычные технические действия, такие как исправление ошибки, прохождение CAPTCHA, проверка личности или установка программного обеспечения. Веб-страница может незаметно скопировать команду в буфер обмена , а затем направить жертву к ее вставке и выполнению, в результате чего она заразит собственное устройство.
Исследователи из ADAMnetworks назвали механизм, стоящий за рекламой HBO Max, «PasteSwitch». По всей видимости, его инфраструктура адаптирует следующий этап к устройству посетителя и используемому рекламному приёму.
Среди обнаруженных вредоносных программ для macOS были обнаружены MacSync и AMOS , предназначенные для кражи учетных данных и профилей браузера, данных Telegram, заметок Apple, сохраненных паролей и фраз восстановления криптовалютных кошельков.
Windows Пользователи могут в итоге получить доступ к программе-угонщику информации Amatera, которая работает в оперативной памяти. Эта операция также связана с программами для перехвата буфера обмена криптовалют, которые отслеживают скопированные адреса кошельков и заменяют их адресом, контролируемым злоумышленником, перед отправкой транзакции.
Как оставаться в безопасности
Администраторы Reddit приостановили показ рекламы и начали расследование по вопросам безопасности после поступления сообщений, но важно сохранять бдительность. Сообщается , что ClickFix был ответственен за более чем половину всей активности загрузчиков вредоносного ПО в 2025 году.
Одна из причин успеха заключается в том, что в ходе кампаний постоянно добавляются новые методы обмана пользователей и различные команды для избежания обнаружения.
Пользователи macOS Tahoe 26.4 и более поздних версий могут получать предупреждение при вставке текста в Терминал , но оно появляется не у всех, поэтому не стоит полагаться только на это.
Malwarebytes может обеспечить дополнительную защиту на нескольких этапах атаки ClickFix. Browser Guard предупреждает, когда веб-сайт пытается скопировать что-либо в буфер обмена, веб-защита блокирует известные вредоносные сайты, а защита в режиме реального времени может обнаруживать вредоносное ПО, распространяемое в рамках кампании.
В условиях повсеместного распространения ClickFix и постоянного изобретения новых методов, важно быть бдительным, осторожным и защищенным:
- Относитесь к рекламе с осторожностью. Подтвержденный аккаунт не гарантирует безопасность рекламы. Лучше посетите официальный сайт компании, а не скачивайте программное обеспечение через рекламу.
- Не торопитесь. Не спешите следовать инструкциям на веб-странице или в подсказке, особенно если она просит вас выполнить команды на вашем устройстве или скопировать и вставить код. Злоумышленники могут использовать обратный отсчет, счетчики пользователей или другие методы давления, чтобы заставить вас действовать быстро.
- Не запускайте команды из ненадежных источников. Никогда не запускайте код или команды, скопированные с веб-сайтов, электронных писем, рекламных объявлений или сообщений, если вы не доверяете источнику и не понимаете, что делает команда. Сверьте инструкции с официальной документацией или обратитесь в службу поддержки компании.
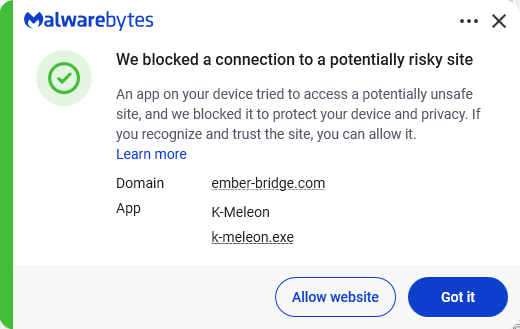
- Обеспечьте безопасность своих устройств. Используйте актуальную информацию в режиме реального времени решение для защиты от вредоносных программ с компонентом защиты веб-сайта. Malwarebytes блокирует ember-bridge.com, который является частью инфраструктуры PasteSwitch.
- Изучайте развивающиеся методы атак.Понимание того, что атаки могут исходить из неожиданных источников и развиваться, помогает сохранять бдительность. Продолжайте читать наш блог!
От сообщения об угрозах до их устранения.
Риски кибербезопасности не должны выходить за рамки заголовка. Загрузите Malwarebytes сегодня, чтобы предотвратить угрозы на своих устройствах.