Bitrefill — это легальная компания, которая продает подарочные карты для популярных магазинов, таких как... Amazon Deliveroo, Apple, Nintendo и тысячи других компаний. Они также продают eSIM-карты и пополняют баланс мобильной связи. Оплатить все это можно криптовалютой на их сайте.
Мошенническая схема разработана таким образом, чтобы обманывать людей, ищущих Bitrefill или что-то, что они продают, например, подарочную карту. Жертвы видят результаты поиска, которые, как кажется, ведут на Bitrefill, но на самом деле указывают на похожий домен. Затем поддельный сайт проводит их через процесс, который выглядит как обычная покупка. Поддельные сайты не управляются Bitrefill и не связаны с ней; мошенники скопировали её фирменный стиль и процесс оформления заказа.
Жертва выбирает сумму и криптовалюту, после чего получает QR-код и платежный адрес. Но вместо оплаты Bitrefill она отправляет криптовалюту напрямую на адрес, контролируемый мошенниками. Взамен она ничего не получает, и вернуть платеж крайне маловероятно.
Почему поддельные криптоплатежи так эффективны
Фишинг обычно включает в себя несколько этапов. Сначала злоумышленник должен украсть пароль. Затем ему, возможно, придется обойти двухфакторную аутентификацию (2FA), войти в учетную запись, не вызвав проверку на мошенничество, и найти способ получить доступ к учетной записи за деньги. Многие мошеннические схемы рушатся на каком-то этапе этой цепочки.
Эта мошенническая схема с платежами обходит эти препятствия, убеждая жертв отправлять деньги напрямую мошенникам. Нет необходимости взламывать счет или использовать украденную карту. Жертва отправляет криптовалюту напрямую на адрес, контролируемый мошенниками, и криптовалютные платежи, как правило, нельзя отменить или аннулировать.
Запрос на оплату также соответствует ситуации. Требование криптовалюты может выглядеть подозрительно на многих сайтах, но Bitrefill действительно принимает её. На убедительной копии страницы оформления заказа оплата криптовалютой выглядит совершенно нормально.
Всё это может объяснить, почему мы обнаружили скопление поддельных сайтов, а не одну страницу, где на странице оформления заказа можно было оплатить до 1990 долларов.
Как выглядит поддельная касса
Сайт, который мы исследовали, является точной копией формы оформления заказа Bitrefill, размещенной на домене, созданном путем добавления слова к названию бренда. Всё, что может ожидать клиент, присутствует. Брендинг правильный, макет соответствует, страница работает быстро и качественно, а процесс оплаты ведёт себя точно так же, как и в реальном сайте.
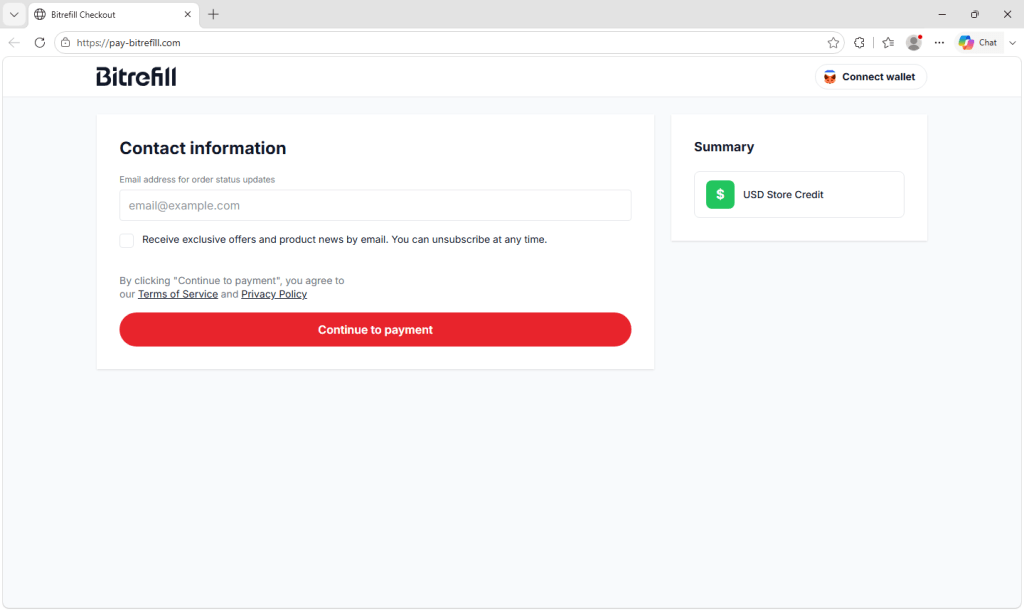
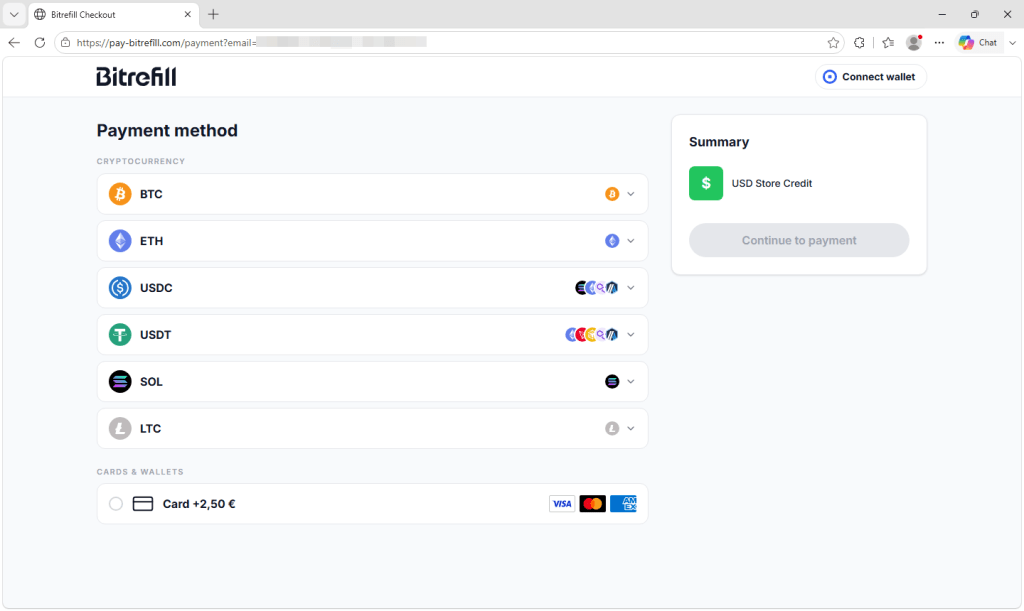
Для получения информации о статусе заказа вам потребуется указать адрес электронной почты, а также ссылки на условия обслуживания и политику конфиденциальности. Затем вы выбираете способ оплаты из списка, предлагающего Bitcoin, Ethereum, USDC, USDT, Solana и Litecoin. Сайт также принимает оплату банковскими картами за небольшую дополнительную плату.
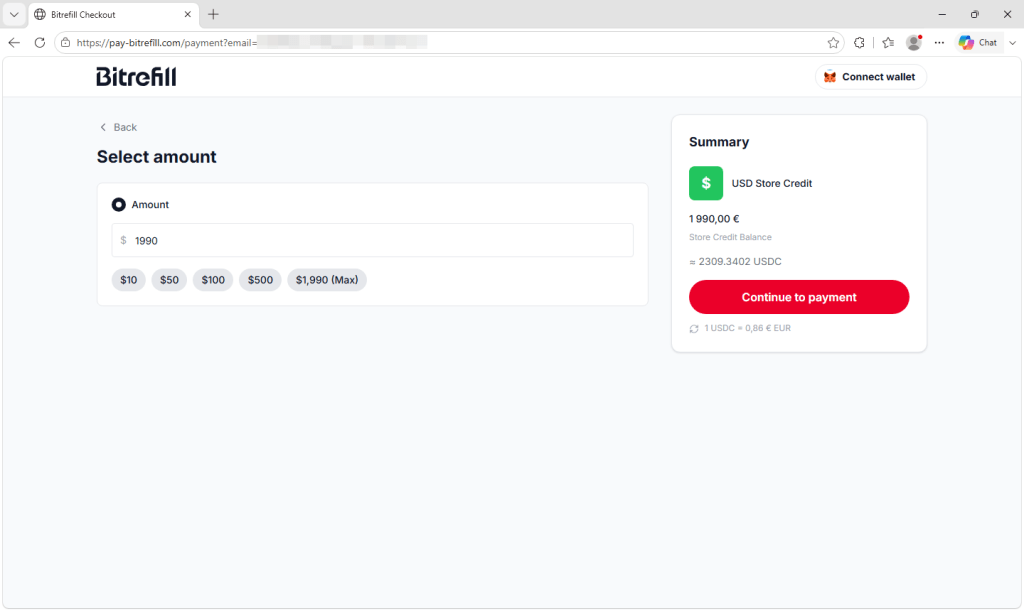
Далее вы выбираете сумму, используя предустановленные кнопки, с максимальным значением в 1990 долларов, хотя непоследовательное использование символов валют может намекнуть на проблему.
Наконец, вы попадаете на экран оплаты, где отображается QR-код, адрес для одноразового использования, сумма, конвертированная в выбранную вами криптовалюту, и таймер обратного отсчета, оставляющий вам чуть меньше часа на отправку средств.
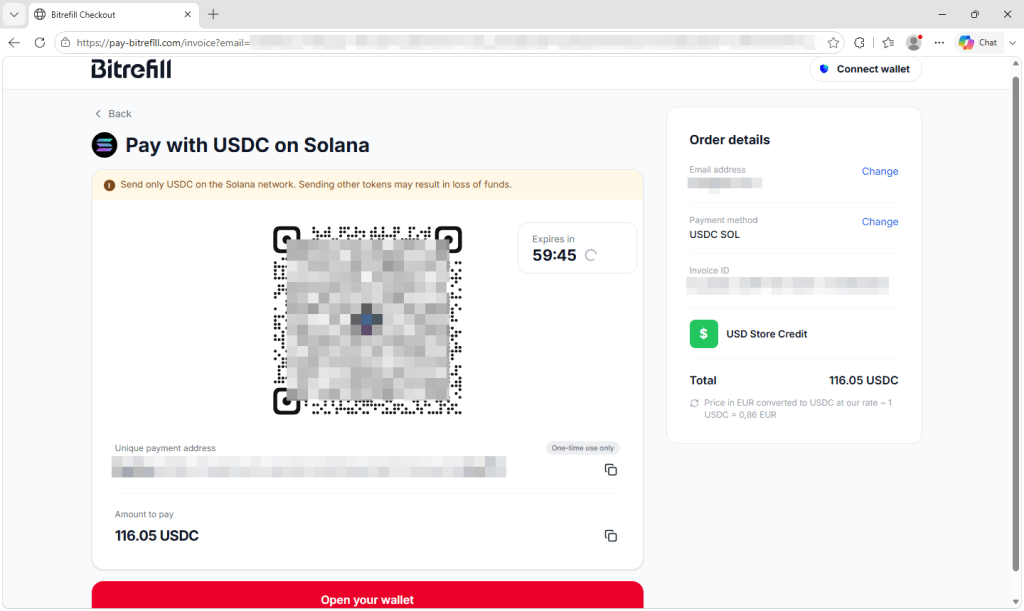
Ни один из этих элементов сам по себе не является тревожным сигналом. Уникальные адреса, таймеры истечения срока действия и конвертация валюты — всё это нормально для криптовалютных чеков, и именно поэтому текст выглядит убедительно. Каждый приём, привлекающий внимание на странице, заимствован из легитимных платежных систем.
Единственное существенное различие заключается в адресе, на который поступают деньги, и к тому моменту, когда жертва отправляет криптовалюту, вернуть её крайне маловероятно.
Как люди попадают на эти страницы
Распространение, по всей видимости, не зависит от электронной почты. Bitrefill публично заявила, что сайты, копирующие ее форму оформления заказа и использующие похожие названия, появляются в результатах поиска, и что ее команда безопасности работает со специалистами по удалению контента, чтобы добиться их удаления.
Конфигурация сайта это подтверждает. Поддельная страница оформления заказа перенаправляет посетителей на второй домен из того же семейства, а используемая ссылка содержит параметр, указывающий на поисковую систему, что говорит о том, что операторы помечают входящий трафик по его источнику.
Здесь есть одна деталь, заслуживающая большего внимания, чем обычно. На поддельной кассе установлено коммерческое аналитическое программное обеспечение, такое же, какое используют легитимные команды электронной коммерции для измерения количества посетителей, бросающих корзину. Его наличие говорит о том, что операторы хотят измерить и улучшить количество посетителей, которые завершают оплату.
Эти кампании — не случайные, спонтанные инициативы, организованные кем-то в надежде на удачу. Они ведутся как бизнес, оцениваются и корректируются, как любая другая воронка продаж, а жертвой выступает клиент.
Бренд — это не пункт назначения.
Домены в этом кластере используют несколько уловок, чтобы их адреса выглядели убедительно. Некоторые заменяют одну букву визуально похожим символом, создавая впечатление, что бренд правильный, если не присматриваться. Другие добавляют правдоподобное слово, например... pay или gift, создавая адреса, похожие на официальные платежные сайты. Некоторые делают и то, и другое.
Некоторые используют интернационализированные доменные имена, которые могут содержать символы из разных алфавитов или варианты латинских букв с диакритическими знаками. Браузеры преобразуют эти домены в формат ASCII, начинающийся с xn--Известный как Punycode. На первый взгляд, отображаемые версии практически неотличимы от настоящего названия.
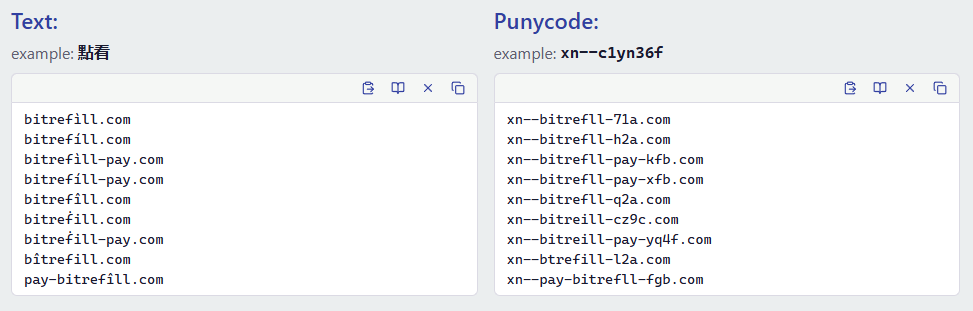
xn--.Решение заключается не просто в том, чтобы научиться лучше замечать мельчайшие различия. Эти домены созданы таким образом, чтобы их было трудно распознать визуально, и их особенно сложно заметить на экране телефона. Распознавание названия компании в веб-адресе не означает, кто ею владеет.
Помните, что одного лишь наличия правильного названия компании в URL-адресе недостаточно. Убедитесь, что доменное имя точно совпадает с тем, которое использует компания.
Что делать
- Начните с сайта, которому вы уже доверяете. Используйте сохраненную закладку или аккуратно введите
bitrefill.comсамостоятельно. Если вы уже совершаете покупку на официальном сайте, оставайтесь в рамках текущей сессии, а не открывайте страницу оформления заказа из отдельного поиска. - К результатам поиска страниц оплаты и оформления заказа следует относиться с подозрением. Мошенники могут покупать рекламу в поисковой выдаче или манипулировать своими сайтами, чтобы они отображались на видном месте. Первый результат не обязательно является самым безопасным.
- Перед отправкой проверьте адресную строку. Платежи в криптовалюте, как правило, нельзя отменить или аннулировать. Убедитесь, что основной домен указан точно.
bitrefill.comперед подтверждением платежа. - Остерегайтесь доменов, содержащих название бренда, за которым следует дополнительное слово. В легитимном поддомене дополнительный текст будет размещен перед основным доменом компании, например:
pay.example.comАдрес, например:example-pay.comЭто совершенно отдельный домен, который может зарегистрировать любой желающий. - Не одобряйте запросы на открытие кошелька на сайтах, которые вы не проверили. Простое подключение кошелька обычно не приводит к переводу средств, но мошеннический сайт может попросить вас подписать транзакцию или предоставить разрешения на использование токенов, которые позволят украсть активы.
- Если вы уже отправили средства, действуйте быстро, хотя их возврат маловероятен. Сообщите адрес получателя бирже или провайдеру кошелька, которым вы пользовались, сообщите об инциденте в национальную службу по борьбе с мошенничеством и уведомите Bitrefill, чтобы они могли добавить домен в список заблокированных. Сервисы по возврату средств, обещающие вернуть украденную криптовалюту за предоплату, часто являются мошенническими схемами.
Проверьте перед тем, как нажать.
Простейшая защита от подобных страниц — избегать их посещения. Malwarebytes Browser Guard — это бесплатное расширение для браузера, которое блокирует известные мошеннические и фишинговые сайты, а также вредоносную рекламу и результаты поиска, ведущие на них.
У вас есть скриншот или URL-адрес подозрительной мошеннической схемы? Загрузите их в Scam Guard — встроенную функцию Malwarebytes Premium Security . Windows , Mac , iOS , и Android —и вы получите заключение и советы по безопасности за считанные секунды.
Индикаторы компрометации (IOC)
Домены:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard автоматическиBrowser Guard фишинговые страницы и вредоносные сайты. Бесплатно, устанавливается одним щелчком мыши. Добавьте его в свой браузер →