Мы обнаружили 70 веб-сайтов, которые выдают себя за легитимные криптопроекты и предлагают посетителям проголосовать за дату предстоящей раздачи вознаграждений.
Страницы максимально точно копируют внешний вид реальных сайтов, и на большинстве из них предложение небольшое и правдоподобное: проголосуйте, и как активный участник голосования вы получите 1,25-кратное увеличение количества голосов при выплате вознаграждения.
Однако голосование является фальшивым, и нажатие кнопки « Голосовать сейчас» открывает окно подключения кошелька. Это первый шаг к запросам, которые могут обманом заставить посетителей разрешить доступ к их токенам.
Среди копируемых брендов — xStocks от Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight, а также более мелкие платформы, включая Umia, Keeta и NetNet. Ни одна из этих страниц не связана с проектами, которые они имитируют.
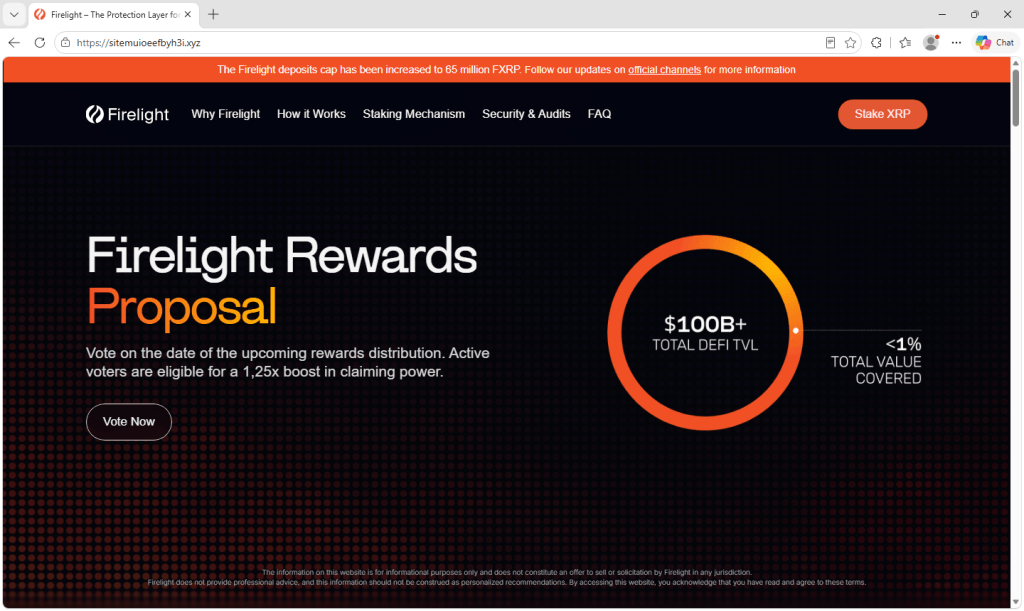
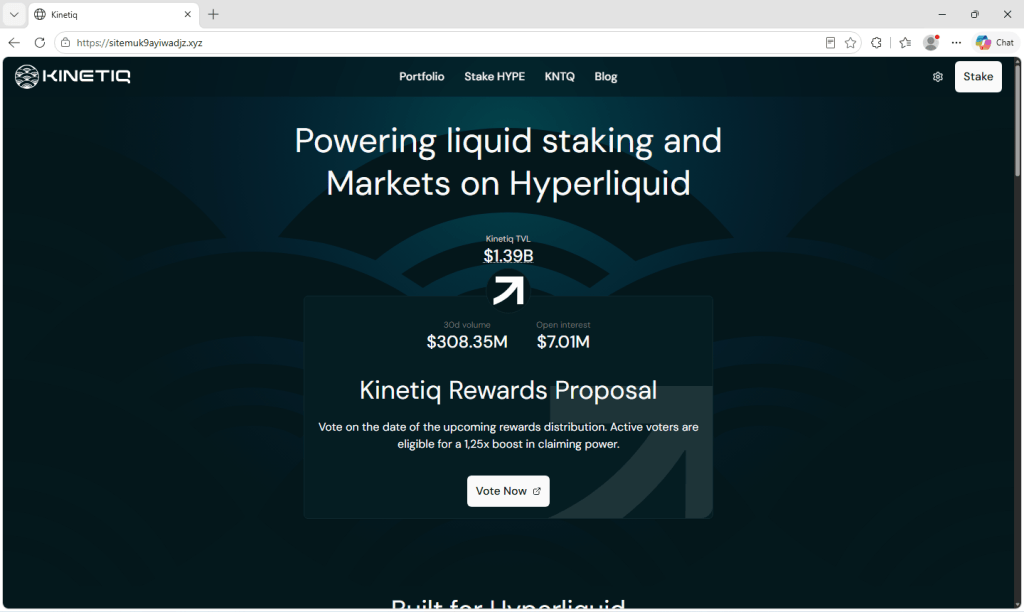
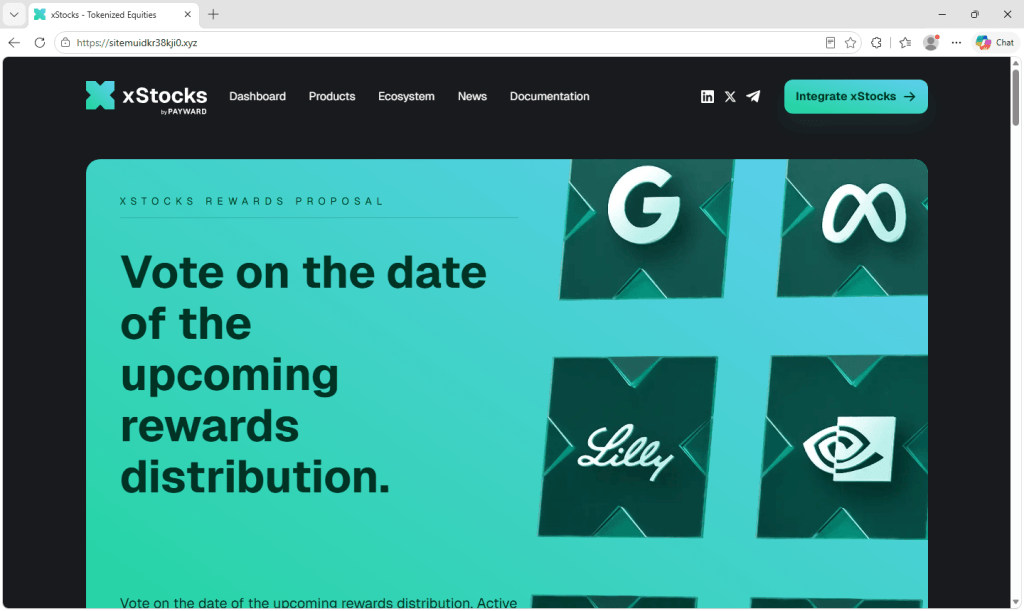
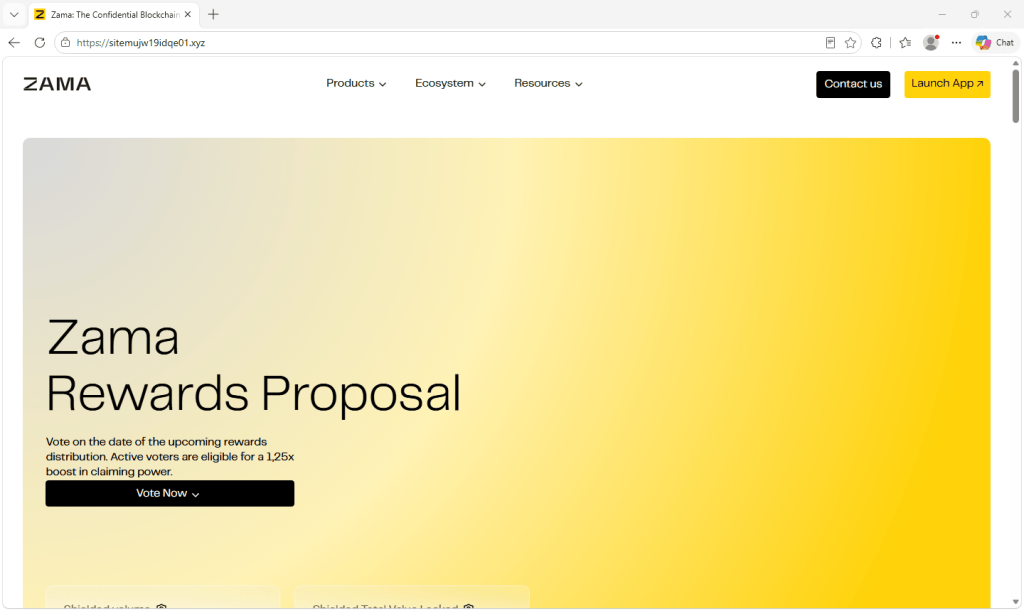
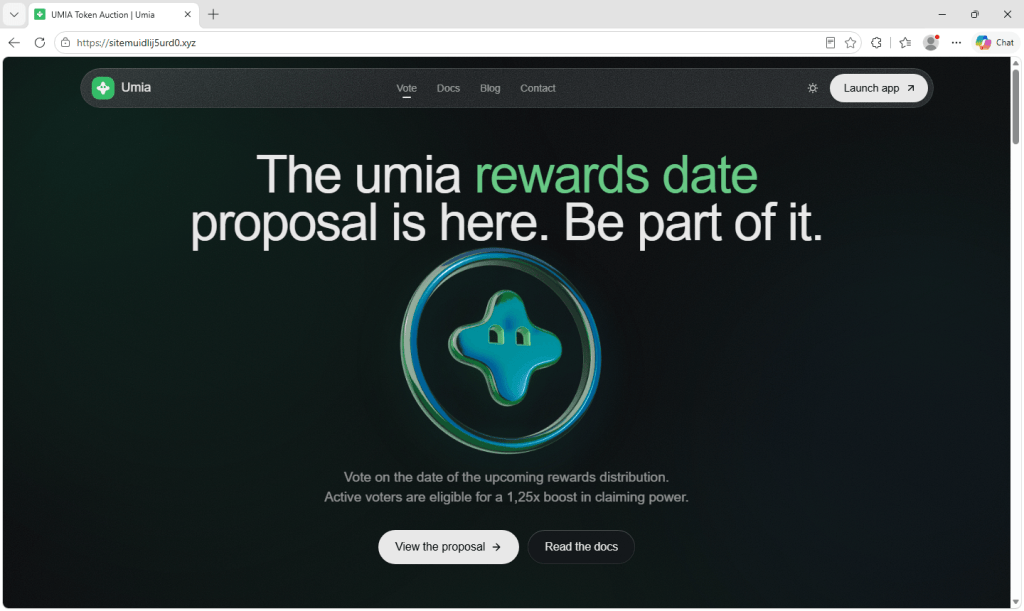
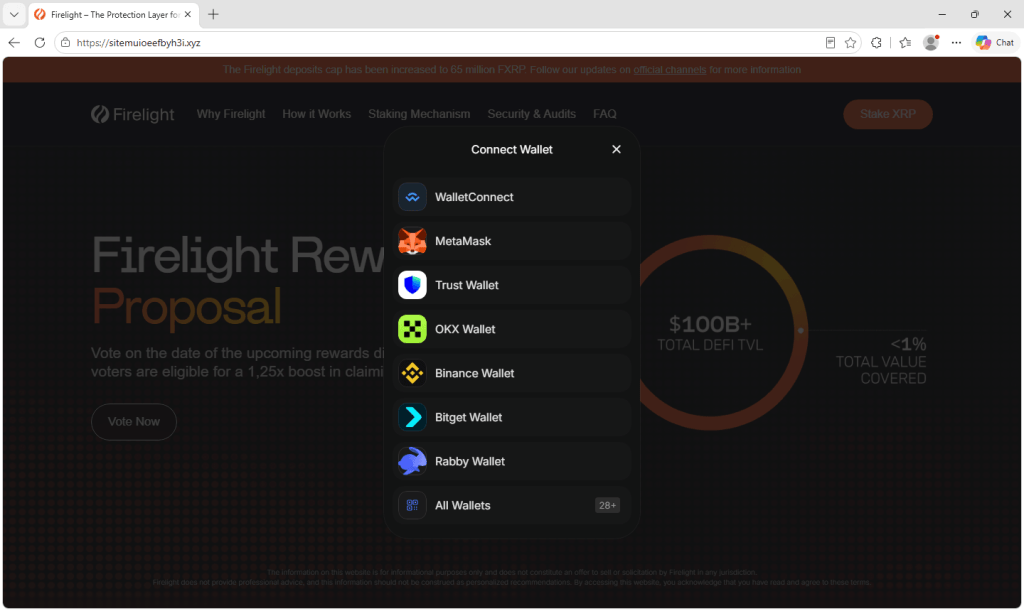
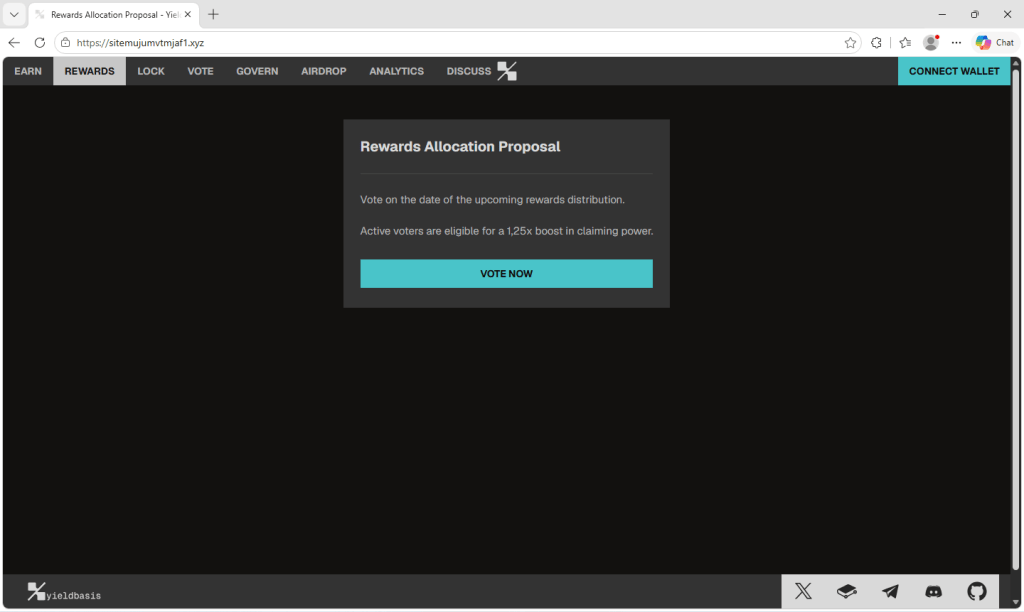
Копии известных брендов
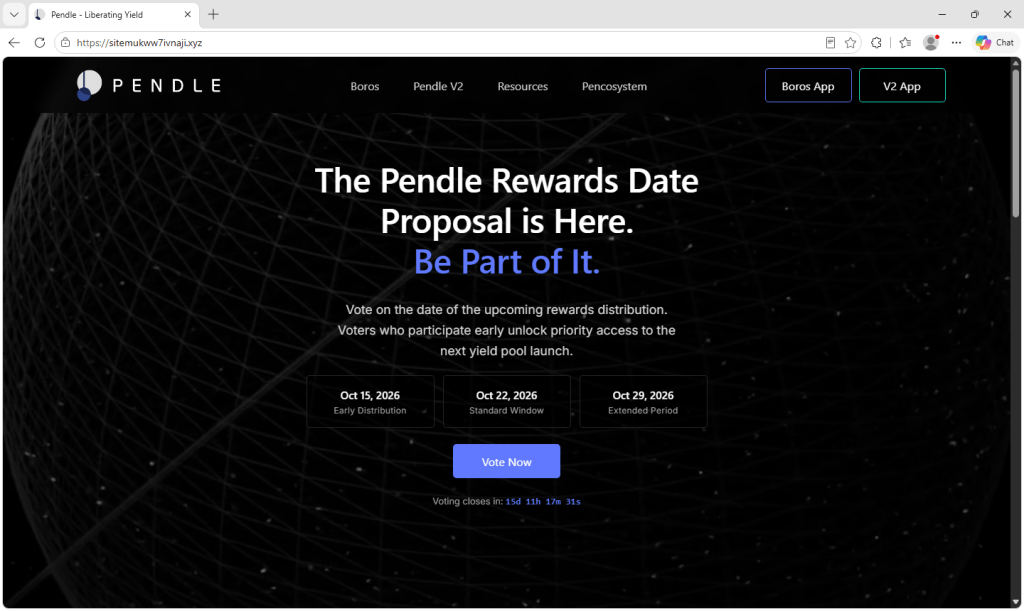
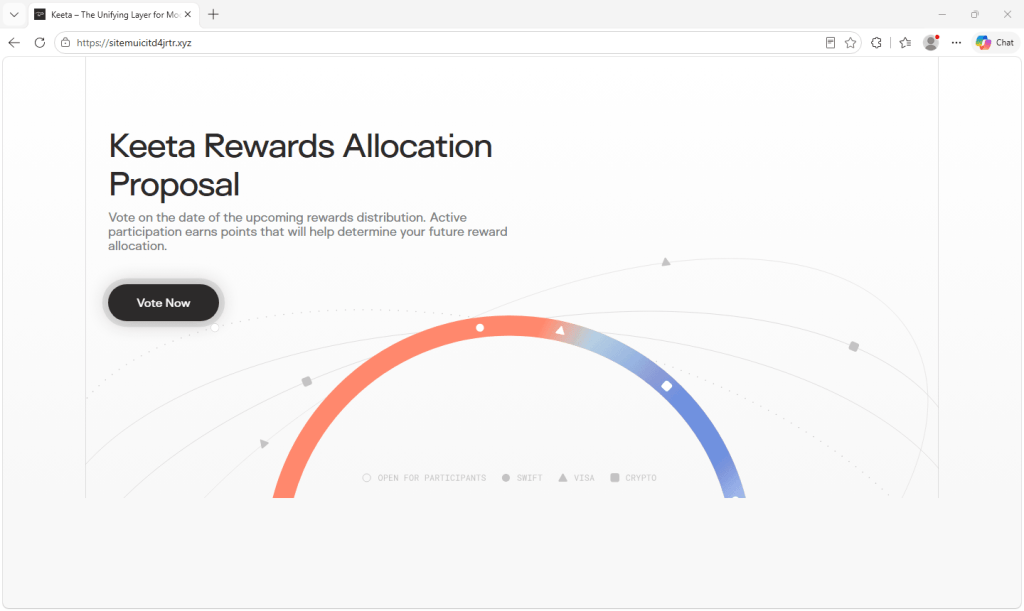
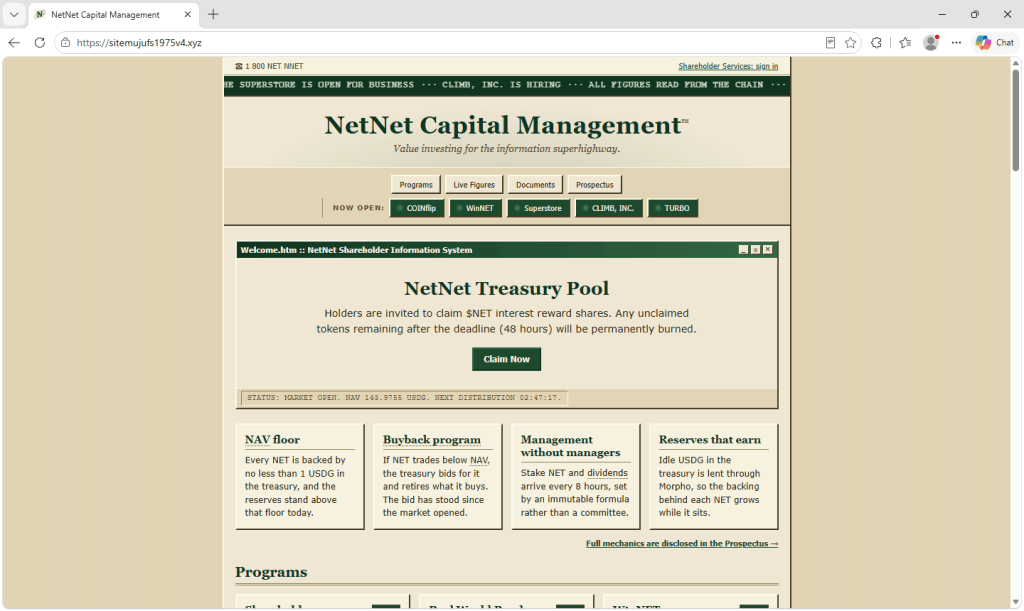
Каждый сайт является точной копией целевого проекта, вплоть до логотипа, меню и цветовой гаммы. На сайте Firelight даже размещено реальное объявление об ограничении размера депозита в протоколе, что говорит о том, что страницы были скопированы с действующих сайтов, а не перестроены с нуля.
В большинстве случаев используется одинаковая формулировка о голосовании в день вручения наград для получения бонуса, хотя некоторые различаются в способах подачи информации. В описании Pendle добавляются вымышленные даты и обратный отсчет для создания ощущения срочности, в описании Keeta обещают баллы вместо бонуса, а в описании NetNet голосование пропускается, и предупреждается, что невостребованные токены будут сожжены через 48 часов.
Почему именно эти бренды?
Выбор целей, похоже, не случаен. Несколько проектов, выдающих себя за другие, проводили запуск токенов, аирдропы или публичные продажи токенов в течение последнего года. Другие запускают программы начисления баллов или вознаграждений. Их сообщества привыкли слышать о вознаграждениях, претендованиях и распределении средств и готовы действовать в соответствии с ними.
В январе Zama провела публичный аукцион токенов, а торговля их токенами началась в феврале. Kinetiq запустила свой токен управления одновременно с аирдропом для первых пользователей в ноябре 2025 года. Аукцион токенов Umia проходил с 29 августа по 2 сентября, всего несколько недель назад. Firelight начисляет баллы первым вкладчикам, а Pendle был запущен на Robinhood Chain 4 сентября.
Сообщение о вознаграждениях от одного из этих проектов не покажется странным тому, кто следит за ним. По всей видимости, это предложение разработано для тех, кто уже владеет токеном или использует протокол, поскольку именно они могут ожидать распределения и хотят получить большую долю.
Что происходит, когда вы нажимаете кнопку «Проголосовать»?
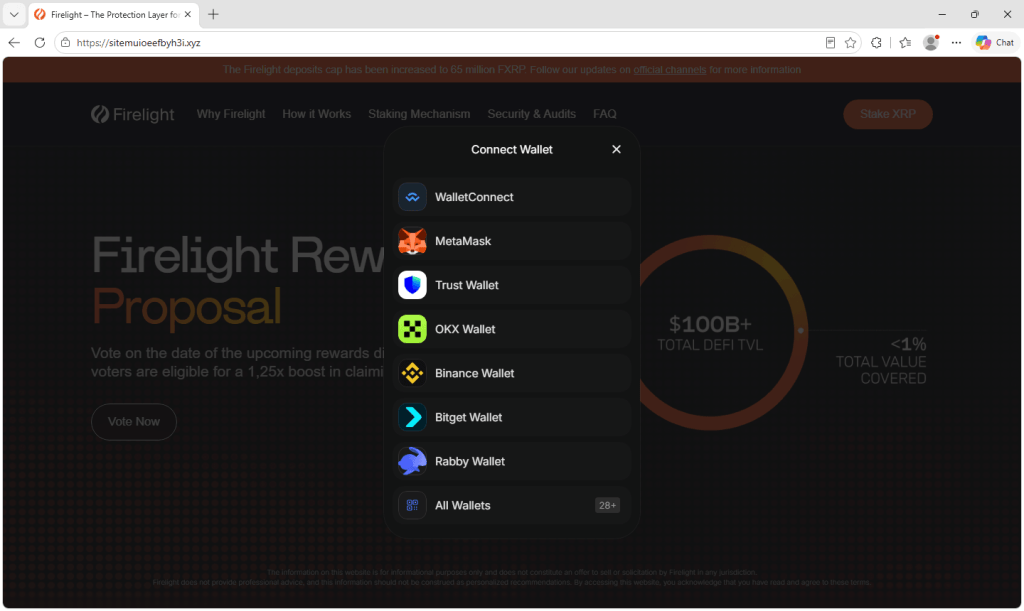
Кнопка «Голосовать» не ведет к голосованию. Она открывает окно Connect Wallet , которое выглядит одинаково независимо от того, какой бренд имитирует страница. В нем перечислены WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet и Rabby, а также есть возможность просмотреть более 28 других кошельков.
Это окно напоминает запросы на подключение, которые люди видят на легитимных криптовалютных сайтах, что может создать впечатление, будто запрос является обычным.
Подключение кошелька само по себе позволяет сайту получать доступ к его активам, используя его адрес. На этом этапе это не дает сайту разрешения на использование ваших токенов.
Ущерб обычно возникает из-за того, что сайт запрашивает дальше. В мошеннических схемах, направленных на опустошение кошелька, после установления соединения страница может содержать запрос на подписание сообщения или подтверждение транзакции, представленное как подтверждение действия, которое посетитель хотел совершить. Злонамеренное подтверждение или подпись могут дать злоумышленнику разрешение на перемещение токенов из кошелька без дальнейшего подтверждения.
Транзакции в блокчейне, как правило, необратимы, поэтому украденные средства очень сложно вернуть.
Признаки одной операции
Несколько деталей указывают на то, что это была совместная операция или набор фишинговых инструментов. Все домены, перечисленные в конце этой статьи, следуют одной и той же схеме: sitemu за которым следует последовательность, по-видимому, случайных символов, на .xyz Домен верхнего уровня.
Одни и те же шаблоны используются в нескольких разных брендах, при этом текст практически дословно повторяется независимо от того, оформлена ли страница как Zama, Firelight или Yield Basis — вплоть до написания коэффициента усиления как 1,25x с запятой вместо десятичной точки. Окно подключения кошелька за кнопкой «Голосовать» также идентично во всех брендах.
Случайные доменные имена избавляют оператора от необходимости придумывать убедительные похожие адреса для каждого бренда, и потеря одного сайта обходится им недорого. Кроме того, они делают адресную строку одним из самых очевидных способов выдать бренд на этих страницах.
Как защитить свой кошелек
Перед подключением кошелька проверьте все заявленные голоса или распределение наград через официальные каналы проекта. Знакомый логотип легко скопировать.
- Проверяйте адрес, а не дизайн. Эти страницы очень точно копируют реальные, поэтому одного лишь брендинга недостаточно, чтобы подтвердить их подлинность. Если доменное имя не совпадает с официальным доменом проекта, закройте вкладку.
- Перейдите непосредственно на сайт проекта. Если голосование или награда подлинные, об этом будет сообщено на официальном сайте проекта или в его аккаунтах в социальных сетях. Используйте закладку или введите адрес самостоятельно, а не переходите по ссылке из сообщения, рекламы или ответа.
- Внимательно прочитайте, что запрашивает ваш кошелек для подписания. Голосование не должно требовать от вас одобрения расходования ваших токенов. Если запрос на подпись или транзакцию содержит упоминания об одобрении, разрешении или переводе, отклоните его. Кошельки, которые предварительно просматривают результат транзакции, могут помочь, но не одобряйте запрос, который вы не понимаете.
- Остерегайтесь бонусов, привилегий и ограничений по срокам. Обещания дополнительных наград и предупреждения о том, что невостребованные токены будут сожжены, могут подтолкнуть вас к действиям, прежде чем вы проверите их.
- Храните большую часть средств в отдельном кошельке. Используйте кошелек с небольшим балансом для незнакомых сайтов, а долгосрочные активы храните в кошельке, который вы не используете для этих подключений.
- Если вы уже подключены, отключитесь от сайта. Если вы также подписали сообщение или одобрили транзакцию, используйте функцию управления одобрениями вашего кошелька или средство проверки одобрения доверенных токенов, чтобы проверить и отозвать подозрительные разрешения. Простое отключение не отменяет одобрения токенов. Если вы подозреваете, что ваша фраза восстановления или закрытый ключ были скомпрометированы, переведите оставшиеся средства на новый кошелек, созданный с новой фразой восстановления.
Как Malwarebytes
Malwarebytes Browser Guard может блокировать известные фишинговые и мошеннические сайты до того, как вы начнете с ними взаимодействовать. Это полезно в таких кампаниях, как эта, где поддельная страница очень похожа на настоящую.
Если вы получили ссылку на голосование за награды, страницу получения наград или аирдроп и сомневаетесь в её подлинности, Malwarebytes Scam Guard поможет проверить ссылку, прежде чем подключать свой кошелек. Также проверьте предложение через официальные каналы проекта.
Индикаторы компрометации
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz