С начала мая 2026 года мы отслеживаем масштабную фишинговую кампанию, основанную на использовании бонусных баллов T-Mobile.
В сообщениях содержится ложное предупреждение о скором истечении срока действия бонусных баллов клиента. Это не настоящие уведомления о состоянии счета: в них используется срочный характер, вымышленные данные о балансе баллов и фишинговые ссылки, чтобы подтолкнуть получателей к действию до того, как они смогут проверить информацию.
В типичном сообщении говорится, что на счету T-Mobile Rewards хранится 18 400 баллов, указывается скорый срок действия и сообщается, что неиспользованные баллы будут списаны в соответствии с условиями программы. Эти детали создают впечатление, будто сообщение было написано специально для получателя, хотя на самом деле оно было отправлено многим людям.
«Напоминание о бонусных баллах T-Mobile Rewards: срок действия ваших баллов скоро истечет».
Уважаемый клиент,
Напоминаем, что срок действия ваших баллов T-Mobile Rewards скоро истечет. В настоящее время у вас 18 400 баллов, которые, если не будут использованы, истекут 4 июня 2026 года.
Обзор ваших баллов:
Текущий баланс: 18 400 баллов
Expiry Date: {today or tomorrow}
После этой даты баллы восстановить будет невозможно.
Обменяйте баллы:
Посещать:
https://t-mobile.{rotating domains}.top/pay
Используйте приложение T-Mobile: Аккаунт > Награды и преимущества
Наша политика аннулирования баллов направлена на обеспечение справедливости программы и поощрение активного участия. Пожалуйста, не позволяйте этим ценным баллам пропадать зря.
Спасибо, что выбрали T-Mobile.
Команда обслуживания клиентов»
Эта фишинговая операция не основана на использовании одного-единственного идентичного SMS-сообщения. Мы обнаружили более 1000 тесно связанных шаблонов кампаний с показателем семантического сходства не менее 0,60. Все 199 наиболее близких совпадений имели показатель не менее 0,95.
Это означает, что изменения касаются лишь поверхностных элементов, таких как приветствие, заголовок, срок действия, баланс баллов и то, называется ли сообщение «напоминанием», «оповещением» или «важным обновлением». Основная идея остается неизменной: баллы T-Mobile Rewards предположительно истекают, и получатель должен как можно скорее перейти по ссылке, чтобы их использовать.
В сообщениях используется формальный, но общий язык, например, «Уважаемый клиент T-Mobile», «Уважаемый клиент» или «Пользователь T-Mobile», вместо того чтобы указывать имя получателя или предоставлять подтверждаемую информацию об учетной записи.
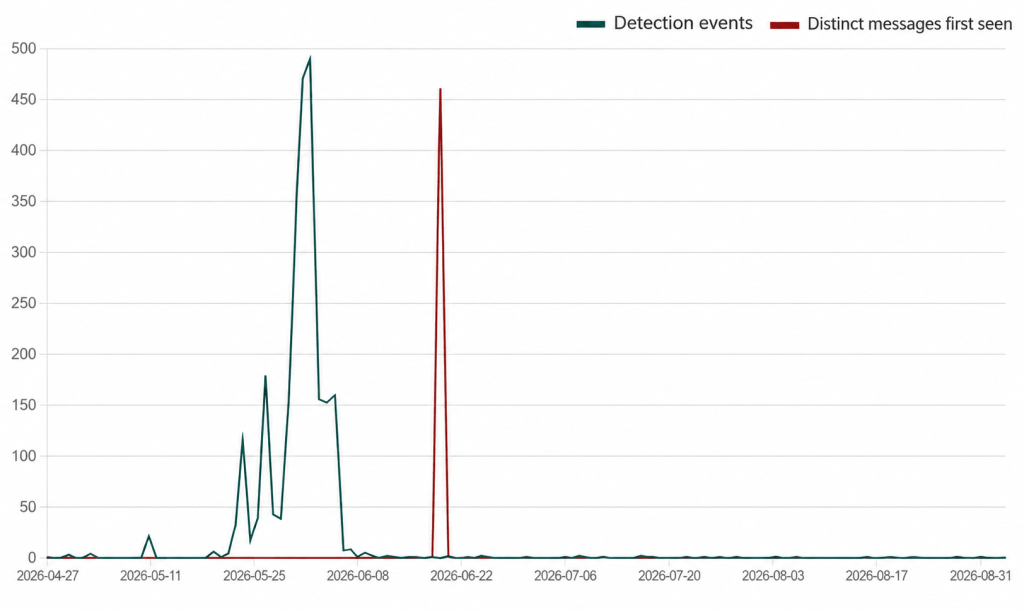
Кампания началась медленно, но затем произошла две резкие вспышки активности. Зеленая линия показывает количество обнаруженных ранее вариантов сообщений, а красная линия — сообщения, обнаруженные в первый день появления конкретного варианта. Мы по-прежнему получаем сообщения из этой кампании, хотя активность значительно снизилась после этих всплесков.
Мошенничество основано на знакомой формуле социальной инженерии: привлекательно выглядящее вознаграждение, крайний срок и простое действие, которое якобы защищает клиента от убытков. Получатель, имеющий учетную запись T-Mobile, может сначала кликнуть по ссылке, а затем усомниться в достоверности сообщения.
В этих ссылках используются постоянно меняющиеся домены, оформленные таким образом, чтобы выглядеть как принадлежащие T-Mobile. Их цель — убедить получателей перейти по ссылке, чтобы якобы обменять свои баллы. Не вводите учетные данные для входа, личную информацию, платежные реквизиты или коды подтверждения после перехода по ссылке в незапрошенном сообщении.
Как оставаться в безопасности
Анонимизированные данные, использованные в этом анализе, были собраны с помощью функции защиты текста в Malwarebytes Mobile Security , которая оповещает пользователей о потенциально вредоносных или мошеннических текстовых сообщениях.
Вы также можете снизить риск, следуя этим советам:
- Не переходите по ссылкам в нежелательных сообщениях. Вместо этого откройте веб-сайт или приложение предполагаемого отправителя самостоятельно и проверьте наличие уведомлений там.
- Проверьте доменное имя в адресной строке вашего браузера, чтобы убедиться, что оно соответствует сайту, который вы хотели посетить.
- Используйте современное решение для защиты от вредоносных программ в режиме реального времени с функцией веб-защиты.
- Malwarebytes Scam Guard поможет вам определить, является ли сообщение мошенническим, и посоветует, что делать дальше.
URL-адреса в этой кампании очень недолговечны. Преступники использовали как минимум 81 домен в течение четырех месяцев, но эти домены следуют узнаваемому шаблону, который блокируется Malwarebytes Browser Guard .
МНК
Примеры доменов, демонстрирующие шаблон, использованный в кампании:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard автоматическиBrowser Guard фишинговые страницы и вредоносные сайты. Бесплатно, устанавливается одним щелчком мыши. Добавьте его в свой браузер →