

В январе французский регулятор по защите данных CNIL оштрафовал Free Mobile, одного из крупнейших операторов сотовой связи Франции, на 27 миллионов евро за несоблюдение требований по защите данных клиентов. В результате утечки данных в октябре 2024 года неуполномоченная сторона получила доступ к конфиденциальной информации о клиентах, включая банковские реквизиты и данные для входа в систему. После этой утечки мы наблюдаем множество плохо составленных мошеннических кампаний, направленных на клиентов Free Mobile.
Однако за последние несколько недель появилась хорошо продуманная мошенническая схема, в точности копирующая дизайн официального сайта Free Mobile и шаблоны электронных писем.
Один из наших сотрудников, являющийся абонентом Free Mobile, получил это фишинговое письмо в среду, 30 сентября. В сообщении использовался тот же логотип и шаблон, что и в легитимных письмах от компании, но оно пришло с подозрительного адреса электронной почты. freemobile-regularisation[@]knowledgegrowthcenter[.]helpВ нем содержалась ссылка, которая, по-видимому, указывала на regularisation.free.fr :
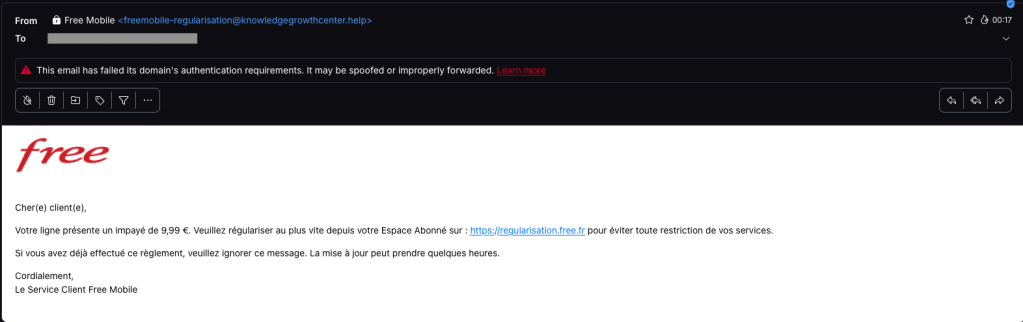
В электронном письме пользователю сообщается, что для предотвращения приостановки обслуживания необходимо оплатить счет на сумму 9,99 евро. Переход по ссылке открывает цепочку перенаправлений:
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200
Эта последняя область, espace-free-mobile.proЭтот сервер размещен на платформе Cloudflare и был зарегистрирован всего месяц назад.
Последняя ссылка открывает убедительную страницу с формой, запрашивающей данные кредитной карты:
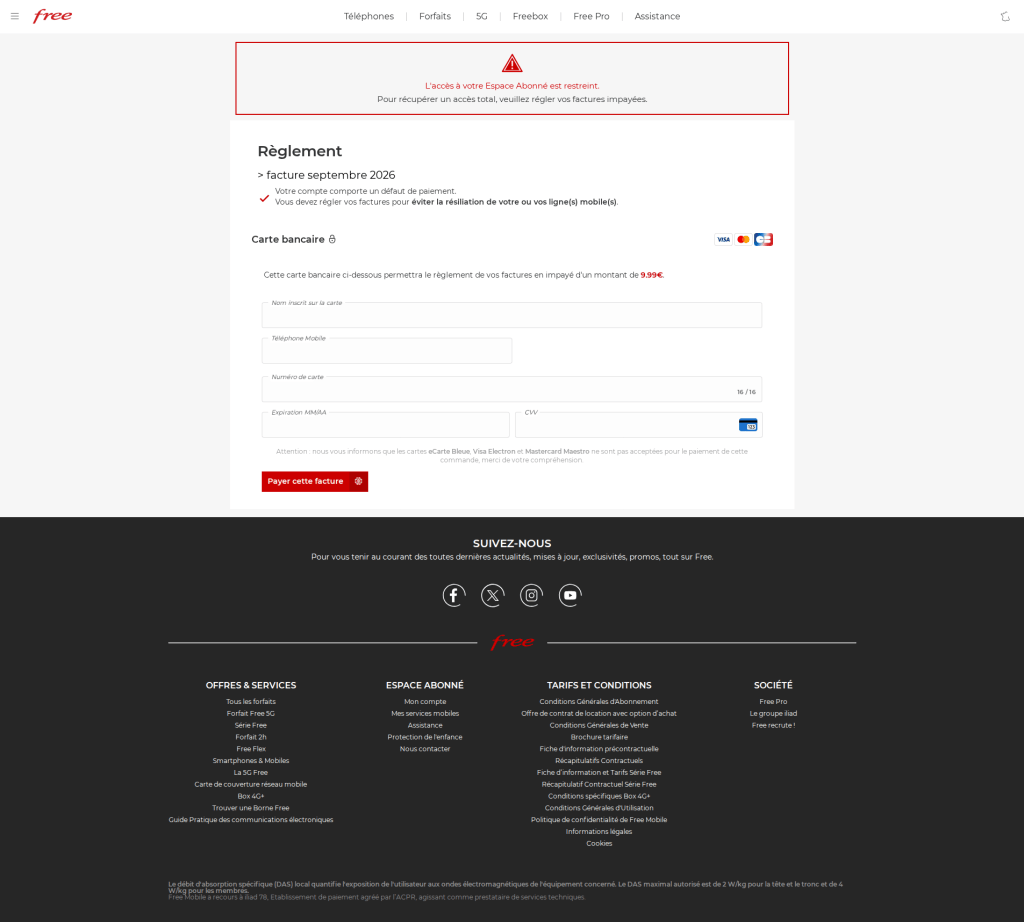
Фишинговая страница выглядит правдоподобно, что отличает эту кампанию от многих мошеннических схем с бесплатным мобильным доступом, которые мы наблюдали после взлома.
Первоначально мы видели аналогичную кампанию с использованием менее убедительных цепочек перенаправлений, как, например, в этом примере из июля:
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
В последнее время мы наблюдаем появление всё большего числа доменов, выглядящих вполне аутентично, и все они размещены на серверах Cloudflare:
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
И ещё один пример:
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
Как оставаться в безопасности
Malwarebytes Это может помочь защитить вас от этих угроз, но относитесь к неожиданным сообщениям о ваших счетах и квитанциях с осторожностью:
- Не переходите по ссылкам в нежелательных электронных письмах. Если сообщение касается вашей учетной записи, откройте официальное бесплатное мобильное приложение или веб-сайт напрямую, или позвоните на официальную горячую линию по номеру 3244 .
- Проверьте фактический домен в адресной строке вашего браузера, чтобы убедиться, что он соответствует ожидаемому — в данном случае это https://mobile.free.fr .
- Malwarebytes Browser Guard обнаруживает и блокирует эту мошенническую схему непосредственно в вашем браузере.
- Используйте современное антивирусное решение, работающее в режиме реального времени и включающее компонент веб-защиты, на всех своих устройствах.
- Программа Malwarebytes Scam Guard поможет вам определить, является ли электронное письмо мошенническим, и посоветует, что делать дальше.
Пресекайте угрозы, пока они не нанесли ущерб.
Malwarebytes Browser Guard автоматическиBrowser Guard фишинговые страницы и вредоносные сайты. Бесплатно, устанавливается одним щелчком мыши. Добавьте его в свой браузер →








