Основные выводы
- Безопасность в интернете означает защиту вашей личной информации , учетных записей и устройств от мошенничества, вредоносных программ и т.д. hackers .
- Не переходите по ссылкам в неожиданных электронных письмах, текстовых сообщениях или сообщениях в социальных сетях. Если вы не уверены в безопасности ссылки, сначала проверьте её с помощью инструмента проверки мошеннических ссылок Malwarebytes .
- Используйте длинные, уникальные пароли, хранящиеся в менеджере паролей, и включите многофакторную аутентификацию (МФА).
- Регулярно обновляйте операционную систему, приложения и маршрутизатор, а также используйте программное обеспечение для обеспечения безопасности, блокирующее угрозы в режиме реального времени.
- Будьте осторожны при использовании общедоступных сетей Wi-Fi и используйте... VPN для шифрования вашего соединения.
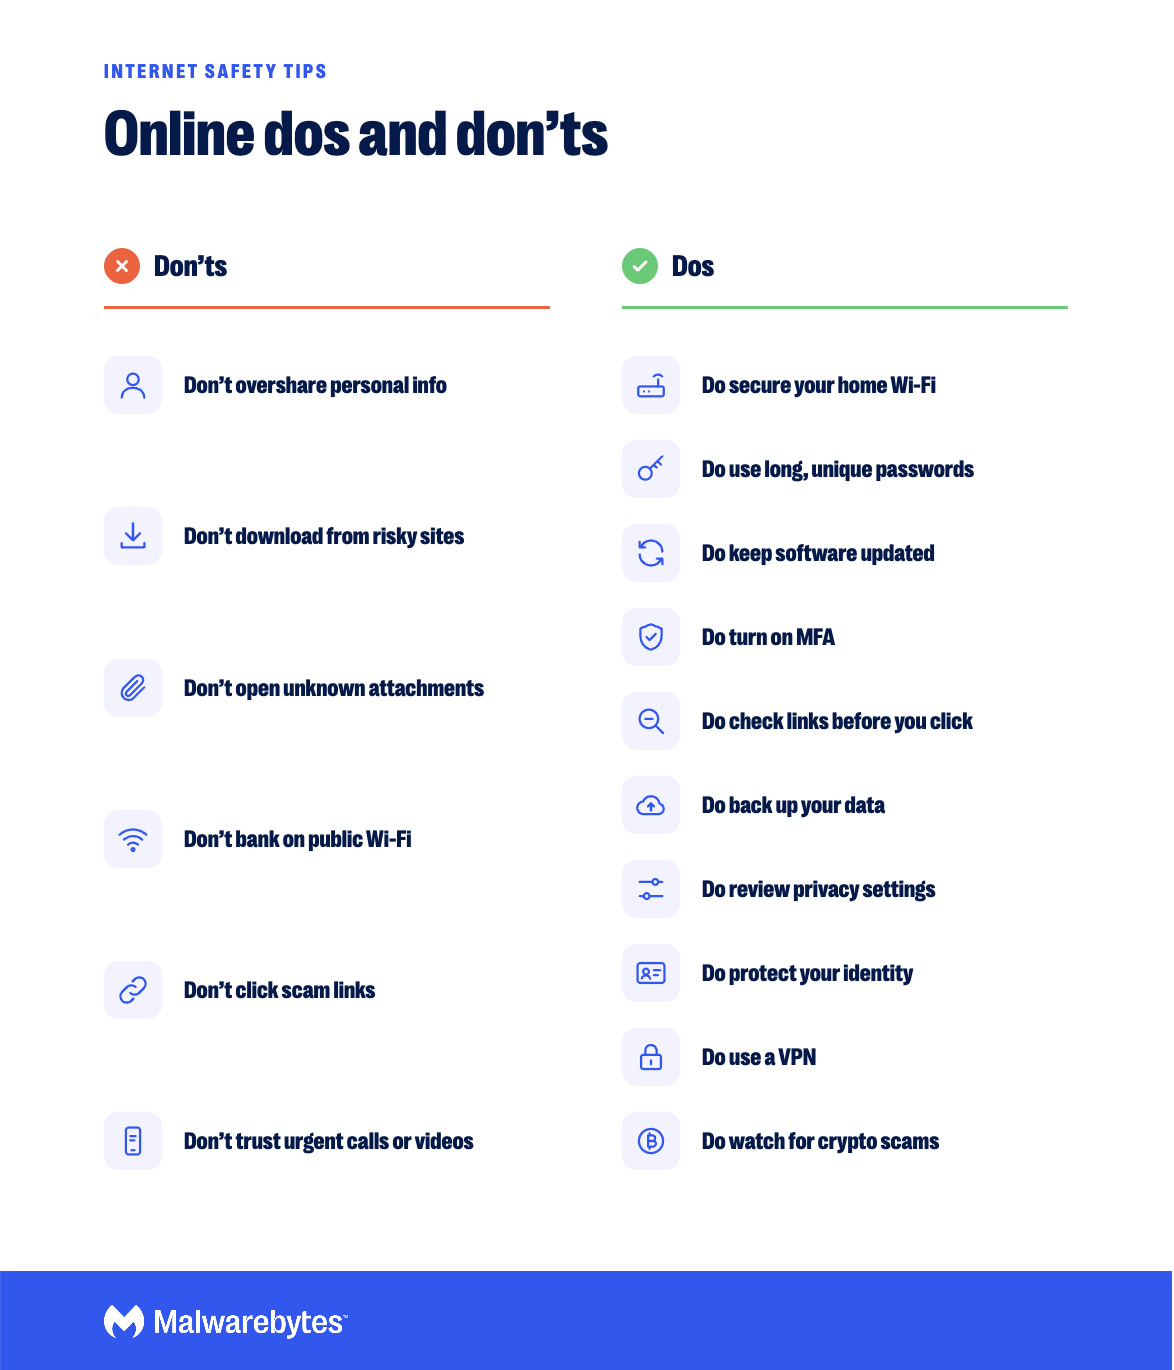
Соблюдайте эти правила, чтобы оставаться в безопасности в интернете.
Безопасность в интернете — это практика защиты себя, своей семьи и своих данных в сети. Основные принципы просты: делитесь меньшим количеством информации, думайте, прежде чем кликать, используйте надежные пароли с многофакторной аутентификацией, регулярно обновляйте программное обеспечение и используйте инструменты безопасности, которые блокируют угрозы до того, как они достигнут вас.
Мы используем интернет для покупок, банковских операций, учебы, работы, общения и развлечений, поэтому у киберпреступников есть множество способов связаться с нами. Приведенные ниже рекомендации описывают привычки и ситуации, которые имеют наибольшее значение.
Что нельзя делать в безопасном интернете
1: Не разглашайте свою личную информацию.
Один из самых часто упускаемых из виду советов по безопасности в интернете касается обмена личной информацией. Не публикуйте в публичных профилях и на форумах такие данные, как домашний адрес, дата рождения, номер телефона и имена домашних животных.
Мы настолько комфортно чувствуем себя в интернете, что без колебаний делимся личной информацией на форумах или в социальных сетях. Уязвимые люди, такие как дети, которые слишком много рассказывают о себе, могут стать жертвами кибербуллинга, хищников и доксинга .
Чрезмерное раскрытие информации также может сделать ваш аккаунт более уязвимым для взлома. Хакеры могут собирать информацию из общедоступных сообщений, чтобы создать более убедительную фишинговую атаку. Они также могут использовать ваш цифровой след , чтобы обойти вашу систему защиты при входе в систему. Например, ваш аккаунт может быть взломан, если вы опубликуете пост о своем питомце в социальных сетях. Facebook и его название совпадает с одним из ваших ответов на контрольные вопросы.
2: Не скачивайте из неизвестных источников.
Загружайте программное обеспечение и приложения только из официальных источников, таких как веб-сайт разработчика, Google Play Store или Apple App Store.
Прежде чем загружать нелицензионное программное обеспечение, пиратские программы или файлы с ненадежных веб-сайтов и ссылок, хорошо подумайте. Эти загрузки могут содержать вредоносное ПО , такое как вирусы, трояны или шпионские программы, например, кейлоггеры. Если вы считаете, что загрузили что-то вредоносное, запустите бесплатную проверку на вирусы .
3: Не открывайте подозрительные вложения.
Не открывайте вложения, которые вы не ожидали получить, даже если они кажутся отправленными кем-то из ваших знакомых.
Подозрительные вложения могут привести к переходу на вредоносные веб-сайты или установить вредоносное ПО, такое как макровирус или программа-вымогатель. Тем не менее, некоторые из нас всё ещё открывают их из любопытства или в ожидании чего-то в своей почте.
Риск просто не стоит того. Неправильная привязанность может поставить под угрозу вашу личную безопасность и безопасность вашей семьи, и даже навредить вашей организации.
4. Не выполняйте конфиденциальные задачи в общедоступных сетях Wi-Fi.
Избегайте совершения банковских операций, покупок или входа в важные учетные записи через общедоступный Wi-Fi, если вы не используете специальное приложение. VPN .
Общедоступный Wi-Fi в парке, торговом центре или аэропорту удобен, но рискован. Эти сети не так безопасны, как ваша домашняя или офисная сеть. Злоумышленники также могут создавать поддельные точки доступа с правдоподобно звучащими названиями, чтобы украсть ваши данные или осуществить атаку типа «человек посередине» (MitM).
Если вам необходимо использовать общедоступный Wi-Fi, пользуйтесь сайтами, использующими HTTPS , отключите автоматическое подключение к открытым сетям и защитите своё соединение с помощью VPN .
5. Не переходите по мошенническим ссылкам и не попадайтесь на уловки фишинга.
Не переходите по ссылкам в неожиданных сообщениях, даже если они выглядят так, будто отправлены вашим банком, службой доставки или кем-то из ваших знакомых.
Фишинг — это вид онлайн-мошенничества, при котором мошенники рассылают поддельные электронные письма, текстовые сообщения и сообщения в социальных сетях или создают веб-сайты, имитирующие легитимные компании. Цель — обманом заставить вас передать пароли, номера кредитных карт или банковские реквизиты, либо загрузить вредоносное ПО, такое как программы-вымогатели. Когда мошенничество происходит посредством текстовых сообщений, это называется фишингом. smishing Мошенники также скрывают вредоносные ссылки в QR-кодах на плакатах, паркоматах и поддельных парковочных квитанциях.
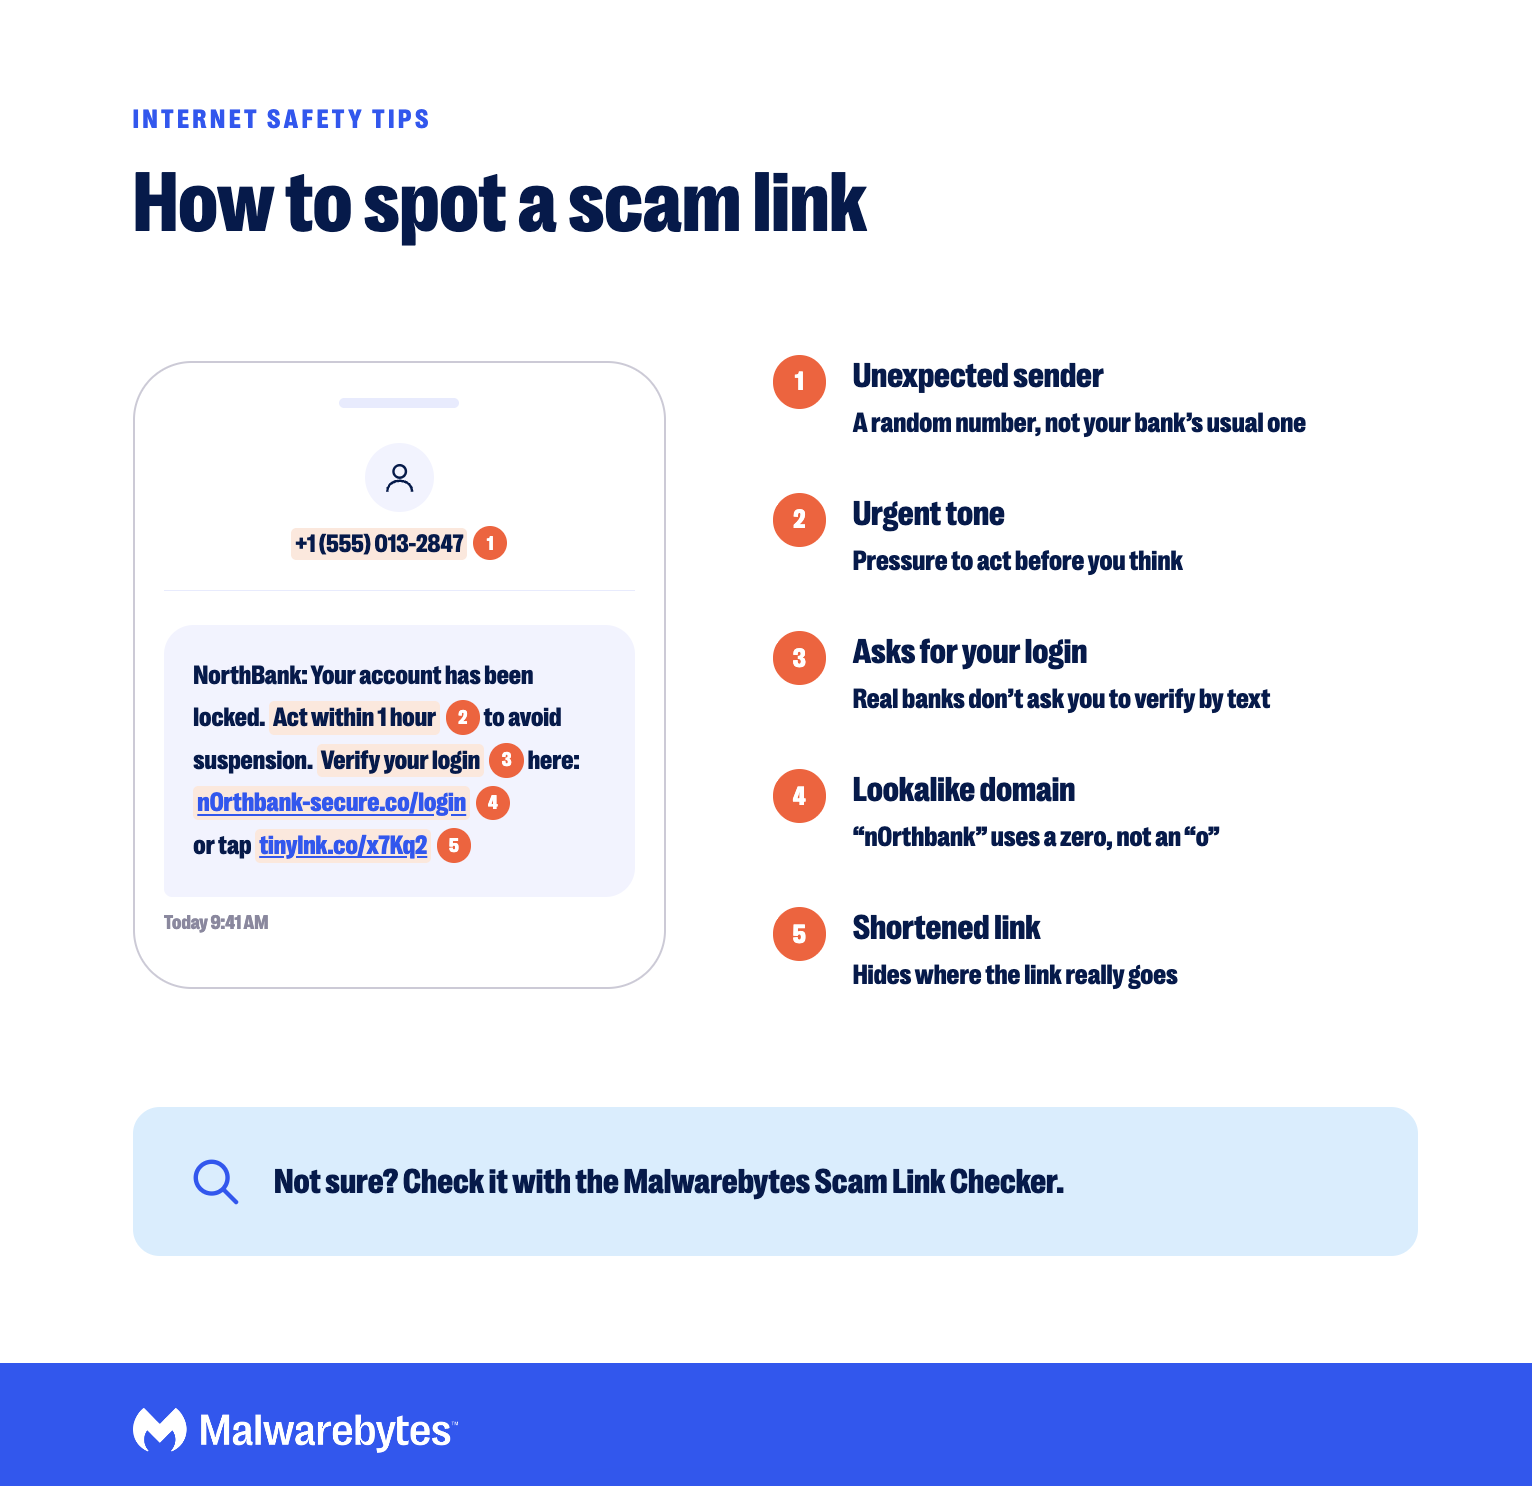
Мошеннические ссылки часто ведут на убедительные поддельные страницы входа или запускают загрузку вредоносного ПО. Если вы не уверены в безопасности ссылки, вставьте её в инструмент проверки мошеннических ссылок Malwarebytes прежде чем открывать.
Если сообщение кажется подозрительным, не отвечайте. Свяжитесь с компанией напрямую через её официальный сайт или приложение для подтверждения. Никогда не сообщайте личную или финансовую информацию в ответ на незапрошенные сообщения, даже если они выглядят правдоподобно.
6. Не доверяйте голосу или видео только потому, что они кажутся реальными.
Не стоит с недоверием относиться к срочным звонкам, голосовым сообщениям или видеозаписям с просьбами о деньгах или информации, даже если собеседник звучит так, будто он знаком с кем-то из ваших знакомых.
Мошенники теперь используют ИИ для клонирования голосов из коротких видеороликов в социальных сетях, создавая реалистичные голоса. deepfake с помощью видеороликов и написания фишинговых сообщений без орфографических ошибок, которые раньше их выдавали. Распространенная мошенническая схема — это панический звонок от «члена семьи», которому срочно нужны деньги.
В годовом исчислении
Кривая «Я уже не могу сказать» растёт
2025
указанные мошеннические схемы было трудно распознать
2026
сказать то же самое сейчас
Если запрос кажется срочным или необычным, положите трубку и свяжитесь с человеком напрямую, используя номер, который у вас уже есть. Некоторые семьи договариваются об кодовом слове для экстренных случаев. Узнайте больше в нашем отчете о том, как ИИ меняет мошеннические схемы .

Купили что-то, чего не следовало?
Рекомендации по безопасному поведению в интернете
1: Убедитесь, что у вас есть надежное интернет-соединение.
Защищенное соединение предотвращает доступ неавторизованных пользователей и hackers Отключитесь от своей сети. Выполните следующие шаги, чтобы повысить безопасность вашего домашнего интернет-соединения.
Включите брандмауэр.
Брандмауэр — это система безопасности сети, которая защищает ваше соединение, контролируя входящий трафик. Вы можете включить брандмауэр вашей операционной системы и брандмауэр вашего роутера.
Включите защиту браузера
Хороший инструмент для защиты браузера поможет обеспечить безопасность вашего просмотра веб-страниц. Мы рекомендуем попробовать Malwarebytes Browser Guard — бесплатное расширение для браузера, которое блокирует небезопасный контент, такой как мошенничество и вредоносное ПО.

Безопаснее. Чище. Просмотр без рекламы.
Измените имя сети по умолчанию и пароль администратора.
Каждый маршрутизатор поставляется с именем сети по умолчанию (SSID), именем пользователя администратора и паролем. Hackers может использовать стандартный SSID для определения модели вашего маршрутизатора, поиска его логина по умолчанию и изменения его настроек для взлома вашей сети.
Изменение этих настроек по умолчанию — один из важнейших советов по безопасности в интернете, которым мы можем поделиться. Вы можете изменить оба параметра в настройках вашего роутера. Выберите имя сети, которое не раскрывает ваше имя, адрес или марку роутера. После изменения SSID вам потребуется повторно подключить ваши устройства.
Зашифруйте свою сеть Wi-Fi
В настройках вашего роутера вы увидите варианты шифрования, такие как WEP, WPA, WPA2 и WPA3. Выберите WPA3, если ваш роутер его поддерживает, или WPA2, если нет. Избегайте WEP и оригинального WPA, поскольку они устарели и их легко взломать.
Установите обновления для вашего маршрутизатора.
Hackers Регулярно взламывают домашние маршрутизаторы, используя известные уязвимости безопасности. Необновленный маршрутизатор уязвим для таких атак, как удаленный захват, обход пути и ботнет-вредоносные программы, такие как Mirai.
Включите автоматические обновления прошивки, если ваша роутерная система поддерживает эту функцию, или регулярно проверяйте наличие обновлений. Если ваша роутерная система больше не поддерживается, обратитесь к своему интернет-провайдеру за новой или купите свою собственную.
2: Используйте надежные, уникальные пароли.
Для каждой учетной записи используйте длинный, уникальный пароль и храните их в менеджере паролей.
Зачем вообще создавать надежный пароль ? Hackers Они используют инструменты, способные взламывать короткие или распространенные пароли за считанные секунды, и повторно используют пароли, украденные в результате утечек данных, для взлома других учетных записей. Именно поэтому так важно иметь один уникальный пароль для каждой учетной записи.
Длина важнее сложности. Согласно текущим рекомендациям NIST, пароли должны состоять не менее чем из 15 символов, если они не используют многофакторную аутентификацию (MFA). Кодовая фраза, состоящая из нескольких случайных слов, длиннее, надежнее и легче запоминается, чем набор символов. Избегайте узнаваемых шаблонов, таких как «ABC», «12345» или даты рождения.
Не обязательно менять надежные пароли по расписанию. Смените пароль немедленно, если в используемом вами сервисе произошла утечка данных или вы подозреваете, что кто-то другой его знает. Кража пароля может иметь серьезные последствия: сообщается, что атака программы-вымогателя Colonial Pipeline началась с скомпрометированного пароля .
Менеджер паролей значительно упрощает этот процесс, генерируя и запоминая уникальные пароли. Если сайты предлагают использование паролей-ключей, рассмотрите возможность их применения. Пароли-ключи позволяют входить в систему с помощью отпечатка пальца, распознавания лица или PIN-кода устройства, и их, в отличие от обычных паролей, невозможно украсть с помощью фишинга.
3. Используйте антивирус и регулярно обновляйте программное обеспечение.
Используйте программное обеспечение для обеспечения безопасности, которое блокирует угрозы в режиме реального времени, и регулярно обновляйте операционную систему, браузер и приложения.
Антивирусное программное обеспечение защищает вашу систему от вредоносных программ, нацеленных на ваше устройство, сеть или веб-браузер. Устаревшие антивирусные инструменты могут быть не столь эффективны против новых и неизвестных угроз, поэтому выбирайте антивирусное программное обеспечение , которое защищает ваш браузер и останавливает возникающие угрозы.
Обновления программного обеспечения обеспечивают повышение производительности, улучшенную совместимость, а иногда и новые функции. Что наиболее важно, обновления безопасности устраняют уязвимости, которые hackers использовать для взлома вашего оборудования и программного обеспечения.
Возьмите за правило обновлять операционную систему, веб-браузер, телефон, роутер и другое необходимое программное обеспечение. Для удобства включите автоматические обновления.
4: Используйте многофакторную аутентификацию (MFA)
Включите многофакторную аутентификацию для всех учетных записей, которые ее поддерживают, начиная с электронной почты, банковских счетов и аккаунтов в социальных сетях.
Даже самый надежный пароль может быть использован для взлома вашей учетной записи в случае кражи. Именно поэтому мы рекомендуем включить многофакторную аутентификацию .
С помощью MFA, hacker Им потребуется больше, чем просто ваш пароль. Даже если у них есть ваше имя пользователя и пароль, им придется подтвердить свою личность другим способом, например, с помощью кода из приложения-аутентификатора или запроса на вашем телефоне. Приложения-аутентификаторы и пароли более безопасны, чем коды, отправленные в SMS-сообщениях, которые могут быть перехвачены в ходе мошеннических схем с подменой SIM-карты.
5: Проверьте безопасность веб-сайта (HTTPS), затем проверьте ссылку.
Прежде чем вводить личную или платежную информацию на веб-сайте, убедитесь, что адрес начинается с HTTPS.
Безопасный URL-адрес начинается с HTTPS, а не с HTTP. Буква «S» означает безопасный, то есть соединение между вашим браузером и веб-сайтом зашифровано с использованием TLS (Transport Layer Security). Многие браузеры помечают сайты, не использующие HTTPS, как «Небезопасные». Некоторые браузеры, включая Chrome Теперь в адресной строке больше не отображается значок замка, поэтому смотрите на сам URL-адрес.
Помните, что HTTPS означает лишь шифрование вашего соединения. Это не означает, что сайт является легитимным. Мошеннические сайты тоже используют HTTPS. Прежде чем совершать покупки на сайте, которым вы раньше не пользовались, поищите отзывы или сообщения о мошеннических сайтах и проверьте адрес с помощью инструмента проверки мошеннических ссылок Malwarebytes .
6: Создайте резервную копию данных.
Регулярно создавайте резервные копии важных файлов, чтобы иметь возможность восстановить их после кибератаки, сбоя устройства или кражи.
Даже при использовании лучших средств кибербезопасности и соблюдении правил безопасного поведения в интернете, вы все равно можете стать жертвой утечки данных. Например, программы-вымогатели могут зашифровать ваши файлы, а некоторые вредоносные программы могут удалить или повредить их.
Мы рекомендуем периодически создавать резервные копии ваших данных на внешний жесткий диск, а также использовать надежный облачный сервис резервного копирования, который автоматически сохраняет ваши данные вне вашего устройства. Хранение одной резервной копии вне вашего устройства помогает защитить его от программ-вымогателей.
7. Проверьте настройки конфиденциальности в социальных сетях и браузерах.
Проверьте настройки конфиденциальности в своих браузерах, устройствах и аккаунтах в социальных сетях и ограничьте доступ посторонних к тому, что они могут видеть.
Многие из нас хранят личную информацию на своих устройствах и в социальных сетях. Настройки конфиденциальности определяют, кто может получить к ней доступ. Например, настройки конфиденциальности вашего браузера влияют на то, что могут видеть веб-сайты, например, вашу историю просмотров или платежную информацию.
Аналогично, ваши настройки конфиденциальности на платформах социальных сетей, таких как Facebook , X , Instagram TikTok контролирует, к какой личной информации, публикациям и медиаконтенту могут получить доступ посторонние.
Воспользуйтесь этими ссылками, чтобы обновить настройки конфиденциальности:
8: Защитите вашу личность
Ограничьте степень видимости вашей личной информации в интернете и следите за признаками того, что ваши данные были раскрыты.
Защита вашей личности в интернете позволяет вам высказывать свое мнение, не привлекая внимания киберхулиганов или киберпреступников. Кроме того, вы с меньшей вероятностью станете мишенью для кибератак. hackers или стать жертвой кражи личных данных.
Используйте анонимные ники при публикации в интернете и сочетайте их с другими советами по безопасности в интернете, перечисленными здесь, чтобы защитить свою личность.
Внимательно следите за своими кредитными отчетами, банковскими выписками и платежами по кредитным картам. Регулярно проверяйте свое имя в интернете, чтобы увидеть, какая информация и изображения находятся в открытом доступе, или запустите бесплатное сканирование цифрового следа, чтобы проверить, не были ли ваши личные данные скомпрометированы в результате утечки данных.
Если вы обнаружили, что ваша конфиденциальная информация опубликована в интернете, немедленно обновите настройки конфиденциальности, смените пароли и свяжитесь с платформой. Для постоянной защиты рассмотрите возможность использования сервиса защиты от кражи личных данных .
9: Используйте VPN
Используйте VPN для шифрования вашего интернет-трафика, особенно в общедоступных сетях Wi-Fi.
Защита вашего соединения с помощью частного VPN — один из важнейших советов по обеспечению безопасности в интернете. VPN шифрует ваш интернет-трафик и маскирует ваше местоположение, предотвращая hackers от перехвата ваших данных и отслеживания вашей онлайн-активности вашим интернет-провайдером. В некоторых странах VPN VPN также может помочь защитить конфиденциальность граждан, активистов и журналистов. Подробнее об этом читайте в статье «Что такое VPN ?».
При выборе VPN Выбирайте провайдера с большой сетью серверов, надежными функциями безопасности и политикой отсутствия журналов активности.
Однако следует избегать бесплатных VPN и бесплатных прокси-серверов. Известно, что некоторые бесплатные VPN-сервисы шпионят за пользователями или продают их данные о действиях в интернете третьим лицам, например, маркетологам. Бесплатные VPN со слабой защитой также могут сделать пользователей уязвимыми для вредоносного ПО.
10: Остерегайтесь мошенничества с криптовалютой.
Никогда не отправляйте криптовалюту человеку, с которым вы познакомились только в интернете, и с осторожностью относитесь к любым инвестициям, обещающим гарантированную прибыль.
Мошенничество с криптовалютами растёт, и многие жертвы потеряли все свои сбережения. Поскольку криптовалютные транзакции сложно отменить, у жертв часто мало возможностей вернуть свои деньги.
Следуйте этим советам по безопасности криптовалюты, чтобы защитить свои активы:
- Воспользуйтесь услугами авторитетной криптовалютной биржи.
- Рассмотрите возможность хранения ваших цифровых активов в автономном режиме в холодном кошельке.
- Защитите свои учетные записи с помощью многофакторной аутентификации (MFA), предпочтительно используя приложение-аутентификатор или аппаратный ключ.
- Остерегайтесь фишинговых сообщений, фальшивых агентов службы поддержки и «инвестиционных консультантов», которые нацелены на ваши криптовалютные активы.
- Попросите своего оператора мобильной связи добавить дополнительную защиту от атак с подменой SIM-карты (также называемых SIM-джекингом), распространенного способа кражи криптовалюты путем захвата вашего телефонного номера.
Что делать, если вас взломали?
Если вы считаете, что это мошенник или hacker Если кто-то получил доступ к вашим учетным записям или устройствам, действуйте быстро:
- Измените пароли для затронутой учетной записи, а также для всех учетных записей, использующих тот же пароль, начиная с электронной почты.
- Включите многофакторную аутентификацию для этих учетных записей, если она еще не включена.
- Проверьте свои устройства на наличие вредоносных программ с помощью бесплатного антивирусного сканера .
- Проверьте свои счета на наличие незнакомых логинов, покупок или измененных настроек и свяжитесь со своим банком, если обнаружите подозрительные списания.
- Рассмотрите возможность блокировки вашей кредитной истории, если ваши финансовые данные или личная информация могли быть раскрыты.
- Сообщите об этом соответствующей платформе, а в США — в Федеральную торговую комиссию (FTC) по адресу ReportFraud.ftc.gov.