Основные выводы
- Вредоносное ПО — это вредоносные программы, предназначенные для нанесения ущерба, сбоя в работе или захвата контроля над устройствами и данными.
- Он может похищать информацию, шифровать или удалять файлы, отслеживать действия пользователя или захватывать управление системными функциями.
- К типичным признакам заражения относятся снижение производительности, появление всплывающих окон, сбои в работе, необычная сетевая активность или изменение настроек.
- Вредоносное ПО распространяется главным образом через взломанные сайты, вредоносные загрузки, рискованные приложения и фишинговые электронные письма .
- К основным типам относятся рекламное ПО, шпионское ПО, вирусы, черви, трояны, программы-вымогатели, руткиты, кейлоггеры, криптомайнеры и эксплойты.
- Для удаления вредоносных программ выполните сканирование с помощью программы кибербезопасности, смените пароли и включите многофакторную аутентификацию.
Что такое вредоносное ПО?
Malware, или "вредоносное программное обеспечение", - это общий термин, который описывает любую вредоносную программу или код, наносящий вред системе.
Вредоносные программы, враждебные, навязчивые и намеренно неприятные, стремятся вторгнуться в компьютеры, компьютерные системы, сети, планшеты и мобильные устройства, нанести им ущерб или вывести их из строя, зачастую частично контролируя работу устройства. Подобно человеческому гриппу, они мешают нормальному функционированию.
Мотивы, стоящие за вредоносным ПО, различны. Вредоносные программы могут быть направлены на получение прибыли, саботаж вашей работы, политическое заявление или просто на хвастовство. Хотя вредоносное ПО редко повреждает физическое оборудование систем или сетей, оно может красть, шифровать или удалять ваши данные, изменять или захватывать основные функции компьютера и шпионить за вашей компьютерной активностью без вашего ведома или разрешения.
Вы знаете, что каждый год медицинское сообщество призывает всех сделать прививку от гриппа? Это потому, что у вспышек гриппа обычно есть сезон - время года, когда они начинают распространяться и заражать людей. В отличие от этого, для ПК, смартфонов, планшетов и корпоративных сетей не существует предсказуемых сезонных инфекций. Для них сезон гриппа наступает всегда. Но вместо озноба и ломоты в теле пользователи могут заболеть от разновидности машинной болезни - вредоносного ПО.
Типы вредоносных программ
Вот наиболее распространённые типы вредоносного ПО:
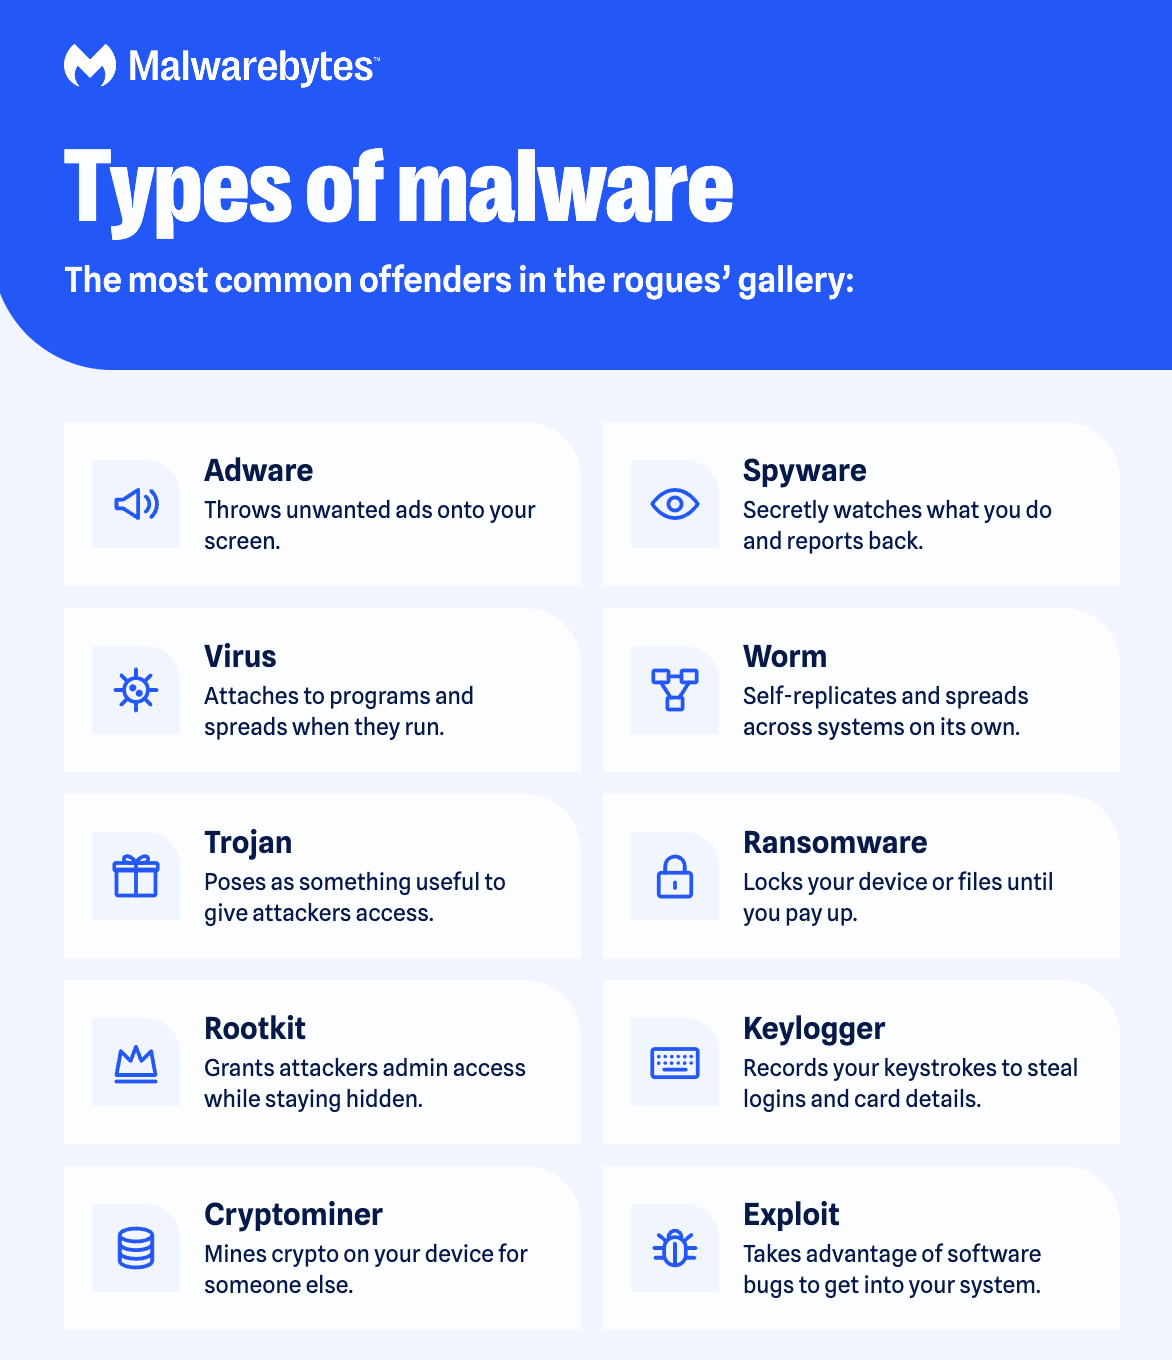
- Рекламное ПО — это нежелательное программное обеспечение, предназначенное для показа рекламы на вашем экране, чаще всего в веб-браузере.
- Spyware — это вредоносное ПО, которое тайно наблюдает за действиями пользователя компьютера без разрешения и передаёт информацию автору программы.
- Вирус — это вредоносное ПО, которое внедряется в другую программу и, будучи запущенным, самовоспроизводится, модифицируя другие компьютерные программы и заражая их собственными фрагментами кода.
- Черви — это тип вредоносного программного обеспечения, похожий на вирусы.
- Троян , или троянский конь, — один из самых опасных типов вредоносных программ. Обычно он маскируется под что-то полезное, чтобы обмануть вас. После попадания в вашу систему злоумышленники, стоящие за трояном, получают несанкционированный доступ к зараженному компьютеру. После этого трояны могут быть использованы для кражи финансовой информации или установки других видов вредоносного ПО, часто вымогательских программ.
- Программы-вымогатели — это разновидность вредоносного ПО, которая блокирует доступ к вашему устройству и/или шифрует ваши файлы, а затем заставляет вас заплатить выкуп, чтобы восстановить доступ.
- Rootkit — это разновидность вредоносного ПО, предоставляющая злоумышленнику права администратора в зараженной системе, также известные как «root-доступ».
- Кейлоггер — это вредоносная программа, которая записывает все нажатия клавиш пользователя на клавиатуре.
- Эксплойты — это тип вредоносного ПО, которое использует ошибки и уязвимости в системе, чтобы получить доступ к вашей системе.
Признаки вредоносного ПО
Вредоносное ПО может проявлять себя самыми разными способами. Вот несколько признаков того, что в вашей системе есть вредоносное ПО:
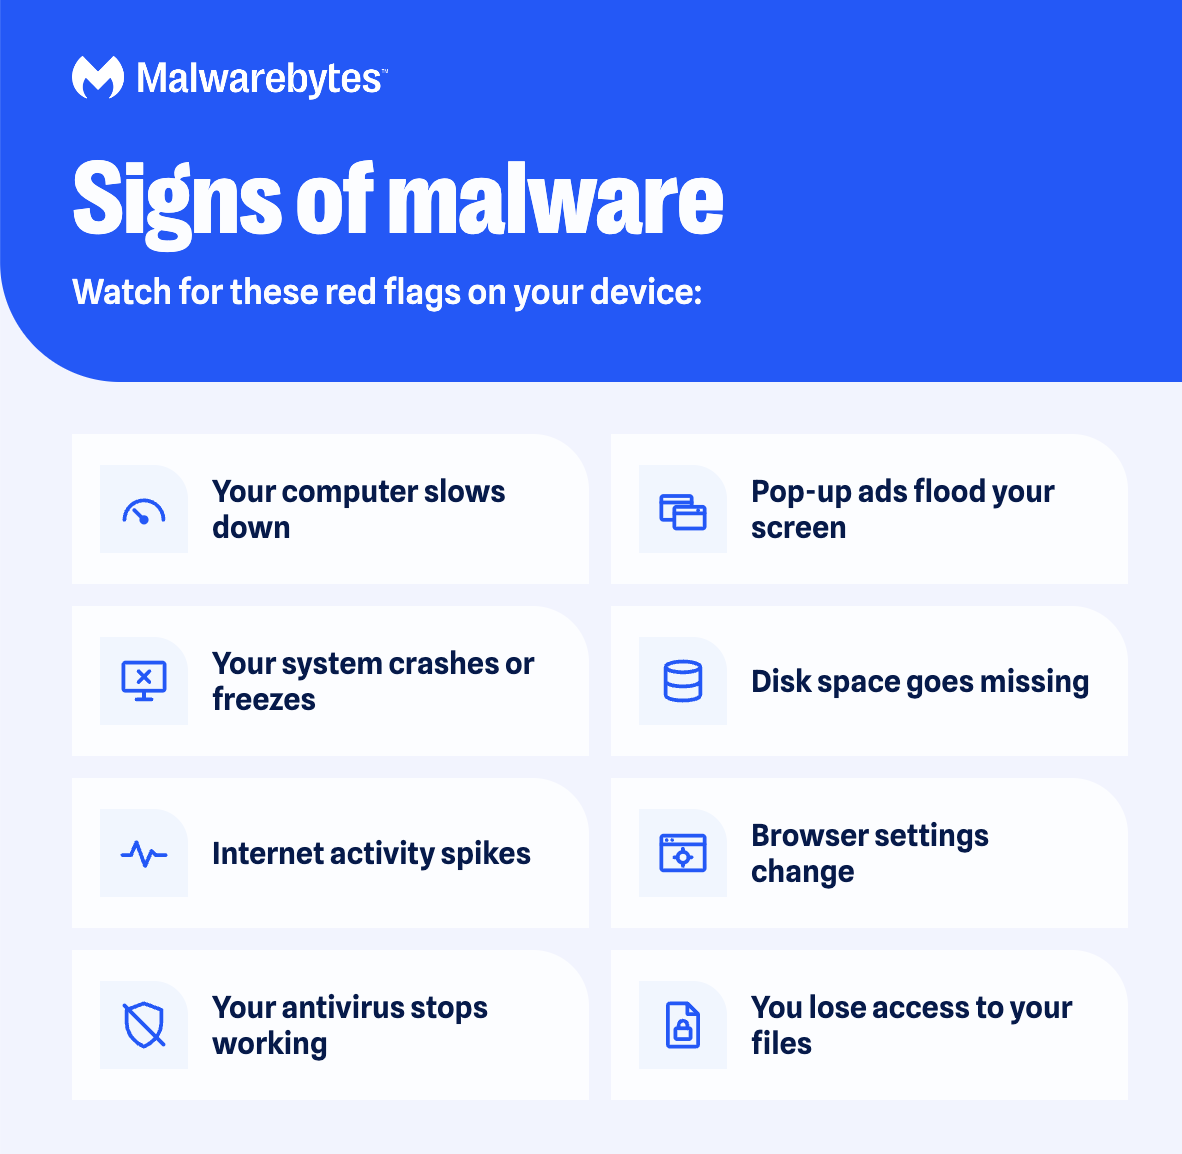
- Ваш компьютер замедляется. Один из побочных эффектов вредоносных программ — снижение скорости работы операционной системы (ОС) независимо от того, используете ли вы интернет или просто локальные приложения. Использование системных ресурсов кажется аномально высоким. Вы даже можете заметить, что вентилятор вашего компьютера работает на полной скорости.
- Ваш экран завален надоедливой рекламой.
- Ваша система зависает. Это может проявляться в виде полного отключения (зависания) или появления «синего экрана смерти» (BSOD); последнее происходит при... Windows системы после обнаружения критической ошибки.
- Вы заметили загадочную потерю дискового пространства. Это может быть вызвано раздутым вредоносным ПО, скрывающимся на вашем жестком диске, так называемым пакетным ПО .
- Наблюдается странное увеличение интернет-активности вашей системы.
- Изменились настройки вашего браузера. Если вы заметили, что изменилась ваша домашняя страница или у вас установлены новые панели инструментов, расширения или плагины, возможно, у вас заражено какое-либо вредоносное ПО.
- Ваш антивирусный продукт перестает работать, и вы не можете включить его снова, оставляя вас без защиты от коварного вредоносного ПО, которое его отключило.
- Вы теряете доступ к своим файлам или ко всему компьютеру. Это признак заражения программой-вымогателем .
Даже если кажется, что в вашей системе все работает нормально, не успокаивайтесь, потому что отсутствие новостей - это не обязательно хорошие новости. Мощные вредоносные программы могут прятаться глубоко в вашем компьютере, ускользая от обнаружения и занимаясь своими грязными делами, не вызывая никаких тревожных сигналов. Мы привели краткое руководство по обнаружению вредоносных программ, но на самом деле для обнаружения вредоносного ПО в вашей системе требуется неусыпный взор хорошей программы кибербезопасности (подробнее об этом позже).
Как можно заразиться вредоносным ПО?
Два наиболее распространенных способа проникновения вредоносных программ в вашу систему — это интернет и электронная почта. Таким образом, всякий раз, когда вы подключены к сети, вы уязвимы.
Вредоносные программы могут проникнуть в ваш компьютер, когда (глубокий вдох) вы просматриваете взломанные веб-сайты, заходите на легитимный сайт с вредоносной рекламой, загружаете зараженные файлы, устанавливаете программы или приложения от незнакомых поставщиков, открываете вредоносное вложение в электронном письме ( вредоносный спам ) или практически все остальное, что вы загружаете из интернета на устройство, на котором отсутствует качественное антивирусное приложение.
Вредоносные приложения могут скрываться в, казалось бы, легитимных приложениях, особенно если они загружаются с веб-сайтов или по прямым ссылкам (в электронном письме, текстовом сообщении или сообщении в чате), а не из официального магазина приложений. Здесь важно обращать внимание на предупреждающие сообщения при установке приложений, особенно если они запрашивают разрешение на доступ к вашей электронной почте или другой личной информации.
Как удалить вредоносное ПО
Следуйте этим трем простым шагам, чтобы удалить вредоносное ПО с вашего устройства.
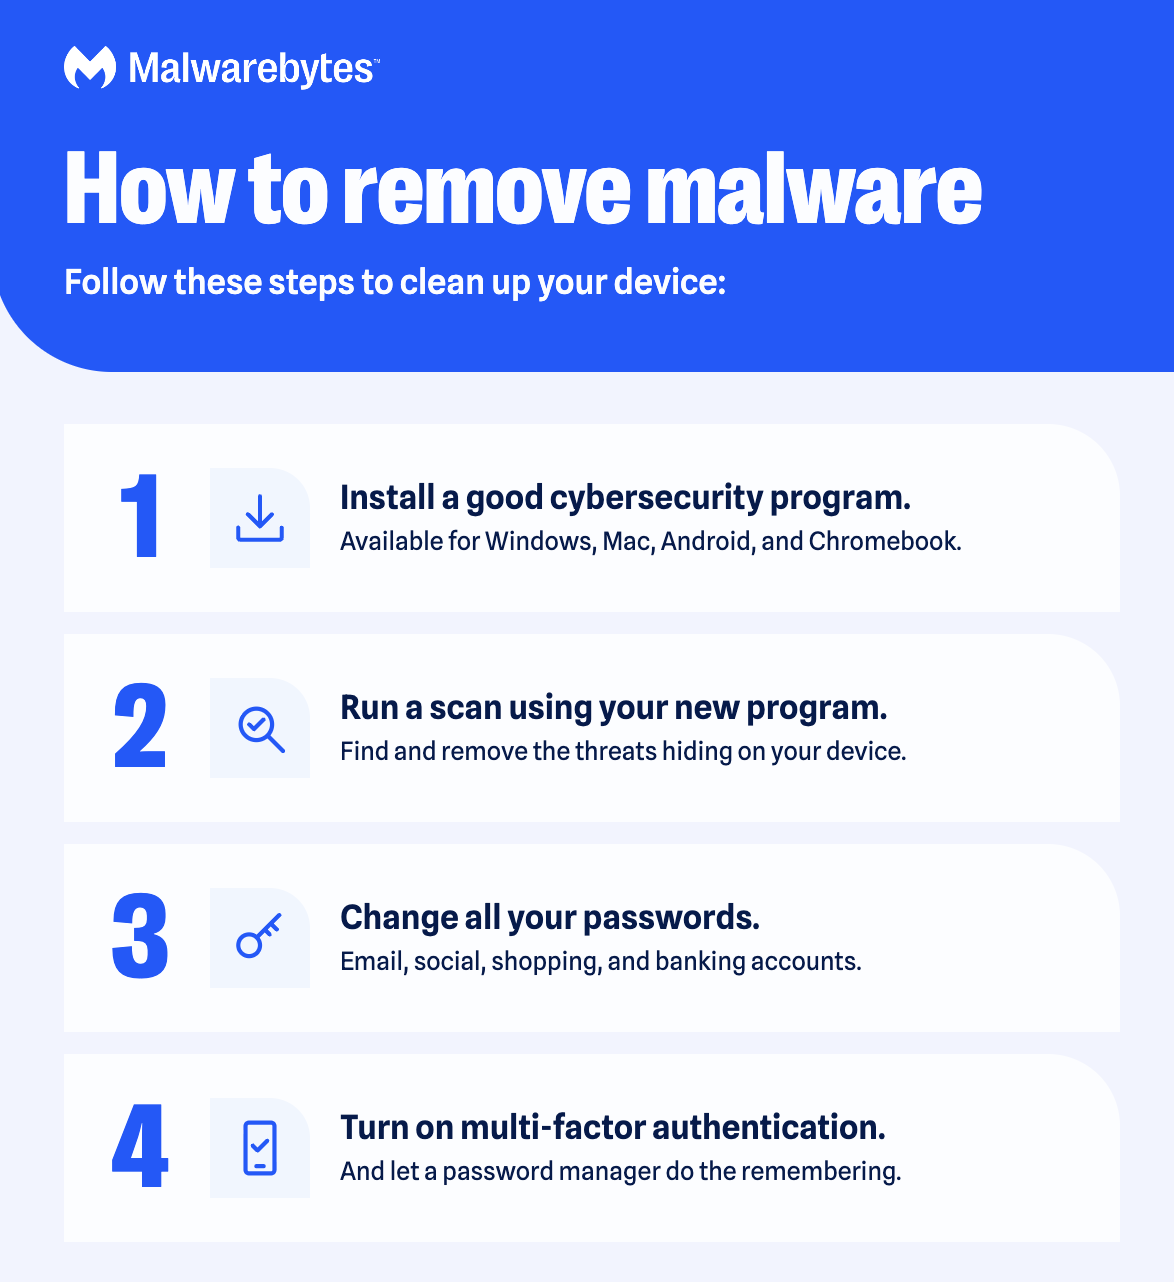
1: Download и установите более совершенную антивирусную защиту и средства защиты от киберугроз.
2: Запустите сканирование с помощью новой программы.
3: Смените все свои пароли.
4: Включите многофакторную аутентификацию.
Как предотвратить заражение вашего устройства?
Вот наши советы по защите от вредоносных программ.
- Не переходите по мошенническим и фишинговым ссылкам. Остерегайтесь странных или непроверенных ссылок в электронных письмах, текстовых сообщениях и сообщениях в социальных сетях, даже если они кажутся исходящими от кого-то, кого вы знаете. Проверьте правильность написания домена, поскольку мошенники часто используют похожие адреса, такие как «paypa1.com» или «amazon-support.net». Если вы не уверены, вставьте ссылку в бесплатную программу Malwarebytes Scam Link Check, чтобы проверить ее безопасность, прежде чем переходить по ней. Узнайте больше о том, как проверить безопасность ссылки .
- Используйте надежные пароли с многофакторной аутентификацией.
- Избегайте кликов по всплывающим рекламным окнам во время просмотра веб-страниц. Используйте расширение Malwarebytes Browser Guard для их блокировки.
- Избегайте открытия вложений в электронных письмах от неизвестных отправителей.
- Не скачивайте программы с ненадежных сайтов или сетей для обмена файлами.
- Используйте только официальные магазины приложений: Google Play. Android а также App Store от Apple на iPhone и Mac (и не делайте джейлбрейк своего телефона). Windows Пользователям следует проверять рейтинги и отзывы перед установкой любого программного обеспечения.
- Убедитесь, что ваша операционная система, браузеры и плагины обновлены и имеют соответствующие исправления.
- Удалите все программы, которыми вы больше не пользуетесь.
- Регулярно создавайте резервные копии своих данных. Если ваши файлы будут повреждены, зашифрованы или станут недоступны по какой-либо другой причине, вы будете защищены.
- Download и установите надежное программное обеспечение для кибербезопасности (например, более интеллектуальный антивирус!), которое активно сканирует устройство и блокирует угрозы до того, как они попадут на него.
Вредоносное ПО на Mac , Android и iPhone
Распространённое мнение иногда гласит, что компьютеры Mac и iPad невосприимчивы к вирусам (и не нуждаются в антивирусе ). В большинстве случаев это правда, но компьютеры Mac не застрахованы от киберугроз. Мобильные устройства также являются привлекательной целью для киберпреступников. В конце концов, смартфоны — это сложные, многофункциональные портативные компьютеры.
Защитите свой Mac с помощью Malwarebytes Premium : антивирус и защита от вредоносных программ Mac .
Android и признаки заражения iPhone вредоносным ПО
Признаки заражения мобильных устройств схожи. Если вы заметили что-либо из перечисленного, скорее всего, ваш телефон заражен:
- Внезапное появление всплывающих окон с назойливой рекламой. Если они появляются из ниоткуда и ведут вас на сомнительные сайты, вы, вероятно, установили что-то, что скрывает в себе adware.
- Загадочное увеличение расхода данных. Вредоносное ПО поглощает ваш интернет-пакет, отображая рекламу и отсылая украденную информацию с вашего телефона.
- Ложные списания на вашем счете. Это происходит, когда вредоносная программа совершает звонки и отправляет сообщения на платные номера.
- Быстрый разряд батареи. Вредоносное ПО нагружает ресурсы вашего устройства, разряжая батарею быстрее обычного.
- Ваши контакты получают странные электронные письма и сообщения с вашего телефона. Мобильное вредоносное ПО часто распространяется с одного устройства на другое с помощью электронных писем и текстов, содержащих вредоносные ссылки.
- Как правило, перегрев телефона означает, что процессор сильно нагружен ресурсоемкими операциями.
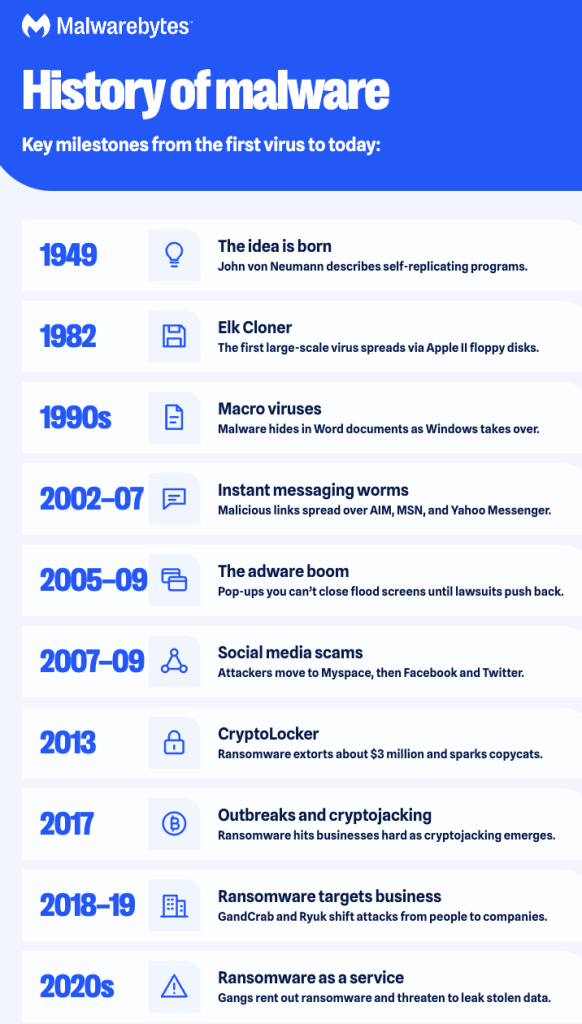
История вредоносного ПО
Вредоносное программное обеспечение прошло путь от теоретической идеи в 1940-х годах до криминальной индустрии, ориентированной на получение прибыли. Вот ключевые этапы этого пути.
1949 год: Математик Джон фон Нейман читает лекцию о «самовоспроизводящихся автоматах» — теории, лежащей в основе компьютерных вирусов.
1982 год: Вирус Elk Cloner заражает системы Apple II через дискеты, став первым крупномасштабным источником распространения компьютерного вируса.
1990-е годы: Как Windows Поскольку Microsoft Word становится самой популярной в мире операционной системой, злоумышленники создают макровирусы, которые скрываются в документах Microsoft Word.
2002–2007: Вирусные черви, распространяющие вредоносные программы в мессенджерах AIM, MSN Messenger и Yahoo Messenger, рассылали вредоносные ссылки всем контактам жертвы.
2005–2009 годы: Рекламное ПО заполоняет экраны всплывающими окнами, которые невозможно закрыть, пока судебные иски не приводят к банкротству многих компаний, занимающихся разработкой рекламного ПО. Сегодняшние мошеннические схемы в сфере технической поддержки по-прежнему используют те же уловки.
2007–2009: Мошенники переходят в социальные сети, сначала на Myspace, затем на Myspace. Facebook и Twitter для распространения фишинговых ссылок и вредоносных приложений.
2013 год: Программа-вымогатель CryptoLocker вымогает у жертв около 3 миллионов долларов и вдохновляет бесконечный поток подражателей.
2017 год: Масштабные вспышки программ-вымогателей затронули предприятия всех видов, а криптоджекинг получил распространение, когда преступники тайно использовали устройства жертв для майнинга криптовалюты.
2018–2019 годы: Банды, занимающиеся вымогательством с помощью программ-вымогателей, такие как GandCrab и Ryuk, переключают свое внимание с отдельных лиц на предприятия.
2020-е годы: Программы-вымогатели становятся услугой, которую сдают в аренду преступные группировки, а злоумышленники крадут данные, а затем шифруют их, чтобы угрожать утечкой.