Wenn es jemals einen Zeitpunkt gab, an dem den Nutzern bewusst wurde, wie lückenhaft die von ihnen verwendete Software ist, dann ist es jetzt. Im vergangenen Monat hat Microsoft sein bisher umfangreichstes „Patch Tuesday“-Update veröffentlicht. Und gestern, am letzten Tag des Juni, hat Google ein Update veröffentlicht, das sage und schreibe 382 Sicherheitskorrekturen enthielt.
Der stabile Kanal wurde auf 150.0.7871.46/.47 aktualisiert für Windows Und Mac Die Linux-Versionen lauten 150.0.7871.46 und Android 150.0.7871.63 . Das Update wird in den kommenden Tagen und Wochen ausgerollt.
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download startet automatisch. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
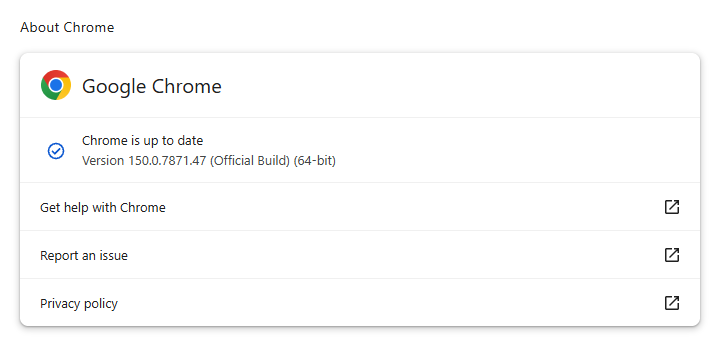
Eine Erklärung des Versionsnummerierungssystems und eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden zum Aktualisieren Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Unter den 382 Sicherheitskorrekturen befinden sich 358, die von Google selbst entdeckt wurden; 15 davon werden als „kritisch“ eingestuft. Google stuft sie als „kritisch“ ein, da sie es einem Angreifer ermöglichen könnten, beliebigen Code außerhalb der Sandbox des Browsers auszuführen – dies entspricht der höchsten Stufe auf der Bewertungsskala des Unternehmens. Es ist daher beruhigend, dass Google diese Schwachstellen entdeckt hat, bevor es jemand anderes tat. Denn offenbar glauben nicht alle Bug-Jäger an eine verantwortungsvolle Offenlegung.
Google nutzt interne Tools zur Code-Überprüfung sowie Fuzzing-Techniken, um diese Schwachstellen aufzuspüren. Dabei ist es wahrscheinlich auch von Vorteil, dass das Unternehmen auf der Liste der Firmen steht, die fortschrittliche KI-Plattformen einsetzen dürfen, um diese Schwachstellen zu finden.
Eine als „hoch“ eingestufte Sicherheitslücke sticht besonders hervor. Es handelt sich um eine Schwachstelle, die unter der Kennung CVE-2026-13789 erfasst ist. Die offizielle Beschreibung lautet:
„Nachdem die Nutzung in der GPU in Google kostenlos war, wird sie hier nicht mehr benötigt.“ Chrome Vor Version 150.0.7871.47 konnte ein entfernter Angreifer, der den Renderer-Prozess kompromittiert hatte, möglicherweise über eine speziell präparierte HTML-Seite aus der Sandbox ausbrechen.“
Sicherheitslücken, die es einem Angreifer ermöglichen, aus der Sandbox zu entkommen – was bedeutet, dass sie Auswirkungen auf das gesamte Gerät haben können –, sind wertvoll, wenn man sie mit anderen verketten kann. Die Browser-Sandbox ist eine eingeschränkte, abgeschottete Umgebung, die böswillige Aktivitäten innerhalb des Browsers eindämmen soll, anstatt dass sie sich direkt auf den gesamten Computer auswirken. Ein Ausbruch aus der Sandbox ist daher gefährlich, da er Angreifern dabei helfen kann, von „im Browser ist etwas Schlimmes passiert“ zu „etwas Schlimmes kann das gesamte System beeinträchtigen“ überzugehen.
„Use-after-free“ ist eine Kategorie von Sicherheitslücken, die durch die fehlerhafte Verwendung von dynamischem Speicher während der Ausführung eines Programms verursacht wird. Wenn ein Programm nach der Freigabe eines Speicherbereichs den Zeiger auf diesen Speicherbereich nicht löscht, kann ein Angreifer diesen Fehler ausnutzen, um einen Absturz des Programms herbeizuführen oder es dazu zu bringen, Code auszuführen, den es nicht ausführen sollte.
In Chrom/ Chrome Bei der Architektur bezeichnet der Begriff GPU üblicherweise den dedizierten GPU-Prozess, der hardwarebeschleunigtes Rendering, Compositing, WebGL, Videodekodierung und verwandte Grafikoperationen übernimmt.
Über eine speziell gestaltete HTML-Seite bedeutet, dass das Gerät des Opfers über eine bösartige Website, eine HTML-E-Mail oder ein eingebettetes HTML-Dokument ausgenutzt werden könnte.
Also noch einmal: Führt das Update so bald wie möglich durch. Nutzer anderer Chromium-Browser sollten nach dem nächsten Update Ausschau halten.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →