Erst vor einem Monat brach der „Patch Tuesday“ im Juni 2026 mit 206 CVEs und drei Zero-Day-Schwachstellen den bisherigen Rekord von Microsoft. Im Juli hat sich diese Zahl nun verdreifacht, was deutlich macht, dass die Ära der „kleinen“ Patch Tuesdays möglicherweise vorbei ist, da die KI-gestützte Erkennung von Sicherheitslücken immer mehr an Bedeutung gewinnt.
Das Update umfasst 59 kritische Sicherheitslücken sowie drei öffentlich bekannt gewordene Zero-Day-Schwachstellen. Microsoft stuft diese als Zero-Day-Schwachstellen ein, da Informationen über die Sicherheitslücken öffentlich bekannt wurden, bevor Patches verfügbar waren. Zwei davon werden bekanntermaßen aktiv von Angreifern ausgenutzt.
So installieren Sie Patches und überprüfen, ob Sie geschützt sind
Diese Updates beheben Sicherheitsprobleme und schützen Ihr System. Windows PC geschützt. So stellen Sie sicher, dass Ihr System auf dem neuesten Stand ist:
1. Einstellungen öffnen
- Klicken Sie auf die Schaltfläche„Start“und öffnen Sie anschließend die Einstellungen.
2. Gehen Sie zu Windows Update.
- Select Windows Update (normalerweise unten im Menü auf der linken Seite).
3.Auf Updates prüfen
- Klicken Sie auf „Nach Updates suchen“ . Windows wird nach den neuesten Sicherheitsupdates suchen.
- Wenn Sie Erhalten Sie die neuesten Updates, sobald sie verfügbar sind unter Weitere Optionen, werden Sie möglicherweise aufgefordert, den Computer sofort neu zu starten. Starten Sie in diesem Fall Ihren Computer neu, um das Update abzuschließen. Andernfalls fahren Sie mit dem nächsten Schritt fort.
4. Download und installieren
- Falls Updates verfügbar sind, wird der Download automatisch gestartet. Sobald sie bereit sind, klicken Sie auf„Installieren“oder„Jetzt neu starten“, falls Sie dazu aufgefordert werden. Möglicherweise muss Ihr Computer neu gestartet werden, um das Update abzuschließen.
5. Prüfen Sie, ob Sie auf dem neuesten Stand sind
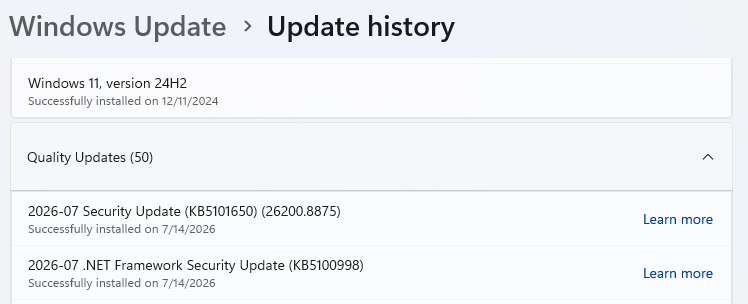
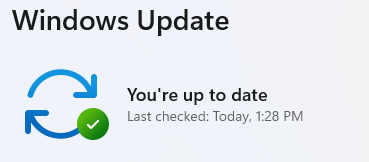
- Nach dem Neustart rufen Sie Windows Update erneut auf und prüfen Sie, ob Ihr System auf dem neuesten Stand ist. Wenn dort „Ihre Installation ist aktuell“ angezeigt wird, ist alles in Ordnung.
Technische Einzelheiten
Schauen wir uns die drei Zero-Day-Schwachstellen einmal an.
Zunächst einmal ein Windows Sicherheitslücke in BitLocker, die unter CVE-2026-50661 geführt wird und die Umgehung der Sicherheitsfunktion ermöglicht. Es ist nicht bekannt, dass sie aktiv ausgenutzt wird. Microsoft beschreibt sie wie folgt:
„Versagen des Schutzmechanismus in Windows BitLocker ermöglicht es einem nicht autorisierten Angreifer, eine Sicherheitsfunktion durch einen physischen Angriff zu umgehen.“
Mit anderen Worten: Selbst wenn Sie Ihren Computer mit BitLocker verschlüsselt haben, könnte ein Angreifer diese Sicherheitslücke ausnutzen, um auf Ihre Daten zuzugreifen, sofern er physischen Zugriff auf Ihren Computer hat.
Als Nächstes folgt die aktiv ausgenutzte Schwachstelle CVE-2026-56155, eine Sicherheitslücke im Active Directory Federation Services (ADFS), die eine Rechteausweitung (EoP) ermöglicht. ADFS ist eine Microsoft-Softwarekomponente, die Single Sign-On (SSO) und föderierten Zugriff ermöglicht. Sie fungiert als Vertrauensvermittler zwischen dem Active Directory einer Organisation und Anwendungen. Ein Angreifer, der diese Sicherheitslücke erfolgreich ausnutzt, könnte Administratorrechte erlangen. Berichten zufolge hat Microsoft die Sicherheitslücke bei der Untersuchung aktiver Angriffe entdeckt.
Zu guter Letzt ist da noch CVE-2026-56164, eine Sicherheitslücke in Microsoft SharePoint Server, die eine Ausweitung von Berechtigungen ermöglicht. SharePoint Server ist die lokale Version der webbasierten Plattform von Microsoft für Zusammenarbeit und Dokumentenmanagement. Eine fehlende Authentifizierungsprüfung in Microsoft Office SharePoint könnte es einem Angreifer ermöglichen, über ein Netzwerk Berechtigungen zu erweitern.
Beide aktiv ausgenutzten Sicherheitslücken wurden in den Katalog „Known Exploited Vulnerabilities“ (KEV) der Cybersecurity and Infrastructure Security Agency (CISA) aufgenommen, der Fristen für die Installation von Patches für die Behörden der zivilen Exekutive der Bundesregierung (FCEB) festlegt. Die CISA hat außerdem Organisationen, die SharePoint Server einsetzen, dazu aufgefordert, nach den jüngsten Angriffen Maßnahmen zur Absicherung ihrer Systeme zu ergreifen.

„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →