Wahrscheinlich sehen Sie die Sicherheit Ihres Smartphones genauso wie die Ihrer Haustür: Solange Sie Apps aus dem Play Store herunterladen, sind Sie auf der sicheren Seite. Und im Großen und Ganzen stimmt das auch. Google prüft Apps, bevor sie veröffentlicht werden.
Manche Apps gelangen jedoch auf Ihr Smartphone, ohne jemals den Play Store zu durchlaufen.
Nehmen wir Albiriox, einen Banking-Trojaner-as-a-Service, der Ende letzten Jahres entdeckt wurde. Es handelt sich um einen Android Ein Remote-Access-Trojaner (RAT), der für Betrug auf dem Gerät des Opfers entwickelt wurde. Anstatt lediglich Benutzernamen und Passwörter zu stehlen, führt er betrügerische Transaktionen direkt auf dem Smartphone des Opfers durch. Forscher fanden heraus, dass er sich über Apps mit generischen Namen wie „Utility“, „Sicherheit“, „Händler“ oder „Investition“ verbreitet, deren Installation aus dem Play Store die Opfer nicht nachvollziehen konnten. Stattdessen wurden die Apps per Sideloading installiert, über Links in SMS heruntergeladen oder von Websites außerhalb des Google-Prüfprozesses bezogen.
Genau solche Bedrohungen soll Malwarebytes für Android erkennen. Hier ein Überblick über die verschiedenen Schutzebenen, die im Hintergrund aktiv sind.
Ich möchte mich bedanken Malwarebytes Egor Tashchilin, Leiter der Softwareentwicklung, für die Bereitstellung seines technischen Fachwissens, das zur Erstellung dieses Artikels beigetragen hat.
Das aufspüren, was nie über den Play Store gelaufen ist
Apps, die außerhalb des Play Stores installiert werden, durchlaufen niemals den Überprüfungsprozess von Google. Das bedeutet, dass sie auf Ihr Gerät gelangen können, ohne die Sicherheitsprüfungen zu durchlaufen, denen Apps aus dem Play Store unterzogen werden.
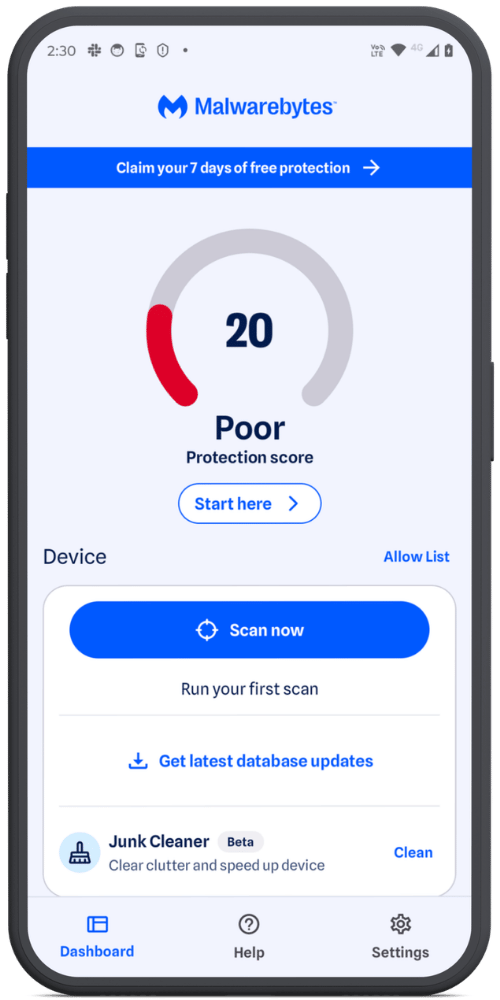
Anstatt sich darauf zu verlassen, woher eine App stammt, Malwarebytes scannt Ihr Gerät selbst und sucht nach potenziell unerwünschten Programmen (PUPs) und anderen schädlichen Dateien, unabhängig davon, ob diese per Sideloading installiert, mit anderer Software gebündelt oder über einen Browser heruntergeladen wurden.
Sogar Play Store Apps können unangenehm werden
Nicht jede Bedrohung ist von vornherein böswillig.
In einem viel beachteten Fall wurde eine Barcode-Scanner-App mit rund 10 Millionen Installationen im Play Store mit Schadcode versehen, der in früheren Versionen nicht vorhanden war. Das Update nutzte umfangreiche Verschleierungstechniken, um einer Erkennung zu entgehen, und war mit demselben digitalen Zertifikat signiert wie frühere, unverseuchte Versionen, sodass es vollkommen legitim wirkte. Nach der Installation führte es dazu, dass sich Browser von selbst öffneten und Nutzer auf unerwünschte Websites umgeleitet wurden.
Ein ähnliches Muster hat sich auch bei anderen Vorfällen im Play Store gezeigt, die Forscher untersucht haben. Apps werden erst lange nach der Installation mit Schadcode aktualisiert, um einer Entdeckung zu entgehen und keinen Verdacht zu erregen.
Genau aus diesem Grund achtet der Echtzeitschutz (RTP) nicht nur auf Neuinstallationen, sondern reagiert auch auf bisher noch nicht gescannte Versionen von Apps, die Sie bereits auf Ihrem Gerät haben. Der Echtzeitschutz überwacht neu installierte Apps sowie alle neuen oder geänderten Dateien auf Ihrem Gerät. Wenn eine vorhandene App eine Version erhält, die er zuvor noch nicht gesehen hat, behandelt der Echtzeitschutz diese als neu und scannt sie, anstatt davon auszugehen, dass „bereits installiert“ gleichbedeutend mit „immer noch sicher“ ist.
Ein Blick in die Archive, ohne sie zu berühren
Malware ist auch nicht immer offen sichtbar. Cyberkriminelle verstecken schädliche Dateien oft in ZIP-Dateien und anderen Archiven, in der Hoffnung, dass ein Sicherheitsscanner nicht die Mühe macht, deren Inhalt zu überprüfen.
Bei uns ist das so.
Es entpackt den Inhalt des Archivs, um zu überprüfen, was darin enthalten ist, ohne die Originaldatei zu verändern oder zu manipulieren. Das Archiv wird ausschließlich gelesen – wir schreiben niemals etwas zurück in das Archiv. Wenn etwas genauer untersucht werden muss, wie beispielsweise ein verschachteltes Archiv oder der kompilierte .dex-Code einer APK-Datei, wird es in einen temporären, isolierten Speicherort extrahiert und sofort nach Abschluss des Scans gelöscht, sodass es niemals auf Ihrem Gerät verbleibt.
Archive werden nicht alle auf dieselbe Weise behandelt. ZIP-Dateien werden Eintrag für Eintrag überprüft, während APKs einer eingehenderen Analyse des darin enthaltenen kompilierten Codes unterzogen werden. Auch verschachtelte Archive werden unabhängig voneinander gescannt, sodass sich Malware nicht einfach eine Ebene tiefer verstecken kann.
Gründliches Scannen, ohne den Akku zu belasten
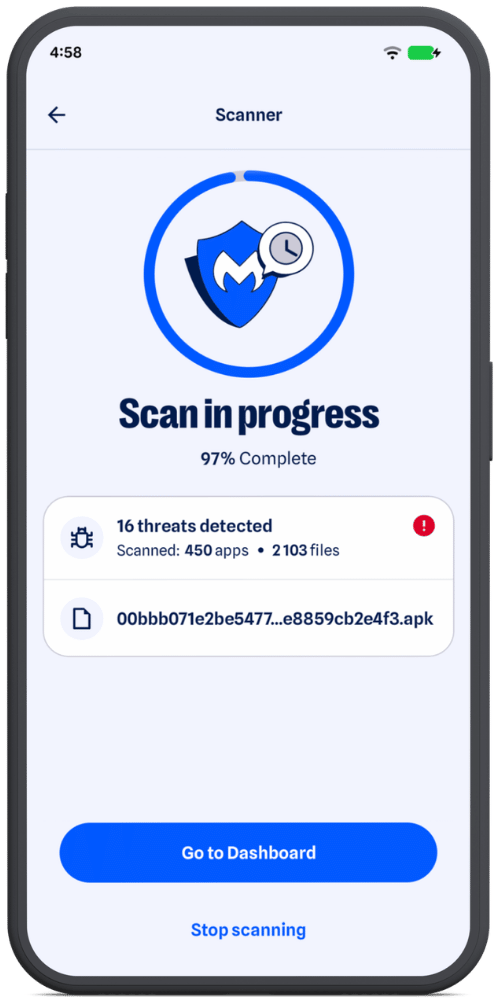
Eine App wirklich gründlich zu analysieren – ihren Code, ihr Verhalten und ihre Struktur – erfordert Rechenleistung. Wenn dies unachtsam geschieht, kann es Ihr Smartphone verlangsamen und den Akku stark belasten.
Malwarebytes ist so konzipiert, dass genau das vermieden wird.
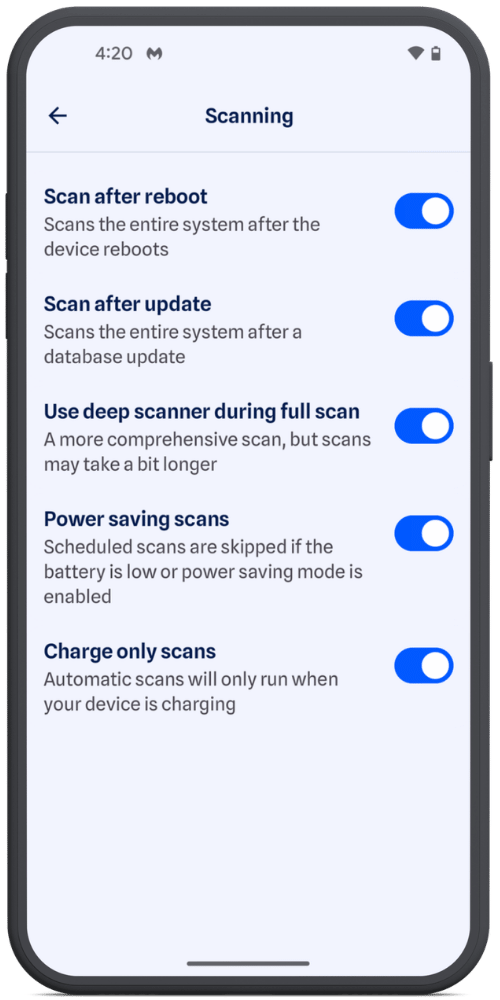
Automatische Hintergrundscans, wie beispielsweise geplante Scans, Scans nach einem App-Update oder nach einem Neustart, überprüfen vor dem Start den Akkustatus. Je nach Ihren Einstellungen können sie warten, bis Ihr Smartphone aufgeladen wird oder über ausreichend Akkuleistung verfügt. Manuelle Scans werden immer sofort ausgeführt.
Wenn ein Scan startet, Malwarebytes Die Arbeitslast wird automatisch an die verfügbare Rechenleistung Ihres Geräts angepasst, sodass leistungsfähigere Geräte Aufgaben parallel bearbeiten können, ohne leistungsschwächere Geräte zu überlasten.
Eine Bedrohungsdatenbank, die ständig auf dem neuesten Stand ist
In der zweiten Jahreshälfte 2025 kam es zu einem sprunghaften Anstieg von Adware für Mobilgeräte, während neuere Banking-Malware-Familien immer ausgefeilter wurden. Einige prüfen sogar, ob sie auf einem echten Smartphone oder in einer Sicherheitstestumgebung ausgeführt werden, bevor sie böswilliges Verhalten zeigen.
Ein Scanner ist nur so gut wie sein Wissen darüber, wonach er suchen muss. Deshalb aktualisieren wir unsere Erkennungsdatenbank kontinuierlich mit neu identifizierten und verifizierten Bedrohungen, anstatt uns auf ein statisches, veraltetes Bild der Bedrohungslandschaft zu verlassen.
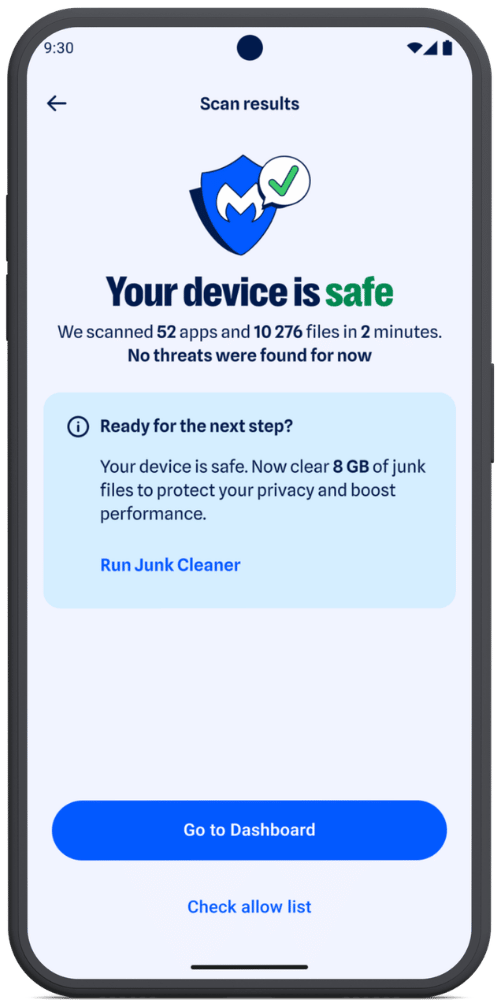
Mehr als 10 Scanner, die zusammenarbeiten
Unter der Motorhaube Malwarebytes für Android Es handelt sich nicht um eine einzelne Scan-Engine. Es sind mehr als 10 spezialisierte Scanner, die jeweils darauf ausgelegt sind, unterschiedliche Arten und Schweregrade von Bedrohungen zu erkennen.
Das liegt daran, dass moderne Android Schadsoftware verwendet selten nur eine einzige Technik. Ein Banking-Trojaner kann beispielsweise den Missbrauch von Barrierefreiheitsdiensten mit gefälschten Anmeldebildschirmen kombinieren, die über legitime Banking- oder Kryptowährungs-Apps gelegt werden.
Einige Scanner suchen nach bekannten Anzeichen für böswillige Aktivitäten, während andere die Struktur, die Herkunft und das Verhalten einer App untersuchen. Zusätzliche Schutzebenen kombinieren mehrere Signale und nutzen heuristische Analysen, um komplexere oder bisher unbekannte Bedrohungen zu erkennen.
Durch die Kombination mehrerer Erkennungsmethoden ist es wahrscheinlicher, dass eine Technik, die an einem Scanner vorbeikommt, von einem anderen erkannt wird.
Und wir hören damit nicht auf. Unsere Forscher überwachen kontinuierlich, wie Android Bedrohungen entwickeln sich ständig weiter und erfordern regelmäßig neue Erkennungs- und Schutzmechanismen. Da Angreifer neue Techniken entwickeln und neue Verstecke finden, passen wir uns permanent an, um ihnen immer einen Schritt voraus zu sein.
Betrüger wissen mehr über dich, als du denkst.
Malwarebytes Mobile Security Schützt Sie vor Phishing , betrügerischen SMS, schädlichen Websites und mehr. Mit integriertem, KI-gestütztem Betrugsschutz in Echtzeit.