Ein E-Mail-Anhang führt zur Installation einer Schadsoftware. Chrome Erweiterung. Forscher sagen, es sei Teil einer Windows Hintertür wird über eine Phishing-E-Mail eingeschleust. Die Schadsoftware nutzt folgende Funktionen aus: Chrome Native Messaging verlagert die Kontrolle vom Browser auf das Hostsystem. Der bemerkenswerteste Trick ist nicht der Phishing-Köder selbst, sondern die Art und Weise, wie er legitime Browser- und Windows Funktionen zum Ausführen von PowerShell und zum Sammeln von Daten innerhalb der vorgegebenen Arbeitsabläufe.
Der Angriff beginnt mit einem E-Mail-Anhang, der als PDF getarnt ist. Die Datei trägt die irreführende Dateiendung .pfd.js Es sieht aus wie ein PDF-Dokument, ist aber in Wirklichkeit eine verschleierte JavaScript-Datei, die zusätzliche Dateien im temporären Ordner ablegt und den weiteren Verlauf der Infektionskette in Gang setzt.
Als Teil dieser Kette bereitet ein PowerShell-Skript Folgendes vor: Chrome Erweiterung und Änderungen Chrome Die Richtlinieneinstellungen werden so verändert, dass die Erweiterung installiert werden kann. Die Schadsoftware lässt die Installation wie eine vom Administrator gesteuerte Bereitstellung und nicht wie eine normale Erweiterungsinstallation erscheinen.
Sobald die Erweiterung aktiviert ist, erfassen sie und ihre native Begleitanwendung Browser-Cookies, geöffnete Tabs, URLs, Spracheinstellungen und Fingerabdruckdaten. Die Betreiber nutzen die Konfiguration zudem als Fernsteuerungskanal, über den sie Befehle senden, mit denen PowerShell gestartet und der Inhalt des C: Antrieb.
Mit den gestohlenen authentifizierten Sitzungs-Cookies können die Angreifer aktive Browsersitzungen kapern, anstatt nur Passwörter zu stehlen. Dies ist für sie von größerem Nutzen, da sie so auf Konten zugreifen können, bei denen im Browser des Opfers bereits eine Anmeldung besteht, und dabei die Multi-Faktor-Authentifizierung (MFA) umgehen können.
Der interessanteste Aspekt des Angriffs ist sein Missbrauch von Chrome Native Messaging als Brücke zwischen der Browser-Sandbox und dem Betriebssystem. Chrome Die Erweiterung ermöglicht es Erweiterungen, mit einem registrierten nativen Host zu kommunizieren. Angreifer nutzten diese legitime Funktion aus, um die Erweiterung zu einem Controller für die lokale Codeausführung zu machen. Die Erweiterung startet PowerShell nicht direkt. Stattdessen sendet sie Nachrichten an den nativen Host, der daraufhin PowerShell auf dem Hostsystem startet oder mit ihr interagiert.
Wie man sicher bleibt
Die erste Schutzmaßnahme gegen Angriffe dieser Art besteht darin, E-Mail-Anhänge nicht zu öffnen, es sei denn, Sie können den Absender überprüfen. Außerdem:
- Überprüfen Sie stets die tatsächliche Dateiendung, anstatt sich auf den angezeigten Dateinamen zu verlassen.
- Verwenden Sie eine aktuelle Anti-Malware-Lösung mit Echtzeit-Schutz, um böswillige Aktivitäten zu erkennen und zu blockieren.
- Überprüfen Sie die installierte Version. Chrome Entfernen Sie alle Erweiterungen, die Sie nicht kennen oder nicht mehr verwenden.
- Um ganz auf Nummer sicher zu gehen, melden Sie sich von wichtigen Konten ab, wenn Sie fertig sind. Dadurch wird Ihre Sitzung ungültig, sodass selbst jemand, der Ihr Sitzungs-Cookie gestohlen hat, damit keinen Zugriff auf Ihr Konto erlangen kann.
- Überprüfen Sie regelmäßig den Anmeldeverlauf wichtiger Konten. Bei vielen Online-Diensten können Sie einsehen, welche Geräte sich wann und von wo aus angemeldet haben.
IOCs
Anhang:
Fattura-2819889242.pfd.js (angezeigt als Fattura-26189991026.pdf)
Schädliche Dateien:
client_124578.exe
d3d11.dll
Chrome Verlängerung:
Name: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Domäne:
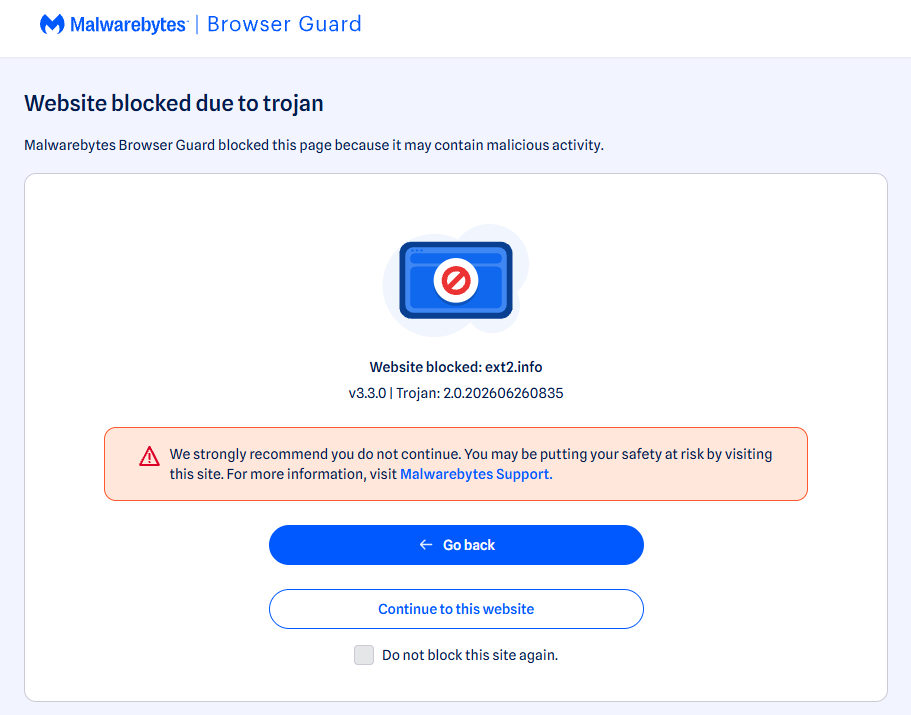
ext2[.]info
Dies wird durch Malwarebytes Browser Guard blockiert, unserer kostenlosen Browsererweiterung, die Werbung, Tracker, Malware und mehr blockiert.
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .