Revolut hat eingeräumt , sensible Kundendaten an Unbefugte weitergegeben zu haben. Laut TechCrunch hatte das Unternehmen betrügerische Informationsanfragen von einer E-Mail-Adresse akzeptiert, die zu einer legitimen Regierungsbehörde gehörte.
Revolut ist eine in London ansässige Bank- und Finanzplattform mit weltweit mehr als 80 Millionen Kunden, so das Unternehmen .
Revolut bezeichnet dies als externen Identitätsdiebstahl und nicht als Eindringen in seine Systeme. Kundengelder seien nicht betroffen. Revolut hat weder die zuständige Regierungsbehörde noch deren E-Mail-Domain offengelegt.
Der Angreifer hat offenbar das Vertrauen in eine echte Regierungs-E-Mail-Domain missbraucht, um gefälschte Anfragen nach Kundendaten zu stellen. Revolut hat die Aktivitäten erkannt, die Absenderadresse gesperrt und nach eigenen Angaben die zuständige Behörde, Strafverfolgungsbehörden, Datenschutzbehörden und Finanzaufsichtsbehörden benachrichtigt.
„Nach Entdeckung haben wir die Adresse umgehend gesperrt und die zuständige Regierungsbehörde sowie Strafverfolgungsbehörden, Datenschutz- und Finanzaufsichtsbehörden alarmiert.“
Durch diesen Social-Engineering- Angriff, anstatt sich Zugang zu den Systemen von Revolut zu verschaffen, erlangten die Kriminellen die folgenden Arten von Informationen über die Kunden:
- Identity und Kontaktinformationen wie Geburtsdatum, Postanschrift, E-Mail-Adresse und Telefonnummer.
- Kopien von Ausweisdokumenten wie Reisepässen und Führerscheinen.
- Verifizierungs-Selfies.
- Kontoauszüge und Transaktionshistorie.
Revolut gab lediglich an, dass eine „begrenzte“ oder „sehr begrenzte“ Anzahl von Kunden betroffen sei und dass man diese direkt kontaktiert habe.
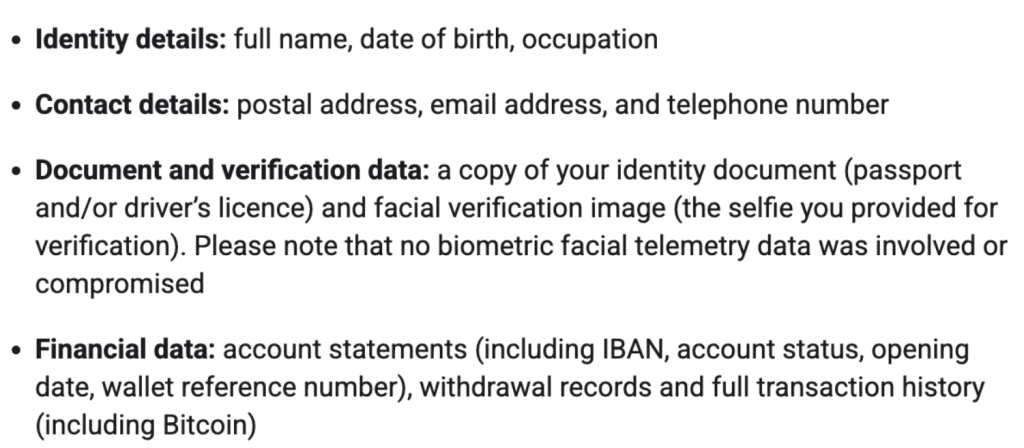
Diese Kunden haben eine E-Mail erhalten oder werden eine erhalten, in der angegeben ist, welche ihrer personenbezogenen Daten offengelegt wurden:
Wie man sicher bleibt
Die wahrscheinlichen Auswirkungen auf Verbraucher werden eher in Form von Betrugsversuchen in zweiter Phase als in Form unmittelbarer unautorisierter Überweisungen bestehen. Hier sind einige Richtlinien, die Ihnen helfen, Ihr Geld zu schützen:
Behandeln Sie jede unerwartete Kontaktaufnahme im Zusammenhang mit Revolut als verdächtig, insbesondere Anrufe, E-Mails, WhatsApp-Nachrichten oder SMS, in denen behauptet wird, Sie müssten ein Konto „sichern“, eine Überweisung rückgängig machen oder Dokumente ersetzen. Verwenden Sie keine Links oder Telefonnummern aus der Nachricht. Revolut rät, den Kontakt zu mutmaßlichen Betrügern abzubrechen und das Unternehmen über die offiziellen Kanäle zu kontaktieren.
Ausweisdaten und andere offengelegte Informationen können für Identitätsdiebstahl missbraucht werden. Überprüfen Sie Ihre Konten und Kreditberichte regelmäßig auf unbekannte Kontoeröffnungen oder Kreditanträge und erwägen Sie, eine Betrugswarnung einzurichten oder, falls in Ihrem Land verfügbar, eine Kreditüberwachung zu nutzen.
Wenn Sie eine Benachrichtigungs-E-Mail erhalten haben, überprüfen Sie Ihre Kontostände, Karten, Zahlungsempfänger, kürzlich getätigten Überweisungen, Kontoauszüge und verknüpften Geräte. Melden Sie verdächtige Aktivitäten umgehend über den sicheren In-App-Chat von Revolut.
Wenn Sie von einem Datenleck betroffen waren, lesen Sie unseren Blog „Von einem Datenleck betroffen? Hier finden Sie weitere Empfehlungen“.
Profi-Tipp: Nutzen Sie Malwarebytes Scam Guard, um verdächtige Nachrichten zu analysieren. Das Programm hilft Ihnen festzustellen, ob es sich um Betrugsversuche handelt, und gibt Ihnen Empfehlungen für das weitere Vorgehen.
Seien wir ehrlich: Ein Inkognito-Fenster hat seine Grenzen.
Datenlecks, Handel im Dark Web, Kreditbetrug. Malwarebytes Identity Theft überwacht all das, benachrichtigt Sie umgehend und beinhaltet eine Versicherung gegen Identitätsdiebstahl.