Die Bedrohungsforscher von Socket entdeckten drei bösartige Firefox-Erweiterungen, die sich als die Krypto-Wallets Phantom, Jupiter und Bitget ausgaben.
Nach der Installation stahlen die bösartigen Erweiterungen Wiederherstellungsphrasen und private Schlüssel, wodurch der Angreifer die volle Kontrolle über eine Wallet erlangen konnte.
Eine Krypto-Wallet ist eine App, Browsererweiterung oder ein physisches Gerät, mit dem Sie Kryptowährungen wie Bitcoin verwalten können. Entgegen ihrem Namen speichert sie Ihre Coins nicht direkt. Diese werden in einer Blockchain , einem gemeinsamen digitalen Transaktionsregister, gespeichert. Die Wallet verwaltet stattdessen die geheimen digitalen Schlüssel, mit denen Sie auf Ihre Coins zugreifen und sie ausgeben können.
Wenn Sie eine Wallet erstellen, erhalten Sie möglicherweise eine Wiederherstellungsphrase: eine Liste von Wörtern, mit der Sie wieder Zugriff erhalten. Notieren Sie sich diese und bewahren Sie sie offline auf. Sie ist eine Sicherungskopie Ihrer Schlüssel und nicht nur ein gewöhnliches Passwort. Jeder, der sie in die Hände bekommt, kann die Kontrolle über Ihre Guthaben erlangen. Deshalb versuchen gefälschte Wallet-Erweiterungen, sie zu stehlen.
Cyberkriminelle haben drei gefälschte Wallet-Erweiterungen im Firefox-Add-ons-Bereich gelistet, die sich als Phantom, Jupiter und Bitget ausgeben. Die echten Wallets bieten Erweiterungen für andere Browser an: Jupiter listet Chrome , mutig und Edge Die Bitget-Erweiterung ist für Chrome Phantom gibt außerdem an, dass seine Firefox-Erweiterung nicht mehr unterstützt wird .
Die schädlichen Erweiterungen suchten nach Wiederherstellungsphrasen mit 12, 15, 18 und 24 Wörtern sowie nach privaten Schlüsseln für Ethereum und Solana. Sie konnten Eingabefelder auslesen, eingefügten Text erkennen und Bildschirme scannen, die Wiederherstellungsphrasen anzeigten.
Eine Wiederherstellungsphrase oder ein privater Schlüssel ist ein Inhabergeheimnis: Wer ihn besitzt, kontrolliert die Wallet und kann über die darin enthaltenen Vermögenswerte verfügen. Das Backend der Phantom-Variante protokollierte die erfassten Geheimnisse, sendete sie an einen Telegram- Bot und überwies die Gelder automatisch an fest codierte Auszahlungsadressen. Diese Adressen umfassten Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana und Bitcoin. Die Phantom-Variante konnte eine Phrase sowohl während der Eingabe beim Import als auch auf dem Anzeigebildschirm lesen.
Wie man sicher bleibt
Socket gibt an, dass alle drei Einträge zum Zeitpunkt der Analyse in den Firefox-Add-ons aktiv waren und inzwischen entfernt wurden. Sollten Sie jedoch eine dieser Erweiterungen in Ihrem Firefox-Browser finden, beachten Sie Folgendes:
- Entfernen Sie die Erweiterung. Klicken Sie dazu auf das Dreipunkt-Menü daneben und wählen Sie „Entfernen“ .
- Falls Sie jemals eine Phrase oder einen Schlüssel eingegeben haben, erstellen Sie umgehend eine neue Wallet auf einem sauberen Gerät und übertragen Sie Ihre Vermögenswerte . Behandeln Sie die alte Wallet als kompromittiert.
- Installieren Sie Wallets zukünftig nur noch über den Link auf der offiziellen Website des Anbieters und nicht mehr über die Suchergebnisse im App Store.
- Der gefälschte Phantom-Eintrag verlangte Zugriff auf Daten aller Webseiten und enthielt keine Datenschutzerklärung. Dies sind Warnsignale, auf die Sie achten sollten.
- Verwenden Sie eine aktuelle Echtzeit -Antimalware-Lösung , die schädliche Websites blockiert.
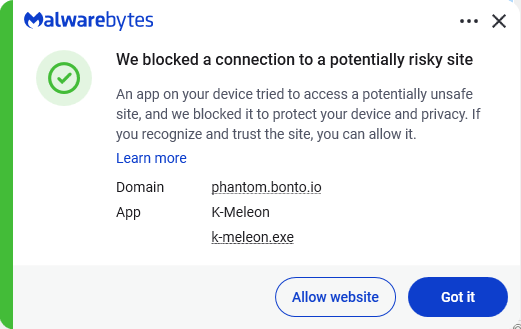
Geben Sie Ihre Wiederherstellungsphrase niemals auf einer Webseite ein. Geben Sie sie ausschließlich in der offiziellen Wallet-App bei der Wiederherstellung ein. Der Wallet-Support wird Sie niemals danach fragen.
IOCs
Die schädlichen Erweiterungen:
- Phantom-Imitator: Add-on-ID 3092199
- Jupiter-Imitator: Add-on-ID 3092666
- Bitget-Imitator: Add-on-ID 3092059
Subdomains:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
IP-Adressen:
104.21.34[.]69172.67.155[.]198
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersicherheitsrisiken sollten niemals über die Schlagzeile hinausgehen. Schützen Sie Ihre Geräte vor Bedrohungen, indem Sie Malwarebytes noch heute herunterladen .