Die Steuerzeit ist gleichzeitig die Hochsaison für Identitätsdiebstahl. Kriminelle nutzen gestohlene personenbezogene Daten, um gefälschte Steuererklärungen einzureichen und Steuerrückerstattungen zu beantragen, noch bevor der eigentliche Steuerzahler dies tut. Hier erfahren Sie, wie dieser Betrug funktioniert und wie Sie sich davor schützen können.
Was wird gestohlen? Identity Betrug bei Rückerstattungen (SIRF)?
Gestohlen Identity Bei Rückerstattungsbetrug (SIRF) handelt es sich um eine Art Steuerbetrug, bei dem Kriminelle persönliche Daten einer Person stehlen – wie etwa die Sozialversicherungsnummer und das Geburtsdatum – und diese verwenden, um im Namen dieser Person eine gefälschte Steuererklärung einzureichen und so eine Steuerrückerstattung zu beantragen.
Die Betrüger reichen die gefälschte Steuererklärung in der Regel zu Beginn der Steuerperiode ein, noch bevor der echte Steuerzahler seine Erklärung abgibt, sodass die Rückerstattung an sie statt an die rechtmäßige Person ausgezahlt wird.
Das Geld wird häufig auf Bankkonten, Debitkarten oder an Adressen überwiesen, die von den Kriminellen kontrolliert werden. Die Opfer bemerken den Betrug meist erst, wenn ihre eigentliche Steuererklärung abgelehnt wird oder wenn die Steuerbehörde, wie beispielsweise der US-Steuerdienst (IRS), mitteilt, dass bereits eine Rückerstattung in ihrem Namen erfolgt ist.
Wie ist das überhaupt möglich?
Während die Amerikaner sich beeilen, die jährliche Steuererklärungsfrist einzuhalten, entsteht ein verborgenes Ökosystem auf der Dark Web Die Aktivitäten laufen auf Hochtouren und verwandeln die Steuersaison in eine lukrative Zeit für internationale Cyberkriminelle. Shahak Shalev, Global Head of Scam and AI Research bei Malwarebytes , sagte:
„Die Menschen erwarten Nachrichten zu Steuern, Steuerrückerstattungen und Steuererklärungen, was es viel leichter macht, Phishing-E-Mails und gefälschte Warnungen der Steuerbehörde zu glauben. Gleichzeitig sind die für Steuerbetrug benötigten persönlichen Daten im Dark Web erschreckend günstig zu haben. Es ist keine Überraschung, dass Betrüger die Steuerzeit als jährliche Gelegenheit nutzen.“
Hinter dem plötzlichen Anstieg betrügerischer Rückerstattungsanträge verbirgt sich eine hochgradig organisierte kriminelle Lieferkette, die tief in russischsprachigen Untergrundforen verwurzelt ist. Diese spezialisierten Plattformen dienen als Hauptinstrument für Steuerbetrug.
Anstatt Daten von Grund auf neu zu sammeln, können Betrüger einfach riesige Datensätze mit gestohlenen personenbezogenen Daten (PII) erwerben, die bereits gebrauchsfertige W-2- und 1040-Formulare enthalten. Bei komplexeren Operationen versteigern Initial Access Brokers (IABs) direkten Netzwerkzugang zu kompromittierten Wirtschaftsprüfern (CPAs) und Wirtschaftsprüfungsgesellschaften.
Über reine Daten und den Zugang hinaus bietet diese Schattenwirtschaft eine ganze Palette von „Fraud-as-a-Service“-Tools – darunter On-Demand-Dienste zur Fälschung von Finanzunterlagen sowie spezielle Anleitungsportale mit Schritt-für-Schritt-Anleitungen.
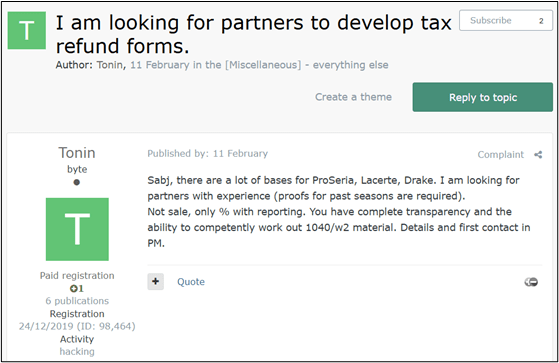
Ein Cyberkrimineller, der nach Komplizen für Steuerrückerstattungsbetrug in den USA sucht (basierend auf Daten aus Buchhaltungssoftware) 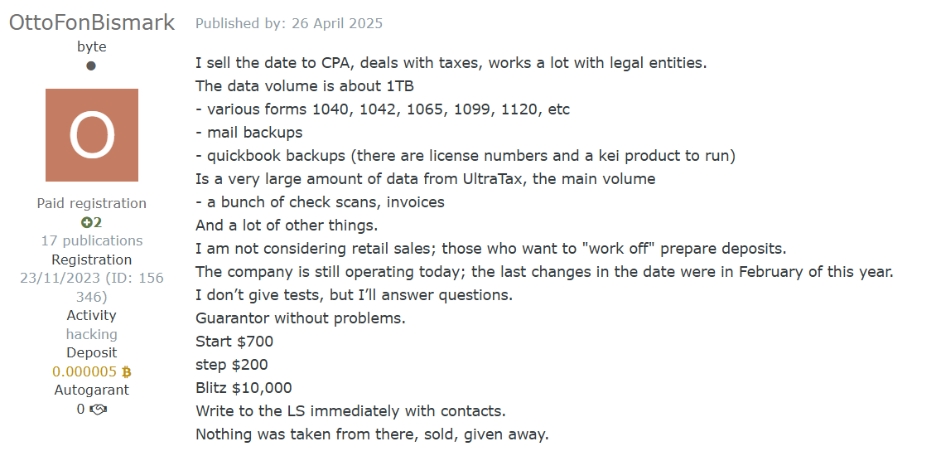
Der Angreifer verkauft Zugriff auf die Datenbanken einer Wirtschaftsprüfungsgesellschaft mit Buchhaltungssoftware 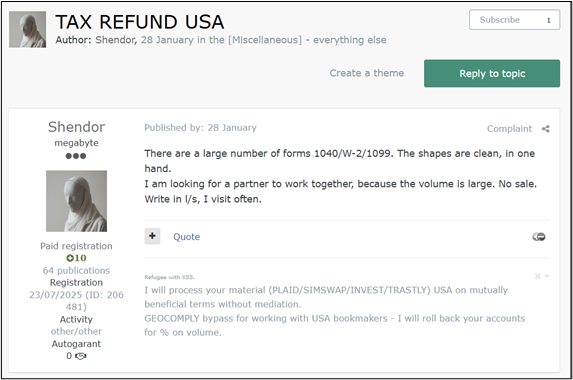
Ein Cyberkrimineller, der nach Komplizen für Betrug mit US-Steuerrückerstattungen sucht
Der Schwarzmarkt für personenbezogene Daten
Im Zentrum dieses illegalen Handels steht eines der führenden russischsprachigen Untergrundforen, das Betrügern als zentrale Handelsplattform für den Kauf und Verkauf steuerrelevanter personenbezogener Daten dient. Die Kommerzialisierung dieser Daten ist in ihrer Effizienz atemberaubend und funktioniert ähnlich wie eine herkömmliche E-Commerce-Plattform.
Unser Forschungsteam hat mehrere aussagekräftige Beispiele für diese Handelsaktivitäten erfasst, die eine klare Preisstaffelung aufzeigen, die sich nach der Aktualität der Daten und der Zielgruppe richtet. In einem kürzlich beobachteten Angebot bot ein Angreifer ein Großpaket mit 100 vollständigen Steuerformularen für 2.000 Dollar an – damit kostete eine vollständig dokumentierte gestohlene Identität effektiv nur 20 Dollar.
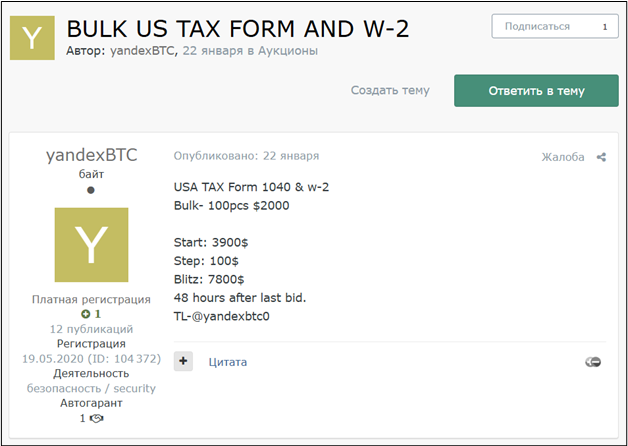
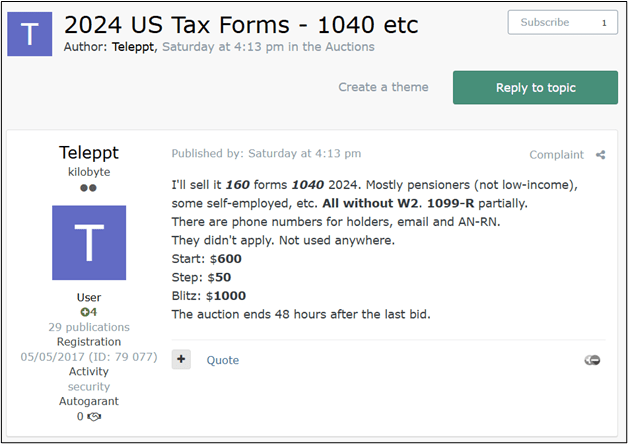
Umgekehrt werden ältere Datensätze aus dem Steuerjahr 2024 stark rabattiert angeboten, um Lagerbestände abzubauen; besonders sensible Datensätze, die sich konkret auf wohlhabende Rentner und Pensionäre aus diesem Zeitraum beziehen, werden derzeit für weniger als 4 Dollar pro Datensatz gehandelt.
Zu verkaufen
Diese schier unvorstellbare Menge an Steuerdaten muss irgendwoher stammen, und Cyberkriminelle haben den ultimativen Jackpot ausgemacht: US-Unternehmen, die sich mit Steuererklärungen und Buchhaltung befassen.
Aus Sicht eines Angreifers ist es ungleich effizienter, in ein spezielles Unternehmen einzudringen, das als zentraler Speicherort für diese sensiblen Daten dient, als ein weites Netz auszuwerfen, um einzelne Bürger dazu zu verleiten, ihre persönlichen Daten preiszugeben.
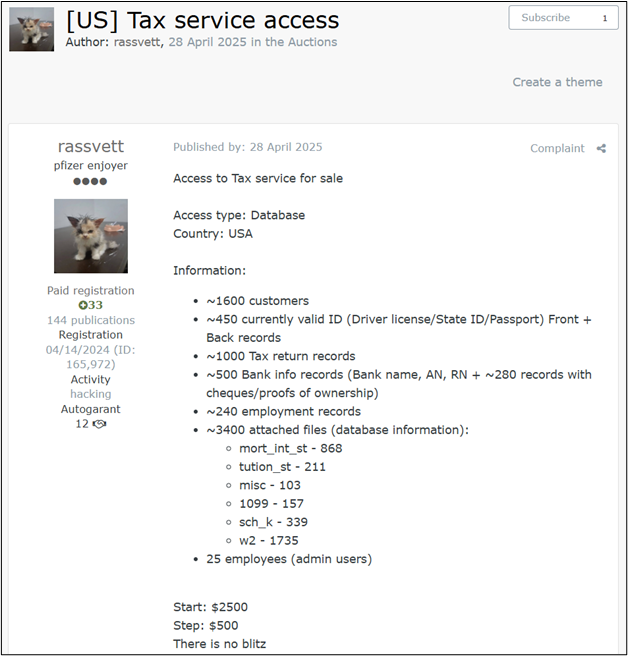
Unser Forschungsteam hat kürzlich ein Paradebeispiel für diese Strategie in der Praxis entdeckt und dabei Folgendes identifiziert: Dark Web Meldung über kompromittierten Netzwerkzugriff auf ein US-amerikanisches Steuerberatungsunternehmen. Das betroffene Unternehmen ist ein kleines Unternehmen – ein typisches Ziel von Kriminellen, die auf der Suche nach leicht zugänglichen, ausnutzbaren Informationen sind.
Der Angreifer nutzte diese systemischen Schwachstellen aus, um unbemerkt in die interne Infrastruktur des Unternehmens einzudringen, und versteigert nun direkten Zugriff auf eine Datenbank, die die vollständigen, hochsensiblen personenbezogenen Daten von über 1.600 Kunden enthält.
Weitere Daten zum Verkauf
Selbst wenn Betrüger während des Betrugsprozesses auf Hindernisse stoßen – etwa eine fehlende personenbezogene Angabe oder ein sehr spezifisches Finanzdokument, das zur Überprüfung benötigt wird –, bietet die Cyberkriminalitätsszene ein umfassendes Angebot an On-Demand-Diensten, um diese Probleme nahtlos zu lösen.
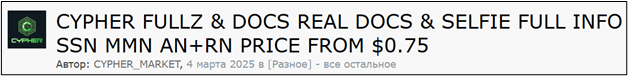
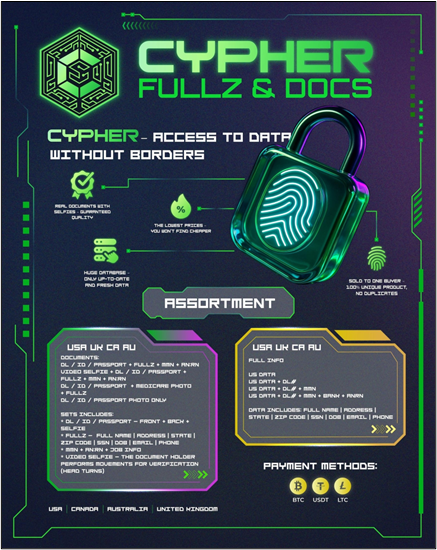
Unser Forschungsteam hat einen speziellen Schwarzmarkt namens „Cypher – Fullz and Docs“ aufgespürt, der sich auf den Verkauf vollständiger, gebrauchsfertiger Sets gestohlener US-Identitäten (in der Untergrundszene gemeinhin als „Fullz“ bezeichnet) spezialisiert hat – und das schon ab 0,75 US-Dollar pro Set.
Manchmal reicht es jedoch nicht aus, über die grundlegenden Daten zu verfügen, um die erforderlichen Prüfungen zu umgehen.
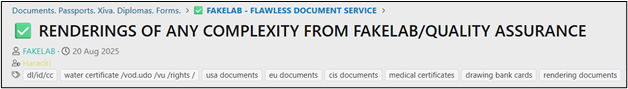
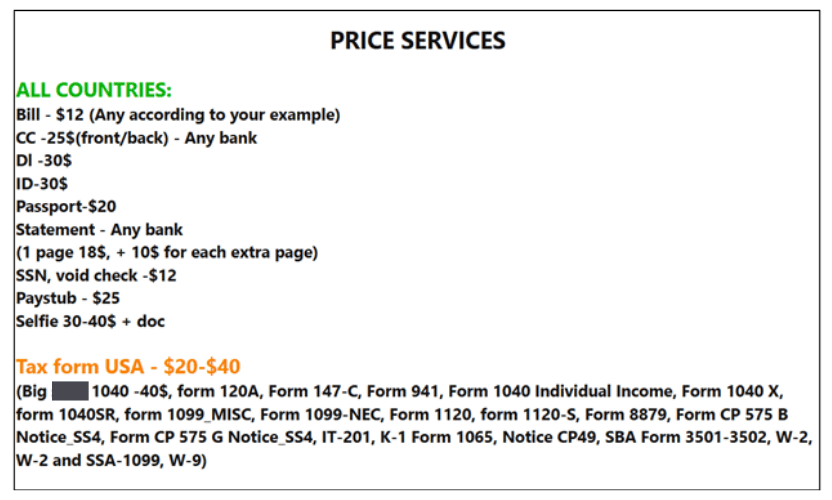
Wenn zusätzliche Unterlagen erforderlich sind, um einen betrügerischen Anspruch zu legitimieren, wenden sich Angreifer einfach an spezialisierte Fälschungsdienste wie „Fakelab“. Gegen eine geringe Gebühr zwischen 20 und 40 US-Dollar fungiert Fakelab als illegales digitales Designstudio, das akribisch jedes steuerliche Dokument fälscht, das ein Angreifer benötigen könnte – von maßgeschneiderten W-2-Formularen bis hin zu realistischen Kontoauszügen –, um sicherzustellen, dass der Betrug reibungslos ablaufen kann.
Anleitungen und Hilfestellungen
Der Höhepunkt des Lebenszyklus eines Steuerbetrugs – und oft die für den Angreifer riskanteste Phase – ist die Auszahlung. Um den Betrug erfolgreich abzuschließen und die gestohlenen Gelder zu entnehmen, benötigen Betrüger eine solide finanzielle Infrastruktur; dabei stützen sie sich in der Regel auf kompromittierte „Drop“-Bankkonten und zusätzliche Finanzinstrumente, die dazu dienen, das Geld zu waschen und ihre Spuren zu verwischen.
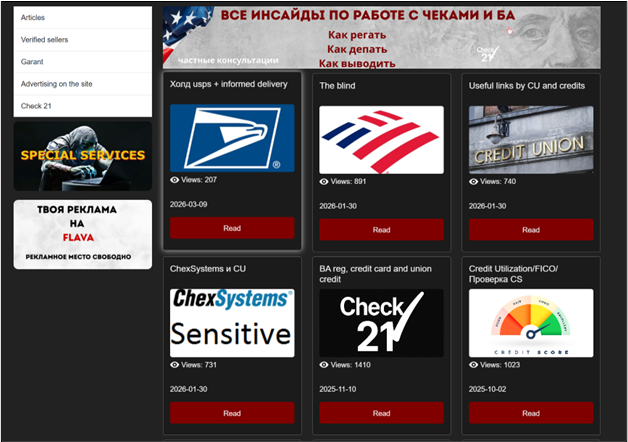
Wenig überraschend, Dark Web Das Ökosystem bietet nicht nur die Werkzeuge, sondern auch das detaillierte Wissen, das für diese entscheidende Phase unerlässlich ist. Unser Forschungsteam hat eine spezielle Untergrundressource namens „Flava“ identifiziert, die als zentrale Lernplattform dient. Diese Plattform bietet umfassende Schritt-für-Schritt-Anleitungen, die detailliert beschreiben, wie man diese komplexen Auszahlungsmethoden durchführt, die auf US-Bürger und -Einwohner abzielen.
Wie man sicher bleibt
Gestohlen Identity Betrug mit Steuererstattungen erinnert uns daran, dass Identitätsdiebstahl nicht nur zu betrügerischen Käufen führt. Er kann auch so grundlegende Dinge wie die Steuererklärung beeinträchtigen.
Cyberkriminelle nutzen illegale Marktplätze, auf denen gestohlene personenbezogene Daten, kompromittierte Unternehmenszugänge und Tools zur Unterstützung von Betrugsdelikten verkauft werden. Dies erleichtert es Kriminellen, schnell und in großem Umfang gefälschte Steuererklärungen einzureichen.
Für Steuerzahler besteht die beste Vorsorge darin, die Menge der persönlichen Daten, auf die Kriminelle zugreifen können, zu begrenzen, die Steuererklärung frühzeitig einzureichen und auf Warnzeichen zu achten, die darauf hindeuten, dass jemand versucht, Ihre Identität zu missbrauchen.
Steuerbetrug hängt oft davon ab, dass Kriminelle zunächst Zugriff auf Ihre persönlichen Daten erhalten. Je weniger Daten ihnen vorliegen, desto schwieriger ist es für sie, sich als Sie auszugeben. Hier sind einige Maßnahmen, mit denen Sie Ihr Risiko verringern können:
- Reichen Sie Ihre Steuererklärung frühzeitig ein. Wenn Sie Ihre ordnungsgemäße Steuererklärung frühzeitig einreichen, wird es Kriminellen erheblich erschwert, zuvor eine Steuererklärung in Ihrem Namen einzureichen.
- Schützen Sie Ihre Sozialversicherungsnummer. Geben Sie Ihre Sozialversicherungsnummer nur weiter, wenn es unbedingt notwendig ist.
- Hüten Sie sich vor Phishing-E-Mails und -SMS. Betrüger geben sich oft als IRS, Banken oder Steuerbehörden aus, um Menschen dazu zu bringen, persönliche Daten preiszugeben.
- Verwenden Sie sichere, einzigartige Passwörter. Wenn Kriminelle Zugriff auf Ihre E-Mail- oder Finanzkonten erlangen, können sie möglicherweise die Informationen sammeln, die sie benötigen, um sich als Sie auszugeben.
- Behalten Sie Ihre Konten und Kreditauskünfte im Auge. Unerwartete Steuerbescheide, abgelehnte Steuererklärungen oder unbekannte finanzielle Transaktionen können allesamt Warnzeichen für Identitätsdiebstahl sein.
- Erwägen Sie die Verwendung einer IRS Identity -PIN (IP-PIN) . Eine IP-PIN fügt einen zusätzlichen Verifizierungsschritt beim Einreichen Ihrer Steuererklärung hinzu und hilft so, Kriminelle daran zu hindern, in Ihrem Namen Steuererklärungen einzureichen.
Hinweis: Diese Screenshots aus dem Dark Web wurden grob aus dem Russischen übersetzt.
Was wissen Cyberkriminelle über Sie?
Verwenden Malwarebytes ' Kostenloser Digital Footprint Scan , um zu sehen, ob Ihre persönlichen Daten online offengelegt wurden.