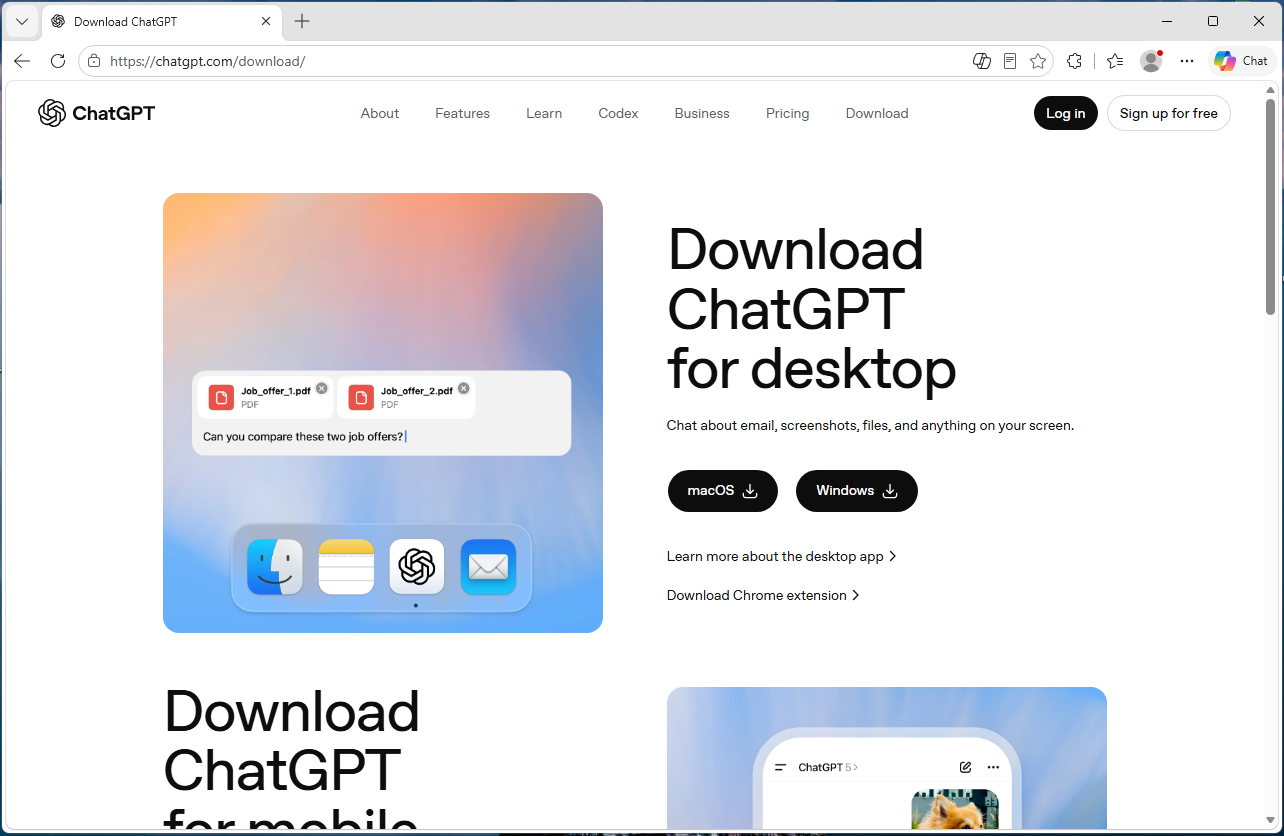
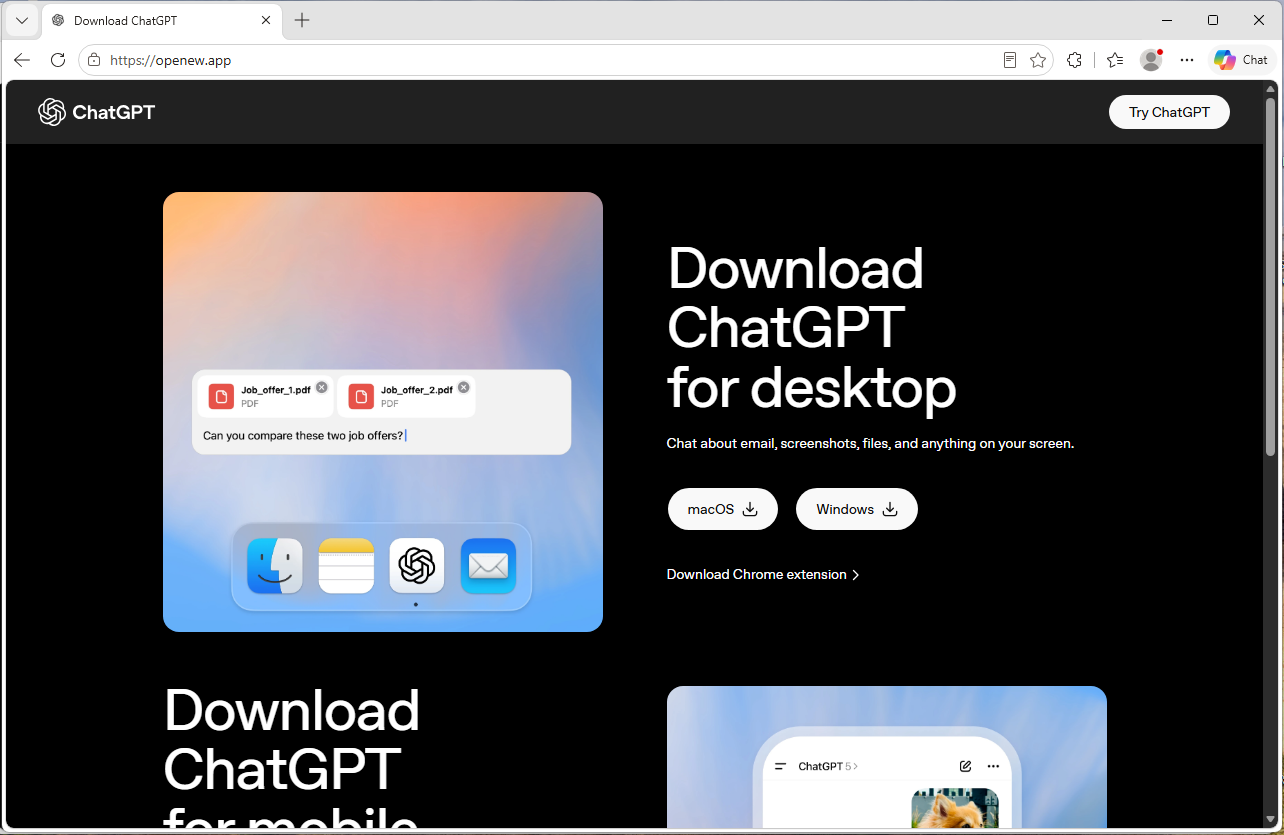
Eine überzeugend gefälschte Website gibt sich als die ChatGPT-Downloadseite von OpenAI aus und infiziert Besucher mit Malware, die darauf ausgelegt ist, Passwörter, Browserdaten, Kryptowährungs-Wallets und andere sensible Informationen zu stehlen.
Die Website, openew[.]app, ahmt das tatsächliche ChatGPT-Download-Erlebnis von OpenAI genau nach und bietet anscheinend offizielle Desktop-Apps für beide an. Windows und macOS. Stattdessen Windows Die Benutzer erhalten einen Malware-Loader, der Anmeldeinformationen stiehlt, während Mac Die Nutzer erhalten Odyssey Stealer, eine Abspaltung von Atomic Stealer (AMOS), einer bekannten macOS-Malware-Familie, die mit Kryptowährungsdiebstahl in Verbindung gebracht wird.
Die Dual-Plattform-Konfiguration macht den Vorgang bemerkenswert. Durch Klicken auf Windows Der Download liefert ein gefälschtes Installationsprogramm, das einen inoffiziellen Zugang zu einem vom Angreifer kontrollierten Server öffnet. Ein Klick auf die macOS-Schaltfläche installiert Schadsoftware, die Browserpasswörter, Cookies, Telegram-Sitzungen, Kryptowährungs-Wallets und andere sensible Dateien stiehlt. Außerdem versucht sie, legitime Ledger- und Trezor-Wallet-Apps durch manipulierte Versionen zu ersetzen.
Wenn Sie ChatGPT ausschließlich von der offiziellen Download-Seite von OpenAI oder aus dem Microsoft Store heruntergeladen haben, waren Sie hier nicht das Ziel. Wenn Sie jedoch nach „ChatGPT Download“ gesucht und auf eine Anzeige oder ein unbekanntes Suchergebnis geklickt haben, haben Sie Angreifern möglicherweise Zugriff auf Ihre Online-Konten, Browsersitzungen, gespeicherten Passwörter und möglicherweise auch auf Ihre Kryptowährungsguthaben gewährt.
Malwarebytes schützt Benutzer vor dieser Malware.
Technische Analyse
Die Domain, openew[.]appEs ähnelt stark dem Download-Erlebnis von OpenAIs ChatGPT. Es verwendet ein dunkles Design, das Branding im OpenAI-Stil, bekannte Marketingtexte und prominente Download-Buttons für macOS und Windows Die
Die Top-Level-Domain „.app“ wird von Google betrieben und erfordert HTTPS-Verbindungen, was bedeutet, dass Browser das bekannte Vorhängeschloss-Symbol anzeigen, ohne dass offensichtliche Zertifikatswarnungen erscheinen.
Das wichtigste Detail ist die Dual-Plattform-Konfiguration. Seriöse Softwareanbieter stellen separate Installationsprogramme für die beiden Plattformen bereit. Windows und macOS, und diese gefälschte Website macht genau dasselbe.
Klicken auf Windows Schaltfläche liefert Chat_GPT.exe, während durch Klicken auf die Schaltfläche „macOS“ ein Disk-Image heruntergeladen wird, das ChatGpt.dmg.
Der Windows Malware
Chat_GPT.exe besteht fast ausschließlich aus handelsüblichen Bauteilen. Das Installationsprogramm verwendet Inno Setup, ein kostenloses Open-Source-Toolkit, das von Tausenden legitimer Unternehmen genutzt wird Windows Produkte. Im Inneren befindet sich ein Electron Ein Anwendungsgerüst – dasselbe Chromium-basierte Framework, das auch von Apps wie Slack und Discord verwendet wird – gebündelt mit den Standard-Unterstützungsbibliotheken, die im Rahmen des Electron-Projekts öffentlich verfügbar sind.
Wenn das Opfer das Installationsprogramm ausführt, werden Dateien unter %APPDATA%\LeronApplication, startet EApp.exeund startet PowerShell mit den folgenden Optionen -ExecutionPolicy Unrestricted -Command -. Der abschließende Bindestrich weist PowerShell an, Befehle von der Standardeingabe zu lesen, was bedeutet, dass die schädlichen Anweisungen niemals auf die Festplatte gelangen, wo Scanner sie entdecken könnten. Die Verhaltens-Telemetrie zeichnete den HTTP-Datenverkehr zu 188.137.246.189 unter Verwendung eines /laravel.php?api=api&hash=...&message=... Endpunkt, zusammen mit Anzeichen für Injektionsaktivitäten und Persistenzmechanismen im Zusammenhang mit Diensten und der Autostart-Funktion. Neun von 69 Antiviren-Engines stuften die Datei zum Zeitpunkt der Analyse als bösartig ein. Die Anzeichen für Persistenz lassen sich eher als Verhaltensmuster interpretieren denn als Beweis für eine dauerhafte Installation, doch das Gesamtmuster entspricht dem bekannten Schema von Datendiebstahl- und Dropper-Programmen: billig, modular und effektiv, aber technisch nicht neuartig.
Die macOS-Malware: Odyssey Stealer (ein AMOS-Fork)
Die macOS-Payload gehört zum Premium-Segment des Marktes für Standard-Malware. Es handelt sich um „Odyssey“, einen Ableger des bekannten AMOS, einer seit 2023 dokumentierten Malware-as-a-Service-Plattform.
Die Identifizierung ist ziemlich eindeutig. Das in der Sandbox untersuchte Exemplar entspricht den dokumentierten Verhaltensmustern von Odyssey, die es von seiner AMOS-Herkunft übernommen hat: eine lange AppleScript-Kette, die an die macOS-Skript-Engine übergeben wird, ein im Hintergrund ablaufender Versuch zur Passwortüberprüfung mithilfe von macOS-Verzeichnisdienstbefehlen und, falls diese Überprüfung fehlschlägt, eine gefälschte Eingabeaufforderung im macOS-Stil mit dem Text „Bitte geben Sie das Gerätepasswort ein, um fortzufahren“, komplett mit dem bekannten Schloss-Symbol. Was auch immer der Benutzer eingibt, wird anhand desselben Befehls überprüft. Bei Übereinstimmung erfasst die Malware das Anmeldepasswort des Benutzers im Klartext.
Von dort aus folgt es einem bekannten Muster der Odyssey/AMOS-Abzweigung. Es kopiert den macOS-Schlüsselbund, sammelt Cookies und gespeicherte Anmeldedaten aus 12 Chromium-basierten Browsern sowie aus Firefox und Waterfox und extrahiert Telegram-Sitzungsdaten. Außerdem durchsucht es 16 Verzeichnisse von Kryptowährungs-Wallets, darunter Ledger Live, Trezor Suite, Exodus, Electrum und Sparrow. Schließlich durchsucht es die Ordner „Desktop“ und „Dokumente“ nach Dateien mit Endungen wie .wallet, .seed, .keyund .kdbx. Die gesammelten Daten werden in ein temporäres Archiv komprimiert und an einen fest programmierten Server gesendet.
Die Funktion zum Ersetzen der Wallet ist besonders gefährlich
Es gibt noch einen weiteren Teil der macOS-Payload, und dies ist wahrscheinlich die Funktion, die den Preis rechtfertigt. Nach dem anfänglichen Datendiebstahl lädt das Skript trojanisierte Versionen von Ledger Live, Ledger Wallet und Trezor Suite von einem zweiten Server herunter. Anschließend versucht es, die legitimen Wallet-Apps zu löschen und durch die Versionen des Angreifers zu ersetzen.
Falls das Passwort des Benutzers bereits zu einem früheren Zeitpunkt in der Angriffskette abgefangen wurde, verwendet das Skript sudo um den Austausch zu erzwingen. Andernfalls wird auf einen Standardwert zurückgegriffen rm -rf Löschversuch, der dennoch erfolgreich sein kann, wenn die Apps an einem Ort installiert sind, auf den der Benutzer Schreibzugriff hat. In jedem Fall kann es sein, dass das Opfer, wenn es das nächste Mal die vermeintliche Wallet-Software öffnet, tatsächlich die vom Angreifer bereitgestellte Ersatzversion startet.
Dieses Verhalten, bei dem Wallets ausgetauscht werden, ist ein charakteristisches Merkmal des Poseidon/Odyssey-Zweigs der AMOS-Familie und lässt den Diebstahl von Kryptowährungen als wahrscheinlichstes Ziel erscheinen.
Was der Bau gekostet hat
Hier wird der KI-Aspekt interessant, denn Windows Die macOS-Versionen des Angebots bewegen sich preislich in ganz anderen Bereichen.
Die Domain openew.app die Betreiber über einen normalen Registrar wahrscheinlich etwa 15 Dollar pro Jahr kosten. Die .app Die Domain erfordert standardmäßig HTTPS, was es Betreibern leicht macht, das beruhigende Browser-Schloss anzuzeigen, das Nutzer mit seriösen Websites assoziieren. Die Landingpage selbst ist lediglich eine Kopie der echten Download-Seite von OpenAI – etwas, das moderne Klon-Tools innerhalb weniger Minuten nachbilden können.
Auf dem Windows Außerdem sind die meisten Werkzeuge billig oder kostenlos. Inno Setup ist kostenlos. Electron ist kostenlos. Die Chromium-Supportdateien stehen öffentlich zum Download bereit. Die Serverinfrastruktur scheint auf kostengünstigen Standard-Malware-Tools und einem einfachen VPS zu basieren, der nur wenige Dollar im Monat kostet. Insgesamt… Windows Die Einrichtung dieser einen Seite des Projekts hätte vermutlich weniger als 100 Dollar gekostet.
Ganz anders sieht es auf der macOS-Seite aus. Odyssey wird Berichten zufolge für rund 3.000 US-Dollar pro Monat vermietet, bezahlt in Kryptowährung. Im Vergleich dazu: Lumma – ein beliebtes Windows Infostealer wird oft als ähnliches Produkt betrachtet – in der Vergangenheit wurden Einstiegstarife um die 250 US-Dollar pro Monat beworben.
Diese Preisdifferenz spricht Bände. Die Betreiber glauben ganz offensichtlich an einen erfolgreichen Mac Eine Infektion ist viel mehr Geld wert als eine typische Windows Infektion.
Der wahrscheinliche Grund ist einfach: Odyssey wurde speziell für den Diebstahl von Kryptowährungen entwickelt, einschließlich des in dieser Kampagne beobachteten Wallet-Austauschs. Die Betreiber setzen darauf, dass eine beträchtliche Anzahl von Mac Nutzer besitzen Kryptowährung.
Die Gewinnung von Opfern für die Website ist wahrscheinlich der einzige größere laufende Kostenfaktor, und genau hier wird das KI-Branding wertvoll. Suchanzeigen, SEO-Manipulation, YouTube Spam und Links, die in KI-orientierten Discord- und Telegram-Communities geteilt werden, können Besucher auf gefälschte Downloadseiten lenken. Einige dieser Kanäle sind kostenpflichtig, andere fast kostenlos.
Warum Angreifer es auf KI-Marken abgesehen haben
Die meisten etablierten Softwareprogramme haben bereits ein vertrauenswürdiges Downloadverhalten aufgebaut. Wenn Sie möchten Chrome Sie wissen wahrscheinlich, dass Sie zu Google gehen müssen. Wenn Sie Photoshop benötigen, gehen Sie zu Adobe. Die meisten wissen bereits, wo der eigentliche Download zu finden ist.
KI-Tools sind anders, weil die meisten Nutzer sie noch zum ersten Mal installieren, und das bedeutet, dass sie sich auf Suchergebnisse und Werbung verlassen müssen. YouTube Links oder Social-Media-Beiträge, die zur Downloadseite führen, schaffen ein ideales Umfeld für gefälschte Webseiten.
In den letzten zwei Jahren sind Produkte wie ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity und viele andere auf den Markt gekommen oder haben sich rasant weiterentwickelt. Jede neue Version löst eine neue Welle von Nutzern aus, die nach „ChatGPT herunterladen“ oder „Claude installieren“ suchen, ohne die offizielle URL zu kennen. Genau diesen Suchverkehr nutzen Angreifer aus.
Die gefälschten Seiten müssen zudem nicht besonders ausgefeilt sein, da echte Produktseiten für KI-Produkte von vornherein sehr schlicht gestaltet sind: ein modernes Layout, ein Logo und ein großer Download-Button. Openew[.]app entspricht genau den Erwartungen der Nutzer. Hier gibt es kein holpriges Englisch und keine aufdringlichen Pop-ups, sondern lediglich ein einheitliches Branding, einheitliche Texte und das beruhigende Browser-Schloss-Symbol.
Was diese Art von Betrug so nachhaltig macht, ist die Leichtigkeit, mit der die Betreiber die Marken wechseln können. Wenn der ChatGPT-Köder keine Klicks mehr generiert, können die Betreiber dieselbe Infrastruktur für das nächste angesagte KI-Produkt wiederverwenden. Die Malware hinter dem Download-Button bleibt unverändert. Nur das Branding ändert sich.
Was KI-Anbieter tun könnten
Die meisten großen KI-Anbieter, darunter auch OpenAI, bieten bereits offizielle Download-Kanäle an. Das Problem liegt in der Sichtbarkeit und den Gewohnheiten der Nutzer. Viele Nutzer suchen nach wie vor nach „ChatGPT Download“, wobei die Ergebnisse sowohl offizielle Links als auch inoffizielle Spiegelseiten und sogar regelrecht bösartige Websites enthalten können.
Große Konsumgütermarken und Banken führen häufig aggressive Kampagnen zum Markenschutz gegen gefälschte Anzeigen und Domains durch, die sich als andere Marken ausgeben. Anbieter von KI-Lösungen sollten dies möglicherweise konsequenter tun.
Ein weiteres Problem ist die Auffindbarkeit. Offizielle Links zu Desktop-Apps sind oft in Einstellungsmenüs oder Seitenleisten versteckt, während Suchmaschinen schneller und offensichtlicher sind. Genau dort lauern die gefälschten Download-Seiten.
Was tun, wenn Sie möglicherweise die gefälschte App installiert haben?
Falls Sie kürzlich eine Anwendung installiert haben, die vorgibt, ChatGPT zu sein, und die Sie nicht von der offiziellen Download-Seite von OpenAI oder aus dem Microsoft Store bezogen haben, sind Sie möglicherweise betroffen. Von einem anderen, nicht infizierten Gerät aus:
- Melden Sie sich von Ihren wichtigen Konten ab, indem Sie die Option „Überall abmelden“ des jeweiligen Dienstes nutzen. Dazu gehören E-Mail, Online-Banking, Cloud-Speicher, GitHub, Discord, Telegram und Kryptowährungsbörsen.
- Ändern Sie zunächst die Passwörter für Ihr primäres E-Mail-Konto.
- Erneuern Sie alle auf dem betroffenen Rechner gespeicherten API-Schlüssel, SSH-Schlüssel und Cloud-Anmeldedaten.
- Wenn Sie Kryptowährungen besitzen, sollten Sie Ihre Gelder unverzüglich über ein separates, nicht infiziertes Gerät transferieren. Insbesondere unter macOS sollten Sie Ledger Live oder Trezor Suite auf dem betroffenen Rechner vor der Neuinstallation des Betriebssystems nicht öffnen, da die Funktion zum Ersetzen der Wallet möglicherweise erfolgreich ausgeführt wurde.
- Überwachen Sie Bankkonten und Zahlungskarten auf verdächtige Aktivitäten.
- Installieren Sie das Betriebssystem neu. Windows Das Beispiel zeigte ein PowerShell-Befehls- und Kontrollverhalten, während die macOS-Payload möglicherweise das Anmeldekennwort des Benutzers abgefangen hat. Eine Neuinstallation ist der sicherste Weg zur Wiederherstellung.
- Sollte es sich um ein Arbeitsgerät handeln, wenden Sie sich bitte umgehend an Ihre IT- oder Sicherheitsabteilung.
Malwarebytes schützt Benutzer vor dieser Malware.
Abschließende Gedanken
Der Grund, warum diese Kampagne berichtenswert ist, liegt nicht in der Malware selbst. Beide Nutzlasten sind bereits gut dokumentiert. Windows Die eine Seite ist ein aus billigen, weit verbreiteten Komponenten zusammengesetzter Bausatz. Die macOS-Seite, Odyssey Stealer, gehört zur AMOS-Malware-Familie, die seit 2023 verfolgt wird.
Noch interessanter ist die Struktur der Operation rund um diese Schadsoftware. Eine einzige gefälschte Website liefert zwei unterschiedliche Schadprogramme aus, die auf zwei verschiedene wirtschaftliche Zielgruppen von Opfern abzielen. Windows Die Opfer werden durch den Diebstahl von Zugangsdaten und Cookies für eine umfassende Monetarisierung in Position gebracht. Mac Durch den Diebstahl von Kryptowährungen werden die Opfer gezielter und lukrativer angegriffen, wobei die Täter offenbar bereit sind, monatlich Tausende von Dollar für die nötigen Werkzeuge auszugeben, weil die Erträge dies rechtfertigen.
Das Bindeglied zwischen beiden Seiten ist die Marke AI selbst. Derzeit generieren die Produktnamen von AI enorme Zugriffszahlen bei Erstdownloads von Nutzern, die die offiziellen URLs noch nicht kennen.
So sieht ein ausgereiftes Verteilungsgeschäft aus. Das Interessante daran ist nicht die Binärdatei selbst, sondern die sie umgebende Lieferkette: die Domain, das Zertifikat, die Klonseite, die Traffic-Quelle, das Malware-Abonnement und die Infrastruktur zur Datenexfiltration. Jedes dieser Elemente ist kostengünstig, modular, austauschbar und serienmäßig erhältlich.
Und die Betreiber haben keine Wahl zwischen Windows und macOS. Beide Plattformen nutzen dieselbe Webseite, wobei die Inhalte auf die jeweiligen wirtschaftlichen Gegebenheiten abgestimmt sind. Wenn eine KI-Marke keine Conversions mehr erzielt, kann einfach das Branding ausgetauscht und die bestehende Infrastruktur für das nächste Trendprodukt wiederverwendet werden.
Der Hype um KI wird irgendwann abflauen. Das Kit wahrscheinlich nicht.
Indikatoren für Kompromisse (IOCs)
Datei-Hashes (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Netzwerkindikatoren
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250
„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →