Seit Anfang Mai 2026 beobachten wir eine groß angelegte Phishing-Kampagne, die auf T-Mobile-Prämienpunkten basiert.
Die Nachrichten warnen fälschlicherweise vor dem bevorstehenden Verfall der Bonuspunkte eines Kunden. Es handelt sich nicht um legitime Kontobenachrichtigungen: Sie nutzen Dringlichkeit, erfundene Punktestände und Phishing-Links, um die Empfänger zum Handeln zu bewegen, bevor sie die Behauptung überprüfen können.
Eine typische Nachricht besagt, dass ein T-Mobile Rewards-Konto 18.400 Punkte enthält, nennt ein baldiges Ablaufdatum und weist darauf hin, dass nicht genutzte Punkte gemäß den Programmbedingungen verfallen. Diese Details erwecken den Eindruck, als sei die Nachricht speziell für den Empfänger verfasst worden, obwohl sie an viele Personen versendet wurde.
„Erinnerung an Ihre T-Mobile-Prämienpunkte: Ihre Punkte verfallen bald.“
Lieber Kunde,
Wir möchten Sie daran erinnern, dass Ihre Punkte auf Ihrem T-Mobile Rewards-Konto demnächst verfallen. Sie haben derzeit 18.400 Punkte, die am 4. Juni 2026 verfallen, sofern sie nicht eingelöst werden.
Ihre Punkteübersicht:
Aktueller Kontostand: 18.400 Punkte
Expiry Date: {today or tomorrow}
Nach diesem Datum können die Punkte nicht mehr erstattet werden.
Punkte einlösen:
Besuchen:
https://t-mobile.{rotating domains}.top/pay
Nutzen Sie die T-Mobile App: Konto > Prämien & Vorteile
Unsere Regelung zum Verfall von Punkten soll die Fairness des Programms gewährleisten und zur aktiven Teilnahme anregen. Bitte lassen Sie diese wertvollen Punkte nicht verfallen.
Vielen Dank, dass Sie sich für T-Mobile entschieden haben.
Kundenservice-Team
Diese Phishing-Aktion basiert nicht auf einer einzigen, identischen SMS. Wir haben über 1.000 eng verwandte Kampagnenvorlagen mit einem semantischen Ähnlichkeitswert von mindestens 0,60 gefunden. Die 199 ähnlichsten Vorlagen erreichten alle einen Wert von mindestens 0,95.
Die Varianten unterscheiden sich also nur in oberflächlichen Elementen wie Anrede, Überschrift, Ablaufdatum, Punktestand und der Bezeichnung der Nachricht (z. B. „Erinnerung“, „Benachrichtigung“ oder „Wichtiges Update“). Die Kernaussage bleibt dieselbe: T-Mobile-Prämienpunkte verfallen angeblich, und der Empfänger muss einem Link folgen, um sie so schnell wie möglich einzulösen.
Die Nachrichten verwenden eine formelle, aber allgemeine Sprache, wie zum Beispiel „Sehr geehrter T-Mobile-Kunde“, „Sehr geehrter geschätzter Kunde“ oder „T-Mobile-Nutzer“, anstatt den Empfänger zu nennen oder überprüfbare Kontoinformationen anzugeben.
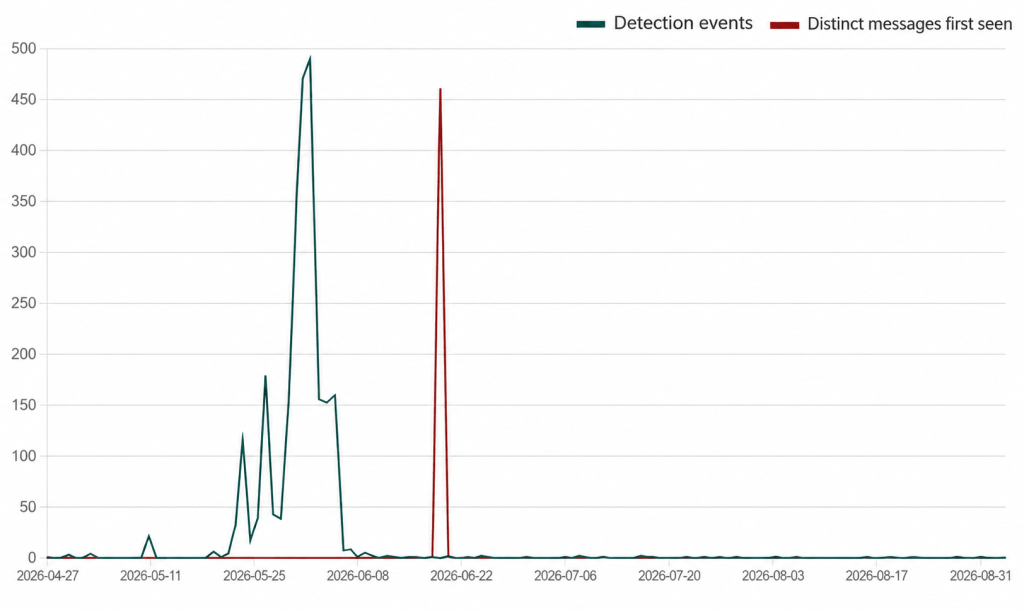
Die Kampagne begann schleppend, bevor es zu zwei massiven Aktivitätsspitzen kam. Die grüne Linie zeigt die Erkennungen von bereits bekannten Nachrichtenvarianten, während die rote Linie die am ersten Tag des Auftretens dieser Variante erfassten Nachrichten darstellt. Wir erhalten weiterhin Nachrichten aus der Kampagne, obwohl die Aktivität seit diesen Spitzen deutlich zurückgegangen ist.
Der Betrug nutzt ein bekanntes Muster des Social Engineering: eine vermeintlich wertvolle Belohnung, eine Frist und eine einfache Handlung, die den Kunden angeblich vor Verlusten schützen soll. Ein Empfänger mit einem T-Mobile-Konto klickt möglicherweise zuerst darauf und hinterfragt die Nachricht später.
Die Links verwenden wechselnde Domains, die den Anschein erwecken, als gehörten sie zu T-Mobile. Ihr Zweck ist es, Empfänger dazu zu verleiten, dem Link zu folgen, um angeblich ihre Punkte einzulösen. Geben Sie nach dem Klicken auf einen Link in einer unerwünschten Nachricht keine Anmeldedaten, persönlichen Informationen, Zahlungsdetails oder Bestätigungscodes ein.
Wie man sicher bleibt
Die in dieser Analyse verwendeten anonymisierten Daten wurden über den Textschutz in Malwarebytes Mobile Security gesammelt, der Benutzer vor potenziell schädlichen oder betrügerischen SMS warnt.
Sie können Ihr Risiko auch verringern, indem Sie diese Tipps befolgen:
- Klicken Sie nicht auf Links in unerwünschten Nachrichten. Öffnen Sie stattdessen die Website oder App des vermeintlichen Absenders und prüfen Sie dort auf Benachrichtigungen.
- Überprüfen Sie die Domain in der Adressleiste Ihres Browsers, um sicherzustellen, dass sie mit der Website übereinstimmt, die Sie besuchen möchten.
- Verwenden Sie eine aktuelle Echtzeit -Antimalware-Lösung mit Webschutz.
- Malwarebytes Scam Guard kann Ihnen dabei helfen, festzustellen, ob eine Nachricht ein Betrugsversuch ist, und Ihnen Ratschläge für das weitere Vorgehen geben.
Die URLs dieser Kampagne sind sehr kurzlebig. Die Kriminellen nutzten über vier Monate hinweg mindestens 81 Domains, die jedoch einem erkennbaren Muster folgen, das von Malwarebytes Browser Guard blockiert wird.
IOCs
Beispieldomains, die das von der Kampagne verwendete Muster veranschaulichen:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →