Wir haben 70 Webseiten gefunden, die sich als seriöse Krypto-Projekte ausgeben und Besucher dazu auffordern, über den Termin einer bevorstehenden Belohnungsausschüttung abzustimmen.
Die Seiten sind den Originalseiten detailgetreu nachempfunden, und auf den meisten ist das Angebot klein und glaubwürdig: Geben Sie Ihre Stimme ab, und als aktiver Wähler erhalten Sie einen 1,25-fachen Bonus bei der Auszahlung der Belohnungen.
Die Abstimmung ist jedoch gefälscht, und ein Klick auf den Button „Jetzt abstimmen“ öffnet eine Aufforderung zur Wallet-Verbindung. Dies ist der erste Schritt zu Anfragen, die Besucher dazu verleiten könnten, den Zugriff auf ihre Token zu autorisieren.
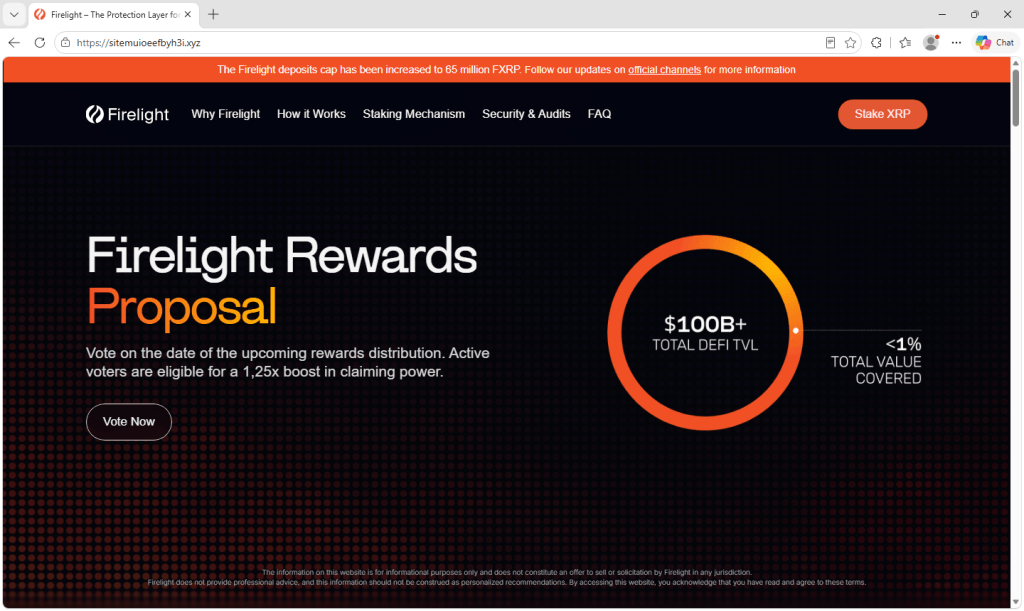
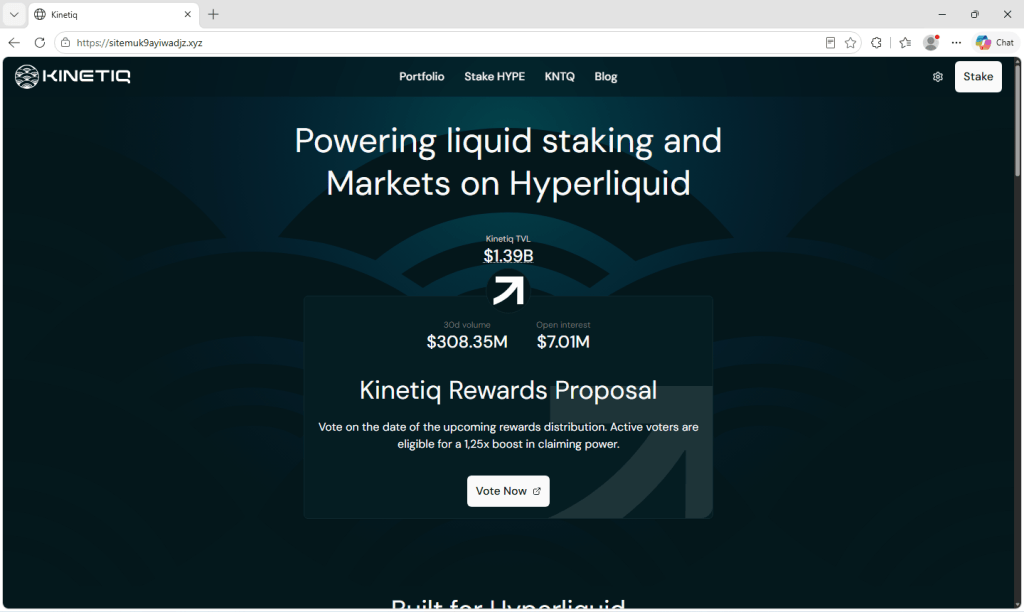
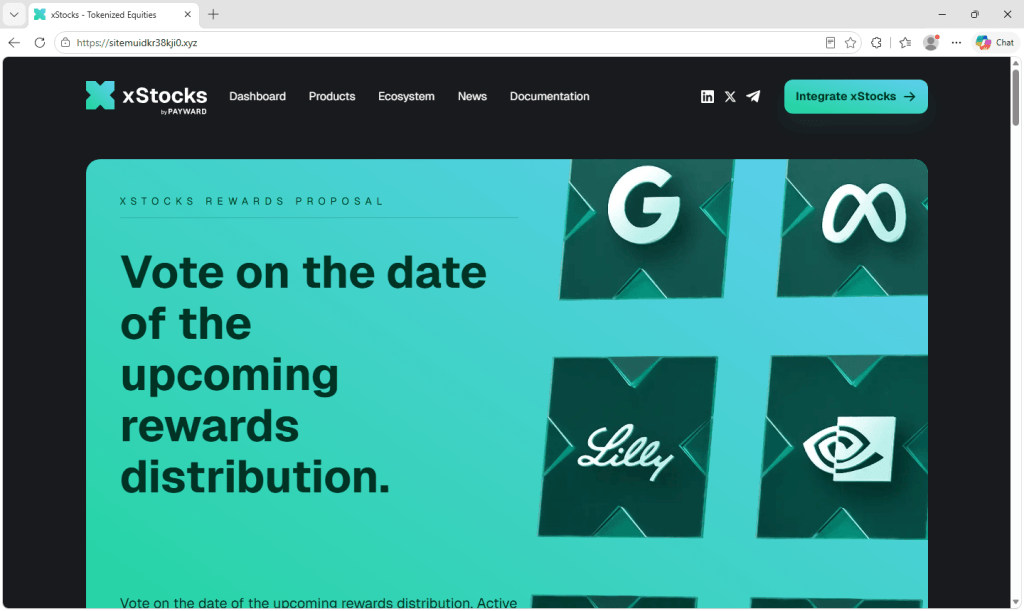
Zu den kopierten Marken gehören xStocks von Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight sowie kleinere Plattformen wie Umia, Keeta und NetNet. Keine dieser Seiten steht in Verbindung mit den Projekten, die sie imitieren.
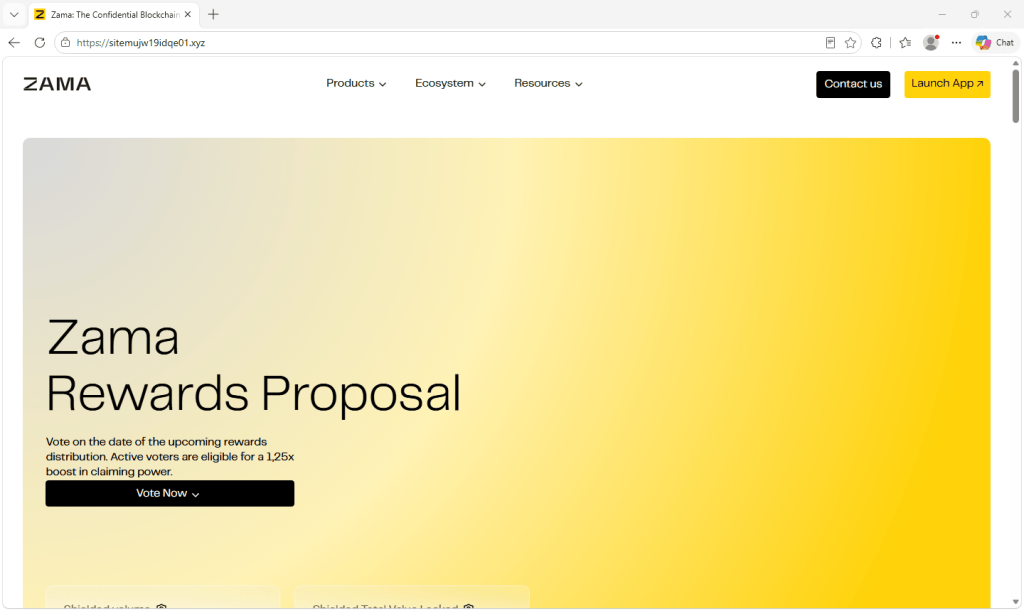
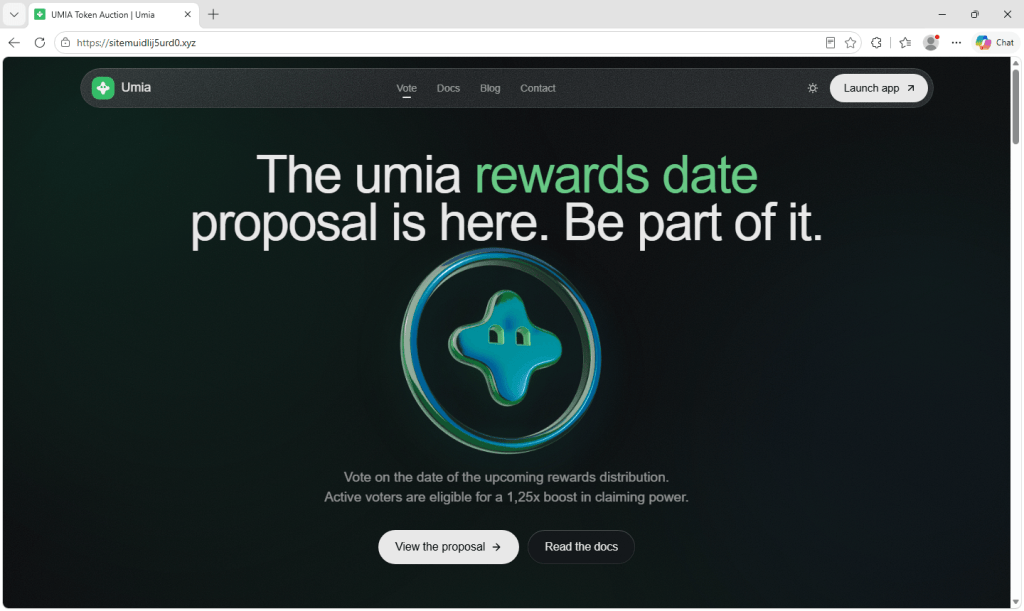
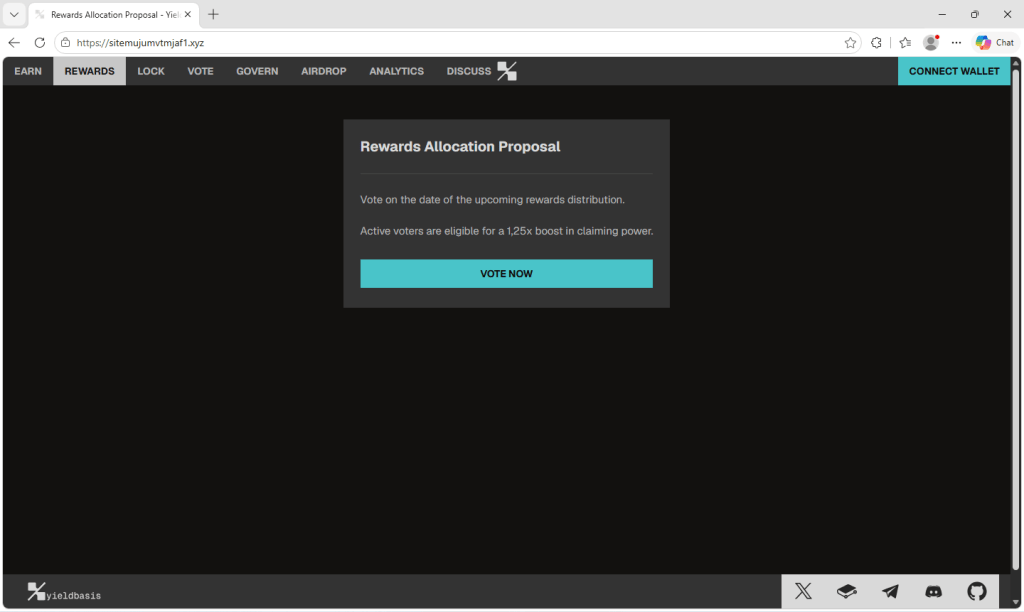
Kopien bekannter Marken
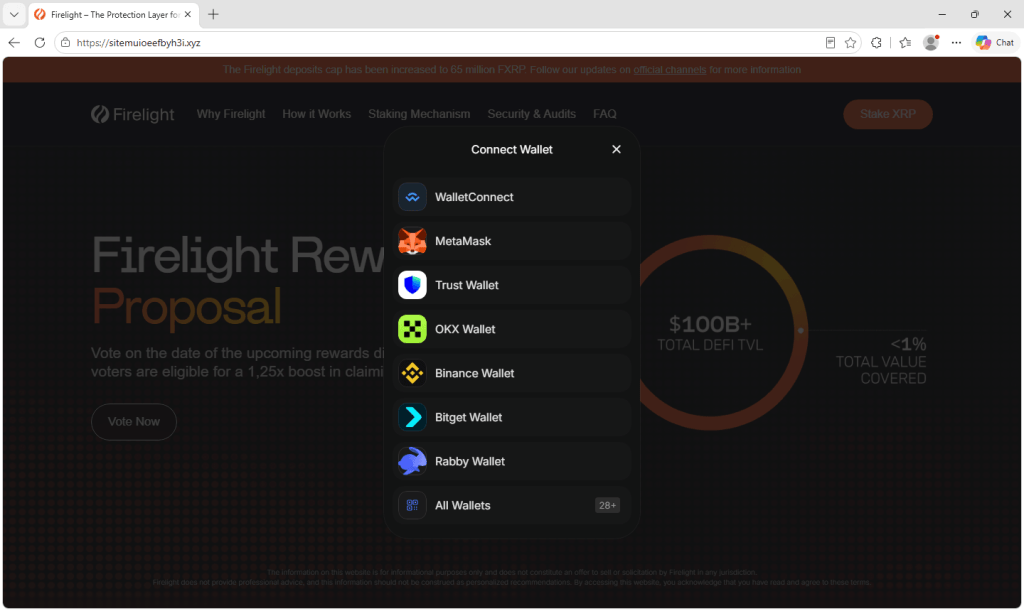
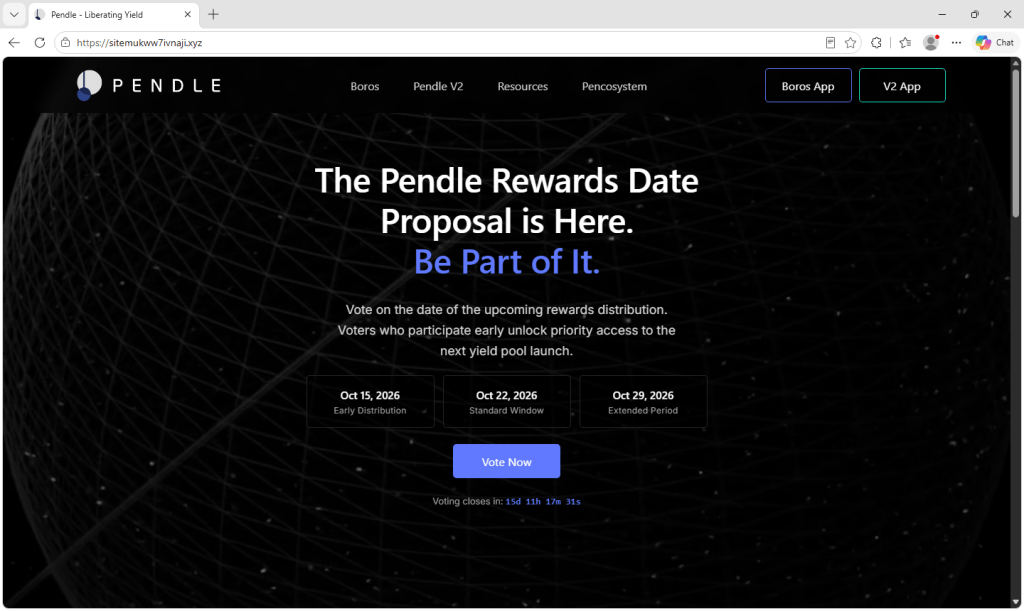
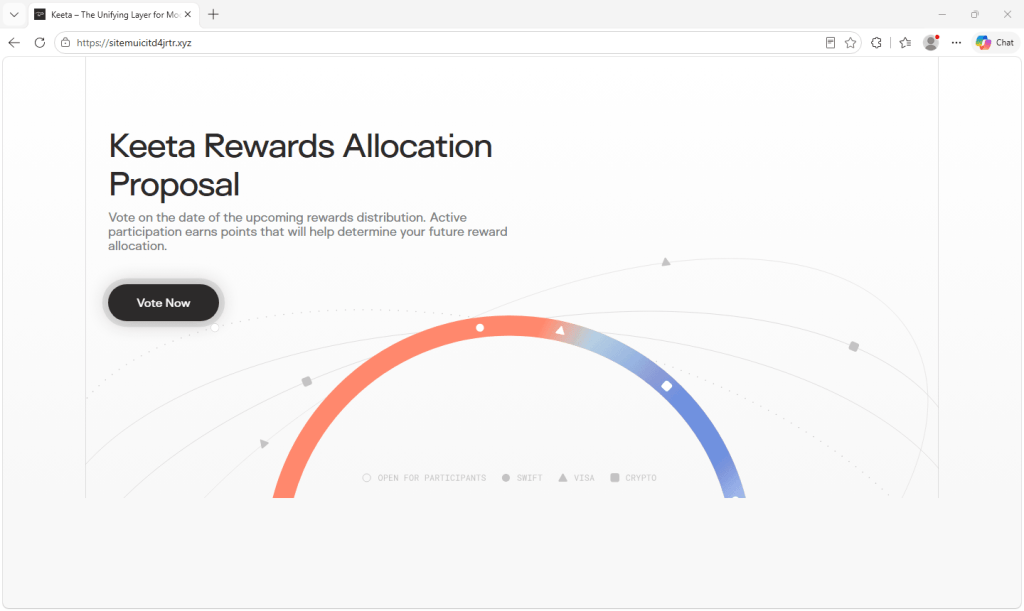
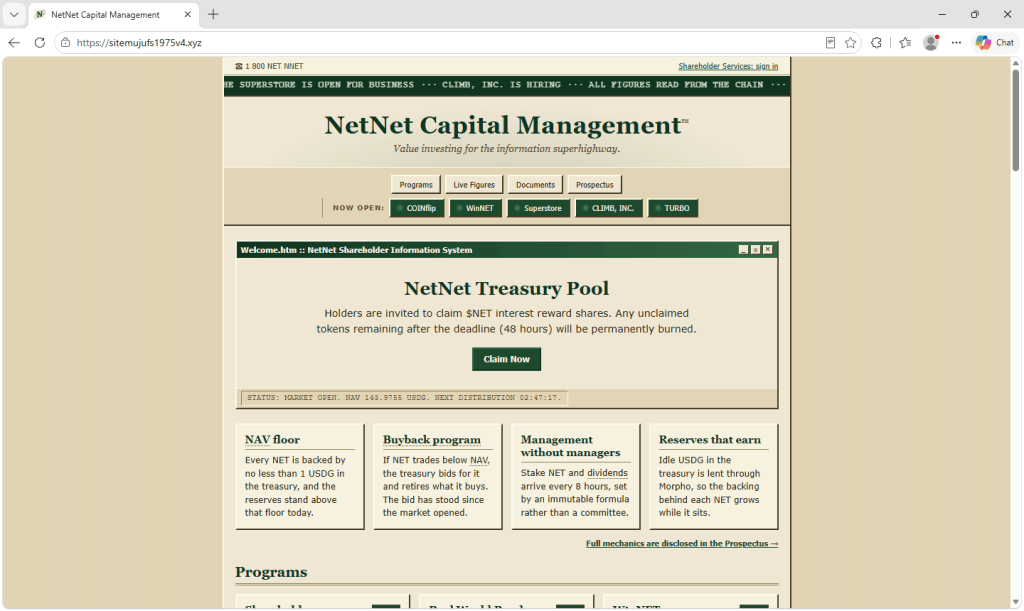
Jede Website ist eine detailgetreue Kopie des jeweiligen Projekts, bis hin zu Logo, Menüs und Farben. Die Firelight-Version enthält sogar einen echten Hinweis auf die Einzahlungsobergrenze des Protokolls, was darauf hindeutet, dass die Seiten von den Live-Websites kopiert und nicht von Grund auf neu erstellt wurden.
Die meisten verwenden dieselbe Formulierung, um über den Auszahlungstermin der Belohnungen abzustimmen und so einen Bonus zu erhalten, wobei einige die Herangehensweise variieren. Der Text von Pendle fügt fiktive Daten und einen Countdown hinzu, um Dringlichkeit zu erzeugen, der Text von Keeta verspricht Punkte anstelle eines Bonus, und der Text von NetNet verzichtet auf die Abstimmung und warnt davor, dass nicht beanspruchte Token nach 48 Stunden verfallen.
Warum diese Marken
Die Auswahl der Ziele scheint nicht zufällig zu sein. Mehrere der nachgeahmten Projekte haben im vergangenen Jahr einen Token-Launch, einen Airdrop oder einen öffentlichen Token-Verkauf durchgeführt. Andere betreiben Punkte- oder Prämienprogramme. Ihre Communitys sind es gewohnt, von Prämien, Ansprüchen und Zuteilungen zu hören und sind darauf vorbereitet, entsprechend zu reagieren.
Zama führte im Januar eine öffentliche Token-Auktion durch, und der Handel mit dem Token begann im Februar. Kinetiq brachte seinen Governance-Token im November 2025 zusammen mit einem Airdrop für frühe Nutzer auf den Markt. Die Token-Auktion von Umia lief vom 29. August bis zum 2. September, also erst vor wenigen Wochen. Firelight belohnt frühe Einzahler mit Punkten, und Pendle startete am 4. September auf der Robinhood Chain.
Eine Nachricht über Belohnungen von einem dieser Projekte würde jemanden, der diese verfolgt, nicht überraschen. Der Anreiz scheint darauf abzuzielen, diejenigen anzusprechen, die den Token bereits besitzen oder das Protokoll genutzt haben, da diese eine Ausschüttung erwarten und einen größeren Anteil anstreben.
Was passiert, wenn Sie auf „Abstimmen“ klicken?
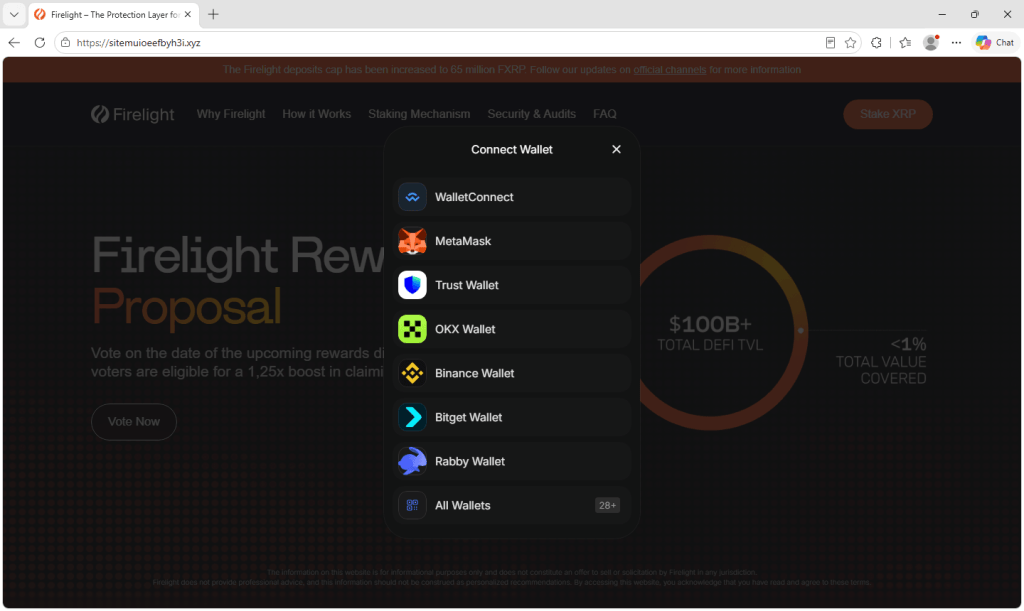
Der „Abstimmen “-Button führt nicht zu einem Wahlzettel. Er öffnet ein Fenster von Connect Wallet , das unabhängig von der verwendeten Wallet-Marke identisch ist. Es listet WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet und Rabby auf und bietet die Möglichkeit, über 28 weitere Wallets zu durchsuchen.
Dieses Fenster ähnelt den Verbindungsaufforderungen, die man von seriösen Krypto-Websites kennt, wodurch die Anfrage wie eine Routineanfrage wirken kann.
Durch das Verbinden einer Wallet wird deren Adresse offengelegt, sodass die Website ihre Bestände abrufen kann. Zu diesem Zeitpunkt erhält die Website jedoch noch keine Berechtigung, Ihre Token auszugeben.
Der Schaden entsteht typischerweise durch die nächsten Schritte der Website. Bei Betrugsmaschen, die auf das Ausplündern von Wallets abzielen, folgt nach der Verbindung oft die Aufforderung, eine Nachricht zu signieren oder eine Transaktion zu bestätigen. Dies wird als Bestätigung der vom Besucher beabsichtigten Aktion dargestellt. Eine betrügerische Genehmigung oder Signatur kann dem Angreifer die Erlaubnis erteilen, Token ohne weitere Bestätigung aus der Wallet zu transferieren.
Blockchain-Transaktionen können im Allgemeinen nicht rückgängig gemacht werden, daher ist es sehr schwierig, gestohlene Gelder wiederzuerlangen.
Anzeichen für eine einzelne Operation
Mehrere Details deuten auf eine gemeinsame Operation oder ein Phishing-Kit hin. Alle am Ende dieses Artikels aufgeführten Domains folgen demselben Muster: sitemu gefolgt von einer Reihe scheinbar zufälliger Zeichen, auf dem .xyz Top-Level-Domain.
Die gleichen Vorlagen werden für verschiedene Marken wiederverwendet, wobei der Text nahezu wortgleich erscheint, egal ob die Seite als Zama, Firelight oder Yield Basis gestaltet ist – bis hin zur Schreibweise des Boosts als 1,25x mit einem Komma anstelle des Dezimaltrennzeichens. Auch das Fenster zur Wallet-Verbindung hinter dem Abstimmungsbutton ist bei allen Marken identisch.
Zufällig generierte Domainnamen ersparen dem Betreiber die Arbeit, für jede Marke eine überzeugende, ähnliche Adresse zu erstellen, und der Verlust einer einzelnen Website ist mit geringen Kosten verbunden. Außerdem machen sie die Adressleiste zu einem der deutlichsten Erkennungsmerkmale auf diesen Seiten.
Wie Sie Ihre Geldbörse schützen
Prüfen Sie alle Angaben zur Stimmen- oder Belohnungsverteilung über die offiziellen Kanäle des Projekts, bevor Sie Ihre Wallet verbinden. Ein bekanntes Logo lässt sich leicht kopieren.
- Prüfen Sie die Adresse, nicht das Design. Diese Seiten sind detailgetreue Kopien des Originals, daher lässt sich die Echtheit anhand des Brandings allein nicht beweisen. Wenn die Domain nicht die offizielle Projektdomain ist, schließen Sie den Tab.
- Gehe direkt zum Projekt. Echte Abstimmungen oder Belohnungen werden auf der offiziellen Projektwebsite oder in den sozialen Medien angekündigt. Speichere die Adresse in deinen Lesezeichen oder gib sie selbst ein, anstatt einem Link in einer Nachricht, Werbung oder Antwort zu folgen.
- Lesen Sie genau, was Ihre Wallet zur Unterschrift auffordert. Abstimmungen sollten keine Zustimmung zur Ausgabe Ihrer Token erfordern. Wenn in einer Signatur- oder Transaktionsanfrage Genehmigungen, Erlaubnisse oder Überweisungen erwähnt werden, lehnen Sie diese ab. Wallets, die eine Transaktionsvorschau anzeigen, können hilfreich sein, aber genehmigen Sie keine Anfrage, die Sie nicht verstehen.
- Seien Sie vorsichtig bei Angeboten wie Boni und Fristen. Versprechen von zusätzlichen Belohnungen und Warnungen, dass nicht beanspruchte Token vernichtet werden, können Sie unter Druck setzen, zu handeln, bevor Sie dies überprüfen.
- Bewahren Sie den Großteil Ihres Guthabens in einer separaten Wallet auf. Verwenden Sie für unbekannte Websites eine Wallet mit einem geringen Guthaben und verwalten Sie langfristige Anlagen in einer Wallet, die Sie nicht für diese Verbindungen nutzen.
- Wenn Sie bereits verbunden sind, trennen Sie die Verbindung zur Website. Falls Sie außerdem eine Nachricht signiert oder eine Transaktion genehmigt haben, überprüfen und widerrufen Sie verdächtige Berechtigungen mithilfe der Genehmigungsverwaltung Ihrer Wallet oder eines vertrauenswürdigen Token-Genehmigungsprüfers. Das Trennen der Verbindung allein widerruft keine Token-Genehmigungen. Falls Sie vermuten, dass Ihre Wiederherstellungsphrase oder Ihr privater Schlüssel offengelegt wurden, übertragen Sie Ihre verbleibenden Guthaben auf eine neue Wallet, die mit einer neuen Wiederherstellungsphrase erstellt wurde.
So Malwarebytes
Malwarebytes Browser Guard kann bekannte Phishing- und Betrugsseiten blockieren, bevor Sie mit ihnen interagieren. Das ist besonders nützlich bei Kampagnen wie dieser, bei denen die gefälschte Seite dem Original täuschend ähnlich sieht.
Wenn Sie einen Link zu einer Prämienabstimmung, einer Seite zur Einlösung von Prämien oder einem Airdrop erhalten und sich unsicher sind, kann Malwarebytes Scam Guard Ihnen helfen, den Link zu überprüfen, bevor Sie Ihre Wallet verbinden. Prüfen Sie das Angebot auch über die offiziellen Kanäle des Projekts.
Indikatoren für Kompromittierung
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz