

El grupo de ransomware ShinyHunters ha reivindicado el robo de datos que contienen 10 millones de registros pertenecientes a Match Group y 14 millones de registros de la cadena de panaderías y cafeterías Panera Bread .
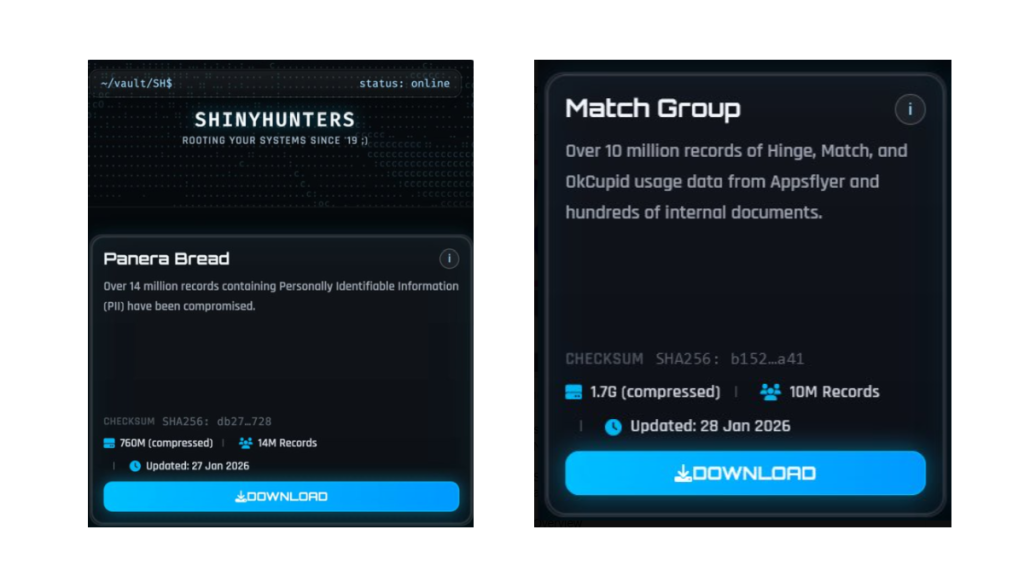
Match Group, que gestiona varios servicios populares de citas en línea como Tinder, Match.com, Meetic, OkCupid y Hinge, ha confirmado un incidente cibernético y está investigando la filtración de datos.
Panera Bread también confirmó que se produjo un incidente y alertó a las autoridades. "Los datos involucrados son información de contacto", indicó en un comunicado enviado por correo electrónico a Reuters .
ShinyHunters parece estar obteniendo acceso a través de plataformas de inicio de sesión único (SSO) y utilizando técnicas de clonación de voz, lo que ha provocado un número creciente de filtraciones en diferentes empresas. Sin embargo, no todas estas filtraciones tienen el mismo impacto.
El impacto
Para el Match Group, ShinyHunters afirma:
“Más de 10 millones de registros de datos de uso de Hinge, Match y OkCupid procedentes de Appsflyer y cientos de documentos internos.”
Match afirma que no hay pruebas de que se hayan robado credenciales de acceso, datos financieros o chats privados, pero sí información personal identificable (PII) y datos de seguimiento de algunos usuarios. Se ha iniciado un proceso de notificación.
ShinyHunters afirma que, en el caso de Panera Bread, se han visto comprometidos 14 millones de registros que contenían información de identificación personal.
Panera Bread asegura a los usuarios que no hay indicios de que la hackers accedió a las credenciales de inicio de sesión del usuario, información financiera o comunicaciones privadas.
ShinyHunters también vulneró Bumblr, Carmax y Edmunds, entre otros, pero quería usar Panera Bread y Match Group como dos ejemplos que tienen consecuencias muy diferentes para los usuarios.
Cuando tu actividad en una aplicación de citas se ve comprometida, el impacto puede ser profundamente personal. Las preocupaciones pueden abarcar desde que tu pareja, familiares o empleadores descubran tus perfiles hasta el riesgo de que se divulgue tu información personal . Para muchas personas, el estigma que rodea a ciertas aplicaciones puede generar temor a ser expuestas públicamente, acusadas de infidelidad o incluso extorsionadas.
El impacto de la filtración de Panera Bread será muy diferente. "¿ Solo pedí un sándwich y ahora unos delincuentes tienen mi dirección? ". Datos como este son útiles para enriquecer las bases de datos existentes. Y cuanto más sepan, más fácil y eficazmente podrán atacarte con intentos de phishing .
Cómo protegerse tras una violación de datos
Si cree que se ha visto afectado por una filtración de datos , aquí le indicamos los pasos que puede seguir para protegerse:
- Consulta las recomendaciones de la empresa. Cada caso de vulneración de seguridad es diferente, así que ponte en contacto con la empresa para averiguar qué ha ocurrido y sigue las recomendaciones específicas que te ofrezcan.
- Cambia tu contraseña. Si te la roban, puedes hacer que los ladrones no la usen. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas elija una por ti.
- Habilita la autenticación de dos factores ( 2FA ). Si es posible, utiliza una llave de hardware, un ordenador portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados por phishing con la misma facilidad que una contraseña, pero la autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada por phishing.
- ¡Cuidado con los impostores! Los ladrones podrían contactarte haciéndose pasar por la plataforma comprometida. Consulta el sitio web oficial para ver si se están comunicando con las víctimas y verifica la identidad de cualquier persona que te contacte por un canal de comunicación diferente.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y utilizan temas que requieren atención urgente, como entregas fallidas, suspensiones de cuentas y alertas de seguridad.
- Considera no guardar los datos de tu tarjeta . Si bien es más cómodo que los sitios web recuerden tus datos, esto aumenta el riesgo en caso de que un comercio sufra una filtración de datos.
- Configura un sistema de monitoreo de identidad , que te alertará si se descubre que tu información personal se está comercializando ilegalmente en línea y te ayudará a recuperarte después.
Puedes usar Malwarebytes Escaneo gratuito de la huella digital para averiguar si su información privada está expuesta en línea.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








