

Microsoft ha publicado un parche de emergencia para una vulnerabilidad de día cero de alta gravedad en Office que permite a los atacantes eludir las comprobaciones de seguridad de los documentos y que está siendo explotada activamente mediante archivos maliciosos.
Microsoft lanzó el parche de emergencia para la vulnerabilidad de día cero, identificada como CVE-2026-21509 , y la clasificó como una "Vulnerabilidad de omisión de funciones de seguridad de Microsoft Office" con una puntuación CVSS de 7,8 sobre 10.
Esta vulnerabilidad permite a los atacantes eludir las medidas de protección de Object Linking and Embedding (OLE), diseñadas para bloquear los controles COM/OLE inseguros dentro de los documentos de Office. Esto significa que un archivo adjunto malicioso podría infectar un PC a pesar de las protecciones integradas.
En un escenario real, un atacante crea un archivo falso de Word, Excel o PowerPoint que contiene miniprogramas u objetos especiales ocultos. Estos pueden ejecutar código y realizar otras acciones en el equipo afectado. Normalmente, Office cuenta con controles de seguridad que bloquearían dichos miniprogramas debido a su riesgo.
Sin embargo, esta vulnerabilidad permite al atacante modificar la estructura del archivo y la información oculta de tal manera que engaña a Office, haciéndole creer que el miniprograma peligroso dentro del documento es inofensivo. Como resultado, Office omite las comprobaciones de seguridad habituales y permite que se ejecute el código oculto.
Dado que el código para probar la vulnerabilidad está disponible públicamente, lo que aumenta el riesgo de explotación, se recomienda encarecidamente a los usuarios que apliquen el parche.
Cómo proteger su sistema
Lo que debes hacer depende de la versión de Office que estés utilizando.
Los productos afectados incluyen Microsoft Office 2016, 2019, LTSC 2021, LTSC 2024 y las aplicaciones de Microsoft 365 (tanto de 32 bits como de 64 bits).
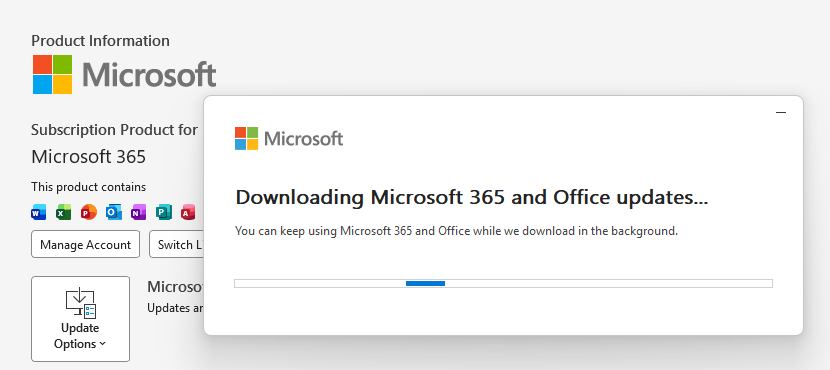
Office 2021 y versiones posteriores están protegidas mediante un cambio en el servidor que se produce al reiniciar Office. Para aplicarlo, cierre todas las aplicaciones de Office y vuelva a abrirlas.
Office 2016 y 2019 requieren una actualización manual. Ejecutar Windows Actualiza con la opción de actualizar otros productos de Microsoft activada.
Si utiliza la compilación 16.0.10417.20095 o superior , no es necesario realizar ninguna acción. Puede comprobar el número de compilación abriendo cualquier aplicación de Office, accediendo a su cuenta y seleccionando «Acerca de» en la aplicación que tenga abierta. Asegúrese de que el número de compilación que aparece en la parte superior sea 16.0.10417.20095 o superior.
Lo que siempre ayuda:
- No abra archivos adjuntos no solicitados sin verificarlos con un remitente de confianza.
- Trate como sospechosos todos los documentos inesperados, especialmente aquellos que solicitan "habilitar contenido" o "habilitar edición".
- Mantén las macros desactivadas por defecto y permite únicamente macros firmadas de editores de confianza.
- Utilice una solución antimalware actualizada en tiempo real .
- Mantén tu sistema operativo y tu software completamente actualizados.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .







