Nuestro equipo de soporte para la eliminación de malware detectó recientemente una nueva oleada de correos electrónicos de extorsión sexual con el asunto: "¡Pervertido, te grabé!".
Si el mensaje te suena familiar, es porque se trata de una variante de la estafa recurrente "Hola pervertido" .
El correo electrónico afirma que el dispositivo de la víctima ha sido infectado mediante un ataque de tipo "drive-by exploit", que supuestamente le dio al extorsionador acceso total al dispositivo. Para aumentar su credibilidad, el estafador incluye una contraseña que pertenece a la víctima.
Aquí tenéis uno de los correos electrónicos:
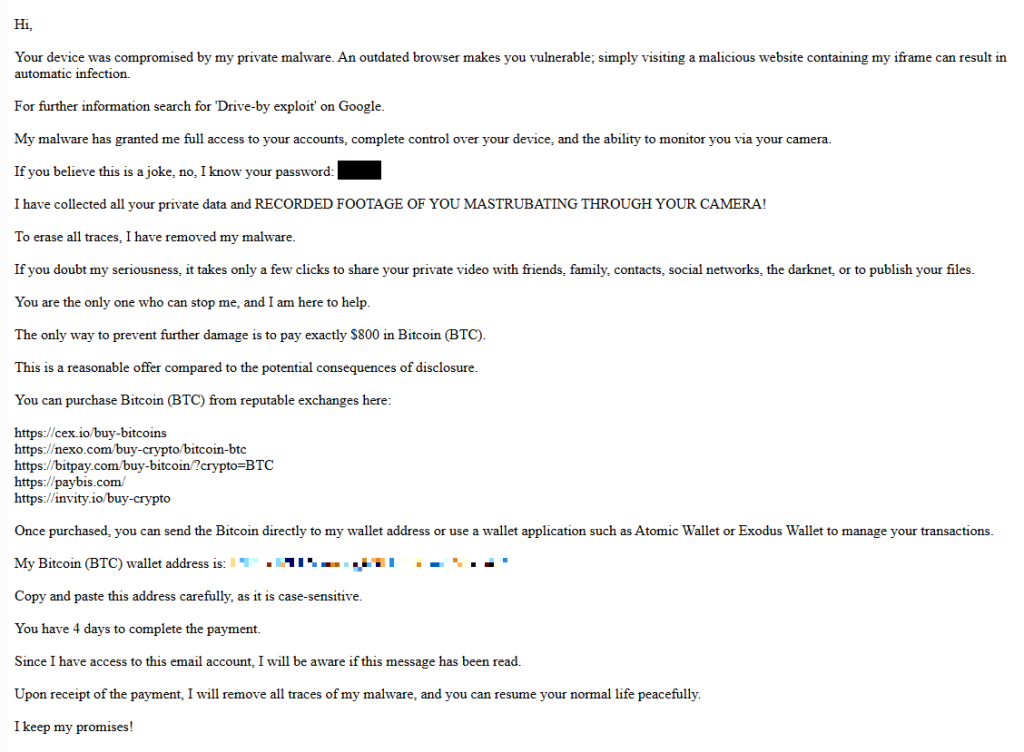
Your device was compromised by my private malware. An outdated browser makes you vulnerable; simply visiting a malicious website containing my iframe can result in automatic infection.
For further information search for ‘Drive-by exploit’ on Google.
My malware has granted me full access to your accounts, complete control over your device, and the ability to monitor you via your camera.
If you believe this is a joke, no, I know your password: {an actual password}
I have collected all your private data and RECORDED FOOTAGE OF YOU MASTRUBATING THROUGH YOUR CAMERA!
To erase all traces, I have removed my malware.
If you doubt my seriousness, it takes only a few clicks to share your private video with friends, family, contacts, social networks, the darknet, or to publish your files.
You are the only one who can stop me, and I am here to help.
The only way to prevent further damage is to pay exactly $800 in Bitcoin (BTC).
This is a reasonable offer compared to the potential consequences of disclosure.
You can purchase Bitcoin (BTC) from reputable exchanges here:
{list of crypto-currency exchanges}
Once purchased, you can send the Bitcoin directly to my wallet address or use a wallet application such as Atomic Wallet or Exodus Wallet to manage your transactions.
My Bitcoin (BTC) wallet address is: {bitcoin wallet which has received 1 payment at the time of writing}
Copy and paste this address carefully, as it is case-sensitive.
You have 4 days to complete the payment.
Since I have access to this email account, I will be aware if this message has been read.
Upon receipt of the payment, I will remove all traces of my malware, and you can resume your normal life peacefully.
I keep my promises!
El mensaje es un tanto contradictorio. Al principio, el remitente afirma haber eliminado el malware para "borrar todo rastro", pero luego promete eliminarlo tras recibir el pago.
De dónde proviene la contraseña
Descubrí que un remitente en particular usaba el nombre Jenny Green y la dirección de Gmail. JennyGreen64868@gmail.com Envié muchos de estos correos electrónicos a personas que utilizan el servicio FakeMailGenerator.
FakeMailGenerator es un servicio gratuito de correo electrónico desechable que proporciona a los usuarios una bandeja de entrada temporal de solo recepción que pueden usar en lugar de su dirección real, principalmente para evitar las confirmaciones de correo electrónico o el spam .
Como ya se mencionó, las direcciones son solo para recibir correo, lo que significa que no pueden enviar correos legítimamente y el buzón no está vinculado a una persona específica. Además, no se requiere iniciar sesión. Cualquiera que conozca la dirección (o adivine la URL de la bandeja de entrada) puede ver la misma bandeja de entrada.
Supongo que el estafador buscó contraseñas en esas bandejas de entrada públicas y luego las reutilizó en sus correos electrónicos de extorsión sexual.
Por lo tanto, los usuarios de FakeMailGenerator y servicios similares deben tomar esto como una advertencia. Su bandeja de entrada podría ser accesible públicamente, aparecer en los resultados de búsqueda y podrían recibir mucho más correo del que solicitaron. Definitivamente, no utilicen servicios como este para información confidencial.
Cómo mantenerse a salvo
Saber que estas estafas existen es el primer paso para evitarlas. Los correos electrónicos de extorsión sexual se aprovechan del pánico y la vergüenza para presionar a las personas a pagar rápidamente. Aquí tienes algunos pasos sencillos para protegerte:
- No te precipites. Los estafadores se aprovechan del miedo y la urgencia. Piensa un momento antes de actuar.
- No respondas al correo electrónico . Si lo haces, le indicarás al atacante que alguien está leyendo los mensajes de esa dirección, lo que podría derivar en más estafas.
- Cambia tu contraseña si aparece en el correo electrónico. Si aún la usas en algún sitio, actualízala.
- Utiliza un gestor de contraseñas . Si tienes problemas para generar o almacenar una contraseña segura, echa un vistazo a un gestor de contraseñas .
- No abras archivos adjuntos no solicitados. Especialmente si la dirección del remitente es sospechosa o incluso si es la tuya.
- No utilices buzones de correo desechables para cuentas importantes. El correo que haya en ese buzón podría estar al alcance de cualquiera.
- Para mayor tranquilidad, apaga la cámara web o compra una funda para cubrirla cuando no la estés usando.
Consejo práctico: Malwarebytes Scam Guard reconoció inmediatamente lo que se trataba: una estafa de extorsión sexual.
¿Qué saben los ciberdelincuentes sobre ti?
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.