

Los investigadores descubrieron un método para robar datos que elude los mecanismos de seguridad integrados de Microsoft Copilot.
El flujo de ataque, denominado Reprompt , aprovecha la forma en que Microsoft Copilot gestiona los parámetros de URL para secuestrar la sesión personal de Copilot existente de un usuario.
Copilot es un asistente de IA que se conecta a una cuenta personal y está integrado en Windows , el Edge navegador y diversas aplicaciones para el consumidor.
El problema se solucionó con la actualización de seguridad de Microsoft de enero (Patch Tuesday), y hasta el momento no hay evidencia de que se haya explotado en la práctica. Sin embargo, esto demuestra una vez más lo arriesgado que puede ser confiar en los asistentes de IA en estos momentos.
Reprompt oculta un mensaje malicioso en el parámetro q de una URL de Copilot que, de otro modo, sería legítima. Cuando la página se carga, Copilot ejecuta automáticamente ese mensaje, lo que permite a un atacante realizar acciones en la sesión autenticada de la víctima con tan solo un clic en un enlace de phishing .
En otras palabras, los atacantes pueden ocultar instrucciones secretas dentro de la dirección web de un enlace de Copilot, en un lugar que la mayoría de los usuarios nunca revisa. Copilot ejecuta entonces esas instrucciones ocultas como si los usuarios las hubieran escrito ellos mismos.
Dado que Copilot acepta indicaciones a través de un parámetro URL q y las ejecuta automáticamente, un correo electrónico de phishing puede engañar a un usuario para que haga clic en un enlace de Copilot de apariencia legítima, mientras inyecta silenciosamente instrucciones controladas por el atacante en una sesión activa de Copilot.
Lo que distingue a Reprompt de otros ataques similares de inyección de mensajes es que no requiere mensajes introducidos por el usuario, ni complementos instalados, ni conectores habilitados.
La base del ataque Reprompt es sorprendentemente simple. Si bien Copilot implementa medidas de seguridad para prevenir fugas directas de datos, estas protecciones solo se aplican a la solicitud inicial. Los atacantes lograron eludir estas medidas simplemente ordenando a Copilot que repitiera cada acción dos veces.
Partiendo de ahí, los investigadores señalaron:
Una vez ejecutada la primera instrucción, el servidor del atacante emite instrucciones de seguimiento basadas en las respuestas anteriores, creando una cadena continua de solicitudes. Este método oculta la verdadera intención tanto al usuario como a las herramientas de monitorización del cliente, lo que dificulta enormemente su detección.
Cómo mantenerse a salvo
Puedes protegerte del ataque Reprompt instalando las actualizaciones de Patch Tuesday de enero de 2026.
Si está disponible, utilice Microsoft 365 Copilot para los datos de trabajo, ya que se beneficia de la auditoría de Purview, la prevención de pérdida de datos (DLP) a nivel de inquilino y las restricciones de administrador que no estaban disponibles para Copilot Personal en el caso de investigación. Las reglas de DLP buscan datos confidenciales como números de tarjetas de crédito, números de identificación, datos de salud y pueden bloquear, advertir o registrar cuando alguien intenta enviarlos o almacenarlos de forma arriesgada (correo electrónico, OneDrive, Teams , conectores de Power Platform y más).
No haga clic en enlaces no solicitados sin antes verificar con la fuente (de confianza) si son seguros.
Según se informa , Microsoft está probando una nueva política que permite a los administradores de TI desinstalar el asistente digital Copilot, impulsado por inteligencia artificial, en los dispositivos administrados.
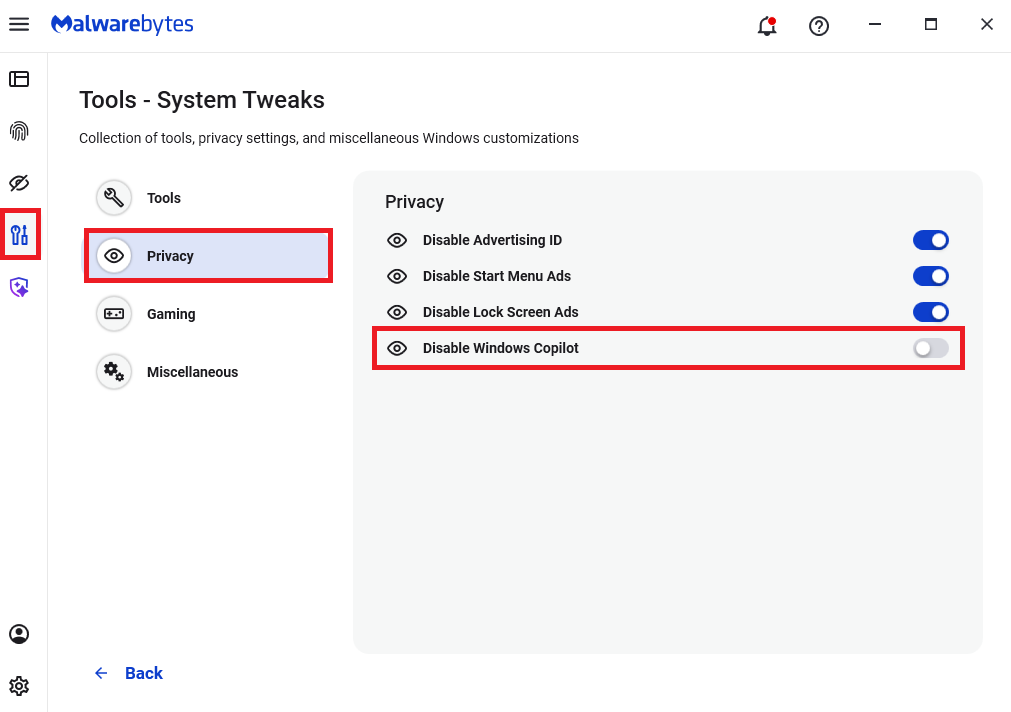
Los usuarios Malwarebytes pueden desactivar Copilot para sus equipos personales en Herramientas > Privacy , donde pueden activar la opción Desactivar Windows Copilot (en azul).
En general, tenga en cuenta que el uso de asistentes de IA aún conlleva riesgos para la privacidad. Mientras existan maneras para que los asistentes ingieran automáticamente información no confiable —como parámetros de URL, texto de páginas, metadatos y comentarios— y la integren en mensajes o instrucciones ocultas del sistema sin una separación o filtrado riguroso, los usuarios seguirán en riesgo de que se filtre información privada.
Por lo tanto, al utilizar cualquier asistente de IA que pueda controlarse mediante enlaces, automatización del navegador o contenido externo, es razonable suponer que los problemas de tipo "Reprompt" son al menos posibles y deben tenerse en cuenta.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .








