Todo comenzó con un correo electrónico que resultaba aburridamente familiar: el logotipo de Apple, un diseño limpio y un asunto pensado para provocar náuseas al destinatario.
El mensaje afirmaba que Apple había bloqueado un cargo de alto valor de Apple Pay en una Apple Store, e incluía un ID de caso, una marca de tiempo y una advertencia de que la cuenta podría estar en riesgo si el destinatario no respondía.
En algunos casos, incluso se había programado una "cita" a su nombre para "revisar la actividad fraudulenta", además de un número de teléfono al que debían llamar inmediatamente si la hora no les convenía. Nada en el correo electrónico denota falta de profesionalismo. El nombre del remitente parece ser Apple, el formato se asemeja mucho a recibos reales y el lenguaje genera ansiedad de forma efectiva.
Así es como la mayoría de los usuarios caen en la trampa de una reciente campaña de phishing de Apple Pay .
La llamada que se siente como un apoyo real
El correo electrónico advierte a los destinatarios que no utilicen Apple Pay hasta que hayan hablado con el departamento de "Facturación y Prevención de Fraude de Apple" y proporciona un número de teléfono al que llamar.
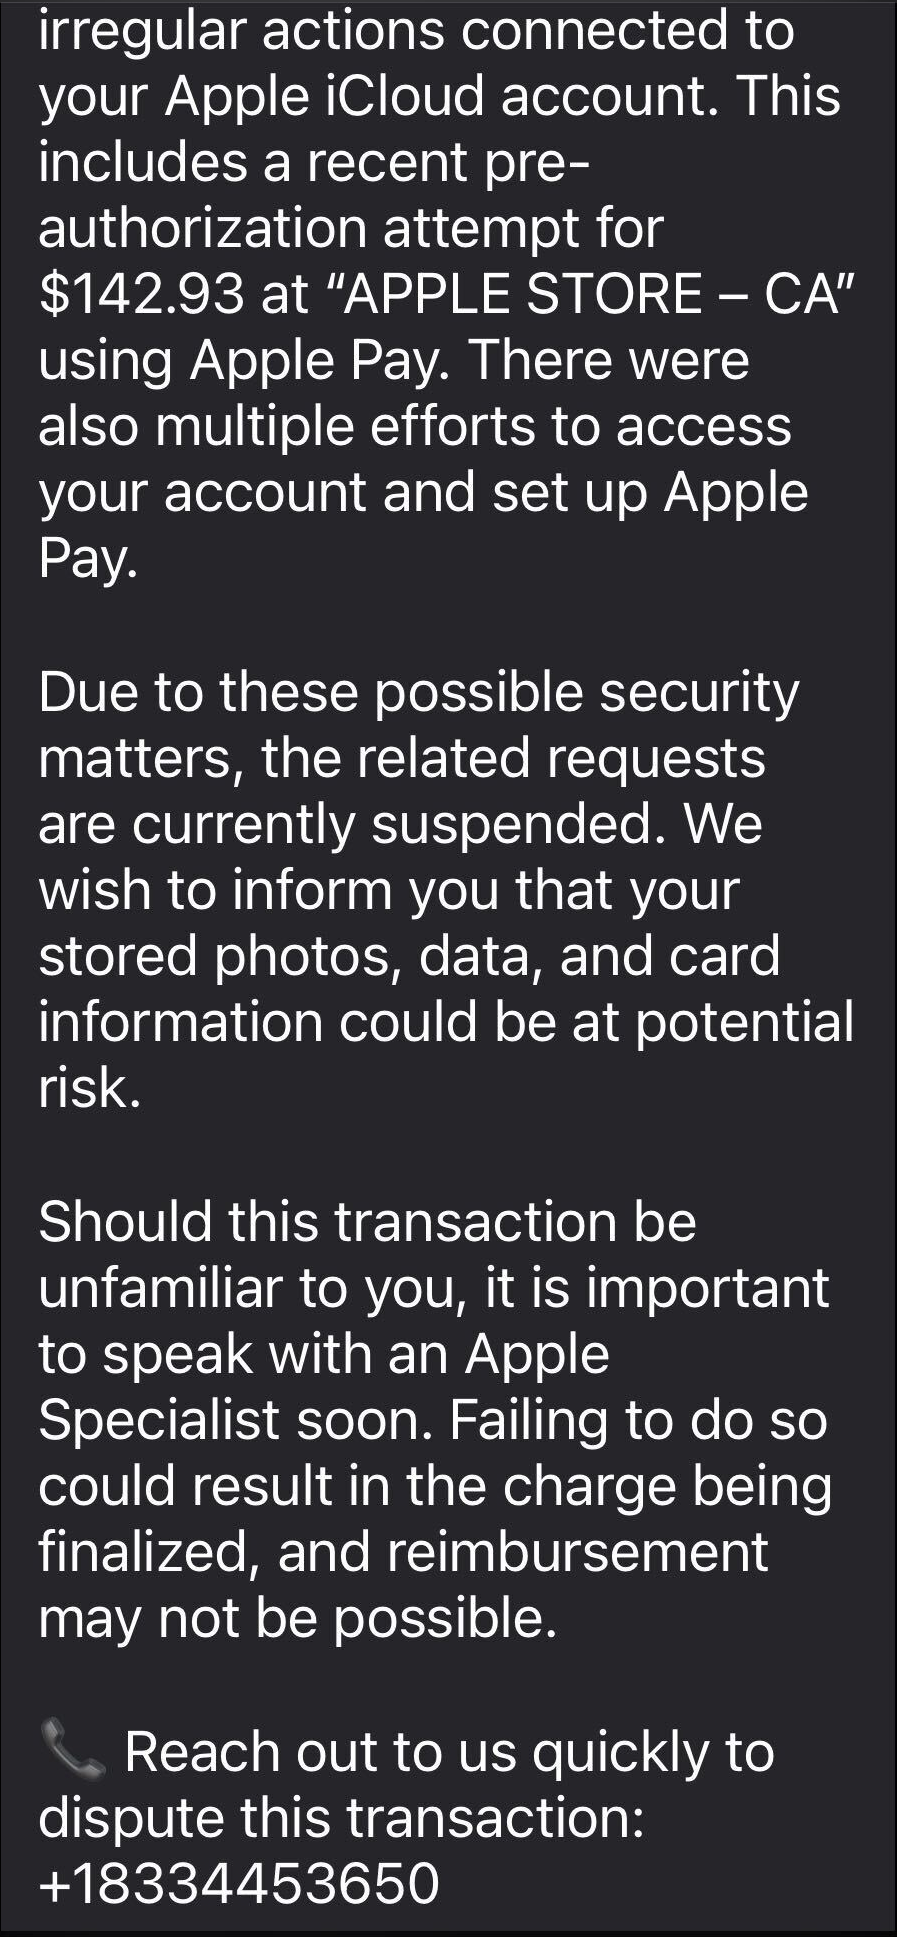
Tras marcar el número, un agente se presenta como miembro del departamento de fraudes de Apple y solicita datos como los códigos de verificación del ID de Apple o la información de pago.
La conversación está cuidadosamente guionizada para generar confianza. El agente explica que unos delincuentes intentaron usar Apple Pay en una tienda física de Apple y que el sistema bloqueó parcialmente la transacción. Para garantizar la seguridad total de la cuenta, añade, es necesario verificar algunos datos.
La llamada comienza con comprobaciones que parecen inofensivas: tu nombre, los últimos cuatro dígitos de tu número de teléfono, qué dispositivos Apple posees, etc.
A continuación, se solicita confirmar la dirección de correo electrónico del ID de Apple. Mientras la víctima la busca, recibe un código de verificación de ID de Apple que parece auténtico por mensaje de texto.
El agente solicita este código, alegando que es necesario para confirmar que está hablando con el titular legítimo de la cuenta. En realidad, el estafador está accediendo a la cuenta en tiempo real y utilizando el código para eludir la autenticación de dos factores.
Una vez confirmada la cuenta, el agente guía a la víctima para que revise sus cuentas bancarias y tarjetas de Apple Pay. Le hacen preguntas sobre sus cuentas bancarias y le sugieren que proteja temporalmente sus métodos de pago para evitar que los delincuentes los utilicen indebidamente mientras el equipo de Apple investiga.
Todo el proceso de soporte está diseñado para robar códigos de acceso y datos de pago. A gran escala, campañas como esta funcionan porque la marca Apple goza de una enorme confianza, Apple Pay utiliza dinero real y los usuarios han sido entrenados para tratar las alertas de fraude como urgentes y cooperar con el "soporte" cuando tienen miedo.
Un ejemplo presentado a Malwarebytes Scam Guard mostró un correo electrónico que afirmaba la compra de una tarjeta de regalo de Apple por $279.99 e instaba al destinatario a llamar a un número de soporte (1-812-955-6285).
Otro usuario envió una captura de pantalla que mostraba un recibo de factura falso, con el estilo de un recibo de Apple Store, para una computadora portátil MacBook Air de 13 pulgadas de 2025 con chip M4, cuyo precio es de $1,157.07, y un número de teléfono (1-805-476-8382) para llamar sobre esta "transacción no autorizada".
Lo que debes saber
Apple no programa citas fraudulentas por correo electrónico. La compañía tampoco solicita a los usuarios que solucionen problemas de facturación llamando a números en mensajes no solicitados.
Examine detenidamente la dirección del remitente. En estos casos, el correo electrónico no proviene de un dominio oficial de Apple, aunque el nombre que se muestra dé la impresión de que es legítimo.
Nunca compartas códigos de autenticación de dos factores (2FA), códigos SMS ni contraseñas con nadie, incluso si afirman ser de Apple.
Ignora los mensajes no solicitados que te instan a actuar de inmediato. Siempre piensa y verifica antes de actuar. Si tienes dudas, habla con alguien de confianza.
Malwarebytes Scam Guard ayudó a varios usuarios a identificar este tipo de estafa. Si no tienes una suscripción, puedes usar Scam Guard en ChatGPT .
Si ya has tenido contacto con estos estafadores de Apple Pay, es importante que:
- Cambia la contraseña de tu ID de Apple inmediatamente desde Ajustes o appleid.apple.com, no desde ningún enlace proporcionado por correo electrónico o SMS.
- Comprueba las sesiones activas, cierra la sesión en todos los dispositivos y vuelve a iniciar sesión únicamente en los dispositivos que reconozcas y controles.
- Cambia de nuevo la contraseña de tu ID de Apple si ves alguna alerta de inicio de sesión nueva y confirma que la autenticación de dos factores (2FA) sigue activada. Si no es así, actívala .
- En Wallet, revisa todas tus tarjetas en busca de transacciones desconocidas de Apple Pay y cargos recientes en tiendas físicas o en línea. Revisa atentamente tus extractos bancarios y de tarjetas de crédito durante las próximas semanas y disputa cualquier transacción desconocida de inmediato.
- Comprueba si la cuenta de correo electrónico principal vinculada a tu ID de Apple te pertenece, ya que el control de ese correo electrónico puede utilizarse para apoderarse de otras cuentas.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .