

Betterment LLC es una empresa de asesoría de inversiones registrada ante la Comisión de Bolsa y Valores de Estados Unidos (SEC). La compañía reveló un incidente ocurrido en enero de 2026 en el que un atacante utilizó técnicas de ingeniería social para acceder a una plataforma de terceros utilizada para la comunicación con los clientes, y posteriormente la aprovechó para enviar mensajes de phishing con temática criptográfica y extraer datos de contacto e identidad de más de un millón de personas.
Lo que resulta especialmente preocupante es la cantidad de información expuesta. No se trata solo de una lista de direcciones de correo electrónico. Los archivos filtrados incluyen detalles de planes de jubilación, intereses financieros, actas de reuniones internas y datos de proyectos. Es información que proporciona a los ciberdelincuentes un contexto real sobre las finanzas y la vida profesional de una persona.
Lo peor es que el grupo de ransomware Shiny Hunters afirma que, dado que Betterment se negó a pagar el rescate exigido, está publicando los datos robados.
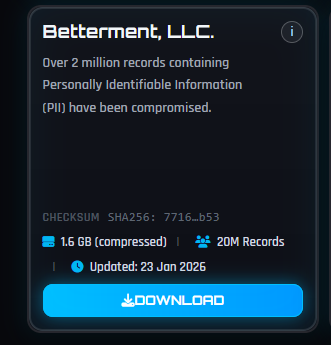
Si bien Betterment no ha revelado el número de clientes afectados en sus comunicaciones en línea, el consenso general indica que los datos de 1,4 millones de clientes se vieron comprometidos. Y ahora, cualquier ciberdelincuente puede descargar esta información a su antojo.
Analizamos algunos de los datos y encontramos un archivo CSV particularmente preocupante con información detallada sobre 181.487 personas. Este archivo incluía información como:
- Nombres completos (nombre y apellido)
- Direcciones de correo electrónico personales (por ejemplo, Gmail)
- Direcciones de correo electrónico del trabajo
- Nombre de la empresa e información del empleador
- Títulos y funciones del puesto
- Números de teléfono (tanto móviles como del trabajo)
- Direcciones y sitios web de empresas
- Detalles del plan: planes de jubilación/401k de la empresa, activos, participantes.
- Respuestas a la encuesta, detalles de la cartera de clientes y acuerdos, notas de reuniones
- Necesidades/intereses financieros (por ejemplo, solicitar una línea de crédito respaldada por valores para la compra de una vivienda)
Este tipo de datos es una mina de oro para los ciberdelincuentes, quienes pueden utilizarlos en ataques dirigidos. Contienen suficiente contexto para elaborar correos electrónicos de phishing convincentes y personalizados. Por ejemplo:
- Dirigirse a alguien por su nombre real, empresa y cargo.
- Haciendo referencia a los planes de jubilación o financieros de la empresa.
- Suplantar la identidad de asesores o administradores de planes de Betterment.
- Iniciar llamadas fraudulentas sobre asesoramiento financiero
Si se combina con datos de otras filtraciones, la situación podría ser aún peor y dar lugar a un robo de identidad .
Qué hacer si tus datos se vieron comprometidos.
Si cree que se ha visto afectado por una filtración de datos , aquí le indicamos los pasos que puede seguir para protegerse:
- Consulta las recomendaciones de la empresa. Cada caso de vulneración de seguridad es diferente, así que ponte en contacto con la empresa para averiguar qué ha ocurrido y sigue las recomendaciones específicas que te ofrezcan.
- Cambia tu contraseña. Si te la roban, puedes hacer que los ladrones no la usen. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas elija una por ti.
- Habilita la autenticación de dos factores ( 2FA ). Si es posible, utiliza una llave de hardware, un ordenador portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados por phishing con la misma facilidad que una contraseña, pero la autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada por phishing.
- ¡Cuidado con los impostores! Los ladrones podrían contactarte haciéndose pasar por la plataforma comprometida. Consulta el sitio web oficial para ver si se están comunicando con las víctimas y verifica la identidad de cualquier persona que te contacte por un canal de comunicación diferente.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y utilizan temas que requieren atención urgente, como entregas fallidas, suspensiones de cuentas y alertas de seguridad.
- Considera no guardar los datos de tu tarjeta . Si bien es más cómodo que los sitios web recuerden tus datos, esto aumenta el riesgo en caso de que un comercio sufra una filtración de datos.
- Configura un sistema de monitoreo de identidad , que te alertará si se descubre que tu información personal se está comercializando ilegalmente en línea y te ayudará a recuperarte después.
Usar Malwarebytes Escaneo gratuito de la huella digital para comprobar si su información personal ha sido expuesta en línea.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








