Microsoft publica importantes actualizaciones de seguridad el segundo martes de cada mes, en un evento conocido como "Patch Tuesday". Las actualizaciones de este mes corrigen 59 vulnerabilidades CVE de Microsoft, incluidas seis vulnerabilidades de día cero.
Echemos un vistazo rápido a estas seis vulnerabilidades de día cero que están siendo explotadas activamente.
Windows Vulnerabilidad de omisión de la función de seguridad de Shell
CVE-2026-21510 ( puntuación CVSS de 8,8 sobre 10) es una vulnerabilidad de omisión de características de seguridad en el sistema. Windows Shell. Un fallo en el mecanismo de protección permite a un atacante eludir Windows SmartScreen y otras notificaciones similares aparecen una vez que convencen al usuario de abrir un enlace o archivo de acceso directo malicioso.
La vulnerabilidad se explota a través de la red, pero aún requiere interacción del usuario. Es necesario engañar a la víctima para que acceda al acceso directo o enlace malicioso y así activar el mecanismo de evasión. Una explotación exitosa permite al atacante suprimir o eludir los diálogos de seguridad habituales de confirmación ("¿está seguro?") para contenido no confiable, lo que facilita la distribución y ejecución de otras cargas útiles sin despertar sospechas en el usuario.
Vulnerabilidad de omisión de la función de seguridad del marco MSHTML
La vulnerabilidad CVE-2026-21513 (puntuación CVSS de 8,8 sobre 10) afecta al marco MSHTML, utilizado por el motor de renderizado web Trident/integrado de Internet Explorer. Se clasifica como un fallo en el mecanismo de protección que permite eludir las medidas de seguridad a través de la red.
Para que un ataque sea exitoso, la víctima debe abrir un archivo HTML malicioso o un acceso directo (.lnk) manipulado que utilice MSHTML para su renderizado. Al abrirse, la vulnerabilidad permite al atacante eludir ciertas comprobaciones de seguridad en MSHTML, lo que podría eliminar o debilitar las protecciones normales de seguridad del navegador o de Office, así como las advertencias, y permitir la ejecución de código o actividades de phishing posteriores.
Vulnerabilidad de omisión de la función de seguridad de Microsoft Word
La vulnerabilidad CVE-2026-21514 (puntuación CVSS de 5,5 sobre 10) afecta a Microsoft Word. Se basa en datos de entrada no confiables para tomar una decisión de seguridad, lo que permite eludir una función de seguridad local.
Para explotar esta vulnerabilidad, un atacante debe persuadir al usuario para que abra un documento de Word malicioso. Si se explota, la entrada no confiable se procesa incorrectamente, lo que podría eludir las defensas de Word para contenido incrustado o activo, permitiendo la ejecución de contenido controlado por el atacante que normalmente estaría bloqueado.
Vulnerabilidad de elevación de privilegios en el gestor de ventanas de escritorio
CVE-2026-21519 (puntuación CVSS de 7,8 sobre 10) es una vulnerabilidad local de elevación de privilegios en Windows El problema se debe a una confusión de tipos en el administrador de ventanas de escritorio (un fallo en el que el sistema trata un tipo de datos como si fueran otros, lo que provoca un comportamiento no deseado).
Un atacante autenticado localmente con privilegios bajos y sin necesidad de interacción con el usuario puede explotar esta vulnerabilidad para obtener privilegios superiores. La explotación debe realizarse localmente, por ejemplo, mediante un programa especialmente diseñado o una etapa de la cadena de exploits que se ejecute en el sistema objetivo. Un atacante que explote con éxito esta vulnerabilidad podría obtener privilegios de SYSTEM.
Windows Vulnerabilidad de denegación de servicio del administrador de conexión de acceso remoto
CVE-2026-21525 (puntuación CVSS de 6,2 sobre 10) es una vulnerabilidad de denegación de servicio en el Windows Servicio de administrador de conexión de acceso remoto (RasMan).
Un atacante local no autenticado puede explotar la vulnerabilidad con una complejidad de ataque baja, lo que tendría un gran impacto en la disponibilidad, pero ningún impacto directo en la confidencialidad o la integridad. Esto significa que podría provocar la caída del servicio o incluso del sistema, pero no escalar privilegios ni ejecutar código malicioso.
Windows Vulnerabilidad de elevación de privilegios en servicios de escritorio remoto
CVE-2026-21533 (puntuación CVSS de 7,8 sobre 10) es una vulnerabilidad de elevación de privilegios en Windows Servicios de Escritorio Remoto, causados por una gestión de privilegios inadecuada.
Un atacante local autenticado con privilegios limitados, sin necesidad de interacción con el usuario, puede explotar la vulnerabilidad para elevar sus privilegios a SYSTEM y comprometer por completo la confidencialidad, la integridad y la disponibilidad del sistema afectado. La explotación exitosa generalmente implica ejecutar código controlado por el atacante en un sistema con Servicios de Escritorio Remoto y abusar de la ruta de administración de privilegios vulnerable.
Vulnerabilidades de Azure
También se recomienda a los usuarios de Azure que tengan en cuenta dos vulnerabilidades críticas con una calificación CVSS de 9,8:
- CVE-2026-21531 afecta al SDK de Azure
- CVE-2026-24300 que afecta a Azure Front Door
Cómo aplicar correcciones y comprobar que estás protegido
Estas actualizaciones solucionan problemas de seguridad y mantienen su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
1. Abre la configuración.
- Haga clic en el botón Inicio (el Windows logotipo en la parte inferior izquierda de la pantalla).
- Haz clic en Configuración (tiene el aspecto de un pequeño engranaje).
2. Ve a Windows Update.
- En la ventana de Configuración, seleccione Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
3. Comprueba si hay actualizaciones.
- Haz clic en el botón que dice Buscar actualizaciones .
- Windows Buscará las últimas actualizaciones de Patch Tuesday.
- Si ha seleccionado las actualizaciones automáticas anteriormente, es posible que vea esto en el historial de actualizaciones :
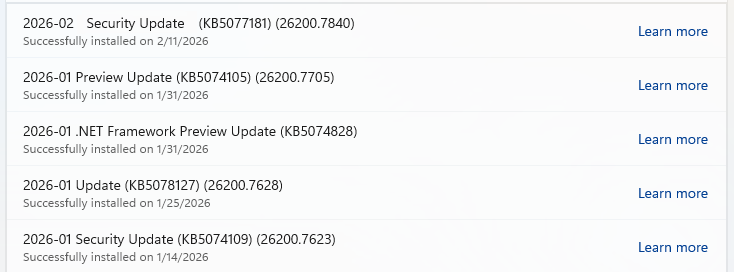
- O puede que veas un mensaje que diga "Se requiere reiniciar" , lo que significa que lo único que tienes que hacer es reiniciar el sistema y habrás terminado de actualizar.
- De lo contrario, continúe con los pasos que se indican a continuación.
4. Descargar e instalar
- Si se encuentran actualizaciones, comenzarán a descargarse de inmediato. Una vez completada la descarga, verá un botón que dice Instalar o Reiniciar ahora .
- Haz clic en Instalar si es necesario y sigue las instrucciones. Normalmente, tu ordenador necesitará reiniciarse para finalizar la actualización. Si es así, haz clic en Reiniciar ahora .
5. Comprueba dos veces que estás al día.
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si dice que estás actualizado , ¡ya está todo listo!
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .