La actualización de seguridad de este mes, conocida como Patch Tuesday, corrige 137 vulnerabilidades, 31 de ellas marcadas como críticas por Microsoft, sin que se hayan explotado activamente vulnerabilidades de día cero.
Microsoft define una vulnerabilidad de día cero como “un fallo en el software para el que aún no hay disponible ningún parche o actualización de seguridad oficial”. Este mes, Microsoft no ha detectado que ninguna de las vulnerabilidades incluidas esté siendo explotada en entornos de producción.
Sin embargo, esta versión está lejos de ser de bajo riesgo. Una gran parte de los errores críticos permiten la ejecución remota de código (RCE) a través de Windows servicios, Office, Azure, SharePoint y componentes gráficos. Esto significa que los atacantes que engañen a un usuario para que abra un documento malicioso o lo induzcan a conectarse a un servicio malicioso podrían obtener el control total del sistema.
Dos vulnerabilidades a priorizar
De esa lista, seleccionamos dos que parecen capaces de causar problemas.
En primer lugar, está la vulnerabilidad CVE-2026-40361 , que tiene una puntuación CVSS de 8,4 sobre 10. Se describe como una vulnerabilidad crítica de uso de memoria liberada en Microsoft Word que podría permitir a un atacante ejecutar código localmente en el sistema afectado.
El uso de memoria liberada (use-after-free) es un tipo de vulnerabilidad causada por el uso incorrecto de memoria dinámica durante la ejecución de un programa. Si, tras liberar una ubicación de memoria, un programa no borra el puntero a dicha ubicación, un atacante podría aprovechar este error para manipular el programa.
Así pues, si un atacante convence a un usuario para que abra un documento de Word malicioso, o incluso para que previsualice el archivo, podría ejecutar código arbitrario con los privilegios del usuario actual. Esto suele ser suficiente para instalar malware, robar credenciales o moverse lateralmente por una red.
El segundo es CVE-2026-35421 (puntuación CVSS de 7,8 sobre 10). Se trata de un desbordamiento de búfer crítico basado en el montón. Windows Interfaz de dispositivo gráfico (GDI). Un desbordamiento de búfer ocurre cuando un área de memoria dentro de una aplicación de software alcanza su límite de dirección y escribe en una región de memoria adyacente. Notas de Microsoft:
“Para que esta vulnerabilidad sea explotada, un usuario tendría que abrir o procesar de alguna otra manera un archivo Enhanced Metafile (EMF) especialmente diseñado utilizando Microsoft Paint. Esta acción es necesaria para activar la funcionalidad gráfica afectada en el Windows componente."

Protección en tiempo real. Sin esfuerzo.
Cómo aplicar las correcciones y comprobar si estás protegido.
Estas actualizaciones solucionan problemas de seguridad y mantienen su Windows PC protegido. Aquí te explicamos cómo asegurarte de que esté actualizado:
1. Abre la configuración.
- Haga clic en el botón Inicio (el Windows logotipo en la parte inferior izquierda de la pantalla).
- Haz clic en Configuración (tiene el aspecto de un pequeño engranaje).
2. Ve a Windows Update.
- En la ventana de Configuración, seleccione Actualización Windows (normalmente en la parte inferior del menú de la izquierda).
3. Comprueba si hay actualizaciones.
- Haz clic en el botón que dice Buscar actualizaciones .
- Windows Buscará las últimas actualizaciones de Patch Tuesday.
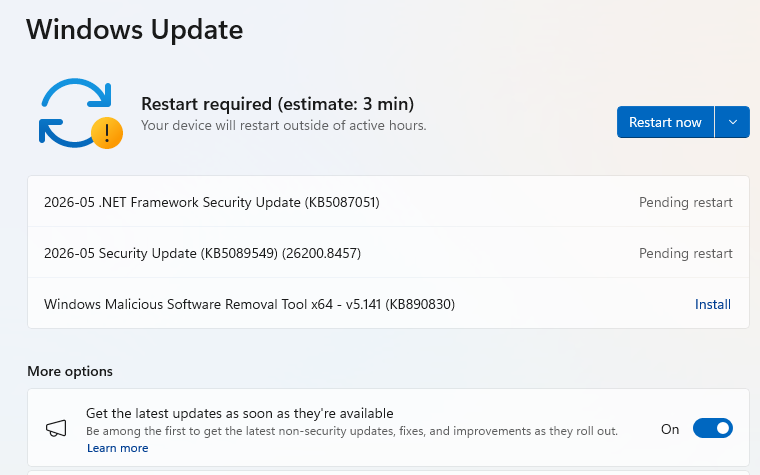
- Si ha seleccionado recibir las últimas actualizaciones en cuanto estén disponibles , es posible que vea esta opción en Más opciones .
- En cuyo caso es posible que vea un Se requiere reiniciar Mensaje. Reinicie su sistema y la actualización se completará.
- De lo contrario, continúe con los pasos que se indican a continuación.
4. Descarga e instalación Si se encuentran actualizaciones, comenzarán a descargarse automáticamente. Una vez completada la descarga, verás un botón que dice Instalar o Reiniciar ahora .
- Haz clic en Instalar si es necesario y sigue las instrucciones. Normalmente, tu ordenador necesitará reiniciarse para finalizar la actualización. Si es así, haz clic en Reiniciar ahora .
5. Comprueba dos veces que estás al día.
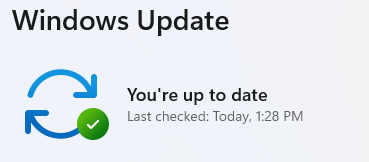
- Tras reiniciar, vuelve a Windows Update y comprueba de nuevo. Si dice que estás actualizado , ¡ya está todo listo!
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .