Microsoft publicó una nueva investigación sobre GigaWiper, una puerta trasera modular de Golang para Windows que combina un acceso remoto robusto con múltiples formas de destruir permanentemente sistemas y datos.
GigaWiper es un Windows Se trata de una puerta trasera que Microsoft ha detectado en intrusiones desde octubre de 2025. En lugar de ser un programa de borrado de datos con un único propósito, es una plataforma operativa que combina opciones de comando y control (C2), destrucción de datos y acceso remoto en un solo programa malicioso.
Lo más destacable es que GigaWiper parece estar construido utilizando herramientas que antes estaban separadas, como el ransomware Crucio y el programa para borrar discos FlockWiper, integradas en un marco consolidado.
Basándonos en las características del malware, que incluyen funciones de espionaje (captura de pantalla, control remoto tipo VNC, inventario del sistema) y múltiples formas de destruir datos de forma irreversible, encaja con el patrón de un atacante que desea acceso a largo plazo, pero que también se reserva la opción de borrar los sistemas si así lo desea.
GigaWiper implementa aproximadamente 20 comandos, que se dividen en tres categorías principales: destrucción, acceso/monitoreo remoto y administración del sistema. Algunos ejemplos incluyen:
- Un programa de borrado de disco sin formato que sobrescribe el contenido del disco en grandes bloques antes de forzar un reinicio inmediato.
- Se trata de un programa malicioso (basado en Crucio) que simula ser un ransomware. En lugar de exigir un pago, cifra los archivos y luego elimina la clave de cifrado, lo que imposibilita la recuperación.
- Limpiador seguro de unidades Windows que apunta al Windows La unidad de instalación realiza sobrescrituras de múltiples pasadas utilizando diferentes patrones de bytes.
- Captura y grabación de pantalla , incluyendo capturas de pantalla puntuales de cada monitor y grabación continua mientras el usuario está activo.
- Control remoto a través de un servidor TCP (Protocolo de Control de Transmisión) que transmite el escritorio y permite la entrada de teclado y ratón después de crear su propio Windows Excepciones del cortafuegos.
GigaWiper también configura una tarea programada llamada "Actualización de OneDrive" que se ejecuta cada minuto y al iniciar el sistema para mantener la persistencia.
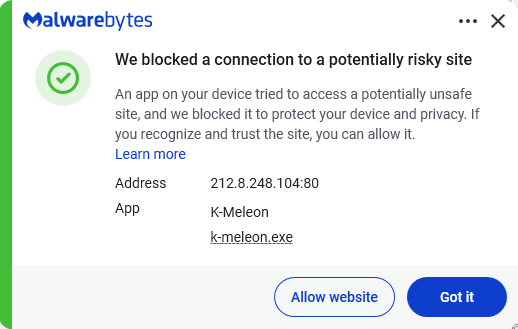
Se encontraron servidores de comando y control en 185.182.193[.]21 y 212.8.248[.]104.
Sus utilidades de administración incluyen administradores de procesos, servicios y registros que pueden crear, listar o eliminar procesos, administrar Windows Administra servicios y navega y modifica claves de registro. También recopila información del sistema, incluyendo detalles de hardware, sistema operativo, red, firmware, usuario y antivirus.
Cómo mantenerse a salvo
Dado que GigaWiper se implementa después de que los atacantes ya han comprometido un sistema, la mejor defensa consiste en prevenir la intrusión inicial y detectar la actividad maliciosa antes de que se puedan ejecutar comandos destructivos.
Malwarebytes detecta componentes de GigaWiper con los nombres de detección Trojan.FlockWiper y Backdoor.GigaWiper .
- Si se detecta GigaWiper, desconecte inmediatamente el equipo afectado de la red para evitar que los atacantes ejecuten comandos destructivos.
- Habilite la protección contra manipulaciones (o la función equivalente en su software de seguridad) para que los administradores locales y el malware no puedan desactivar silenciosamente el software antivirus u otras herramientas de seguridad.
- Supervise las conexiones a los servidores C2 conocidos, la creación de la tarea programada "Actualización de OneDrive" y los intentos no autorizados de deshabilitar Windows recuperación.
- Por último, cambie las credenciales, especialmente las de las cuentas que puedan haber sido comprometidas, y revise los registros en busca de escaladas de privilegios o movimientos laterales para determinar si otros sistemas también se han visto afectados.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .