Investigadores de Hudson Rock descubrieron que ciberdelincuentes secuestraron la cuenta verificada de HBO Max en Reddit y la utilizaron para publicar 108 anuncios maliciosos en aproximadamente 48 horas.
Los anuncios utilizaron la cuenta corporativa de confianza de HBO Max para promocionar herramientas de IA falsas, software para desarrolladores y utilidades para macOS, bajando así la guardia de las posibles víctimas.
Algunos anuncios dirigían a los usuarios a sitios web que imitaban a HBO y que afirmaban ofrecer una aplicación nativa de HBO Max para macOS o una descarga promocional. Pero en lugar de proporcionar un instalador, los sitios indicaban a los visitantes que abrieran la Terminal en su Mac o, en Windows , el cuadro de diálogo Ejecutar o PowerShell, y pegue un comando.
Esta es la característica distintiva de una técnica de ingeniería social en auge conocida como ClickFix .
Los ataques ClickFix disfrazan instrucciones maliciosas como pasos técnicos rutinarios, como corregir un error, completar un CAPTCHA, verificar que eres humano o instalar software. Una página web puede copiar silenciosamente un comando al portapapeles y luego guiar a la víctima para que lo pegue y ejecute, infectando así su propio dispositivo.
Los investigadores de ADAMnetworks han bautizado la operación detrás de los anuncios de HBO Max como "PasteSwitch". Su infraestructura parece adaptar la siguiente etapa al dispositivo del visitante y al señuelo que se utiliza.
Entre las cargas útiles detectadas en macOS se encontraban los programas de robo de información MacSync y AMOS , diseñados para robar credenciales y perfiles del navegador, datos de Telegram, Apple Notes, contraseñas guardadas y frases de recuperación de monederos de criptomonedas.
Windows Los usuarios podrían quedar expuestos al programa espía Amatera, que se ejecuta en memoria. Esta operación también se ha relacionado con programas maliciosos que secuestran el portapapeles de criptomonedas, los cuales monitorean las direcciones de billetera copiadas y las reemplazan con una dirección controlada por el atacante antes de que se envíe una transacción.
Cómo mantenerse seguro
Los administradores de Reddit pausaron los anuncios e iniciaron una investigación de seguridad tras recibir informes, pero es importante mantenerse alerta. Según se informa , ClickFix fue responsable de más de la mitad de la actividad de los cargadores de malware en 2025.
Una de las razones de su éxito es que las campañas siguen añadiendo nuevos métodos para engañar a los usuarios y diferentes comandos para evitar ser detectados.
Los usuarios de macOS Tahoe 26.4 o posterior pueden recibir una advertencia al pegar texto en la Terminal , pero no aparece para todos, por lo que no debería fiarse únicamente de eso.
Malwarebytes ofrece protección adicional en varias etapas de un ataque ClickFix. Browser Guard avisa cuando un sitio web intenta copiar contenido al portapapeles, la protección web bloquea sitios maliciosos conocidos y la protección en tiempo real detecta el malware distribuido por la campaña.
Dado que ClickFix opera sin control e inventa nuevos métodos constantemente, es importante estar informado, ser precavido y estar protegido:
- Tenga cuidado con los anuncios. Una cuenta verificada no garantiza la seguridad del anuncio. Visite directamente el sitio web oficial de la empresa en lugar de descargar software a través de un anuncio.
- Tómate tu tiempo. No te apresures a seguir las instrucciones de una página web o un mensaje, especialmente si te pide que ejecutes comandos en tu dispositivo o que copies y pegues código. Los atacantes pueden usar temporizadores, contadores de usuarios u otras tácticas de presión para obligarte a actuar con rapidez.
- No ejecute comandos de fuentes no confiables. Nunca ejecute código ni comandos copiados de sitios web, correos electrónicos, anuncios o mensajes, a menos que confíe en la fuente y comprenda qué hace el comando. Compare las instrucciones con la documentación oficial o póngase en contacto con el equipo de soporte de la empresa.
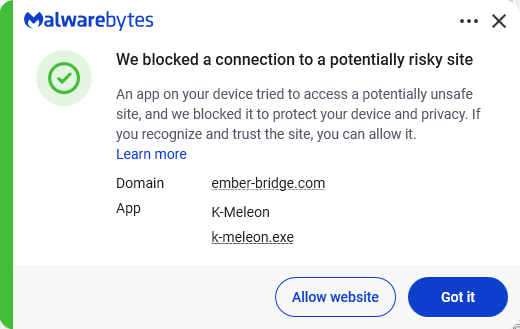
- Protege tus dispositivos. Utiliza una versión actualizada y en tiempo real solución antimalware con un componente de protección web. Malwarebytes Bloquea ember-bridge.com, que forma parte de la infraestructura de PasteSwitch.
- Infórmese sobre las técnicas de ataque en constante evolución.Comprender que los ataques pueden provenir de vectores inesperados y evolucionar ayuda a mantener la vigilancia. ¡Siga leyendo nuestro blog!
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deben propagarse más allá de un titular. Mantenga las amenazas alejadas de sus dispositivos descargando Malwarebytes hoy mismo.