Los investigadores de amenazas de Socket descubrieron tres extensiones maliciosas para Firefox que suplantaban la identidad de las carteras de criptomonedas Phantom, Jupiter y Bitget.
Una vez instaladas, las extensiones maliciosas robaban las frases de recuperación y las claves privadas, lo que proporcionaba al atacante el control total de la cartera digital.
Una billetera de criptomonedas es una aplicación, extensión de navegador o dispositivo físico que te permite administrar criptomonedas como Bitcoin. A pesar de su nombre, en realidad no almacena tus monedas. Estas se registran en una cadena de bloques , un registro digital compartido de transacciones. En cambio, la billetera administra las claves digitales secretas que te permiten acceder a ellas y gastarlas.
Al crear una billetera, es posible que se te proporcione una frase de recuperación: una lista de palabras que puedes usar para restaurar el acceso. Anótala y guárdala sin conexión. Es una copia de seguridad de tus claves, no una contraseña común. Cualquiera que la obtenga puede tomar el control de tus fondos, por lo que las extensiones de billetera falsas intentan robarla.
Los ciberdelincuentes listaron tres extensiones de billetera falsas en Firefox Add-ons, suplantando a Phantom, Jupiter y Bitget. Las billeteras genuinas ofrecen extensiones para otros navegadores: Jupiter lista Chrome , Valiente y Edge ; La extensión de Bitget es para Chrome ; y Phantom dice que su extensión para Firefox ya no es compatible .
Las extensiones maliciosas buscaban frases de recuperación de 12, 15, 18 y 24 palabras, así como claves privadas de Ethereum y Solana. Podían leer campos de entrada, detectar texto pegado y escanear pantallas que mostraban frases de recuperación.
Una frase de recuperación o clave privada es un secreto de portador: quien la posee controla la billetera y puede mover sus activos. El sistema de backend de la variante Phantom registraba los secretos capturados, los enviaba a un bot de Telegram y transfería automáticamente los fondos a direcciones de pago predefinidas. Estas direcciones cubrían Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana y Bitcoin. La variante Phantom podía leer una frase tanto al escribirla durante la importación como al mostrarla en una pantalla de revelación.
Cómo mantenerse a salvo
Socket afirma que las tres extensiones estaban activas en Firefox Add-ons durante su análisis y que ya han sido eliminadas. Pero si encuentras alguna de estas extensiones en tu navegador Firefox, debes:
- Elimine la extensión. Use el menú de tres puntos que aparece junto a ella y seleccione Eliminar .
- Si alguna vez ingresaste una frase o clave, crea una nueva billetera en un dispositivo limpio y transfiere tus fondos de inmediato. Considera que la billetera anterior ha sido comprometida.
- En el futuro, instale las carteras únicamente desde el enlace del sitio web oficial del proveedor, no desde los resultados de búsqueda de la tienda.
- El anuncio falso de Phantom solicitaba acceso a datos de todos los sitios web y no tenía política de privacidad. Estas son señales de alerta a las que hay que prestar atención.
- Utilice una solución antimalware actualizada y en tiempo real que bloquee los sitios web maliciosos.
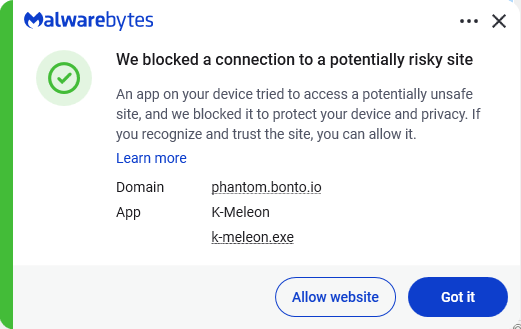
Nunca ingreses tu frase de recuperación en un sitio web. Ingrésala únicamente en la aplicación oficial de la billetera al restaurarla. El soporte técnico de la billetera nunca te la pedirá.
COI
Las extensiones maliciosas:
- Imitador fantasma: ID del complemento 3092199
- Imitador de Júpiter: ID del complemento 3092666
- Imitador de Bitget: ID del complemento 3092059
Subdominios:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
Direcciones IP:
104.21.34[.]69172.67.155[.]198
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .