

Un sitio web diseñado para parecerse a una página de seguridad de la cuenta de Google está distribuyendo lo que podría ser uno de los conjuntos de herramientas de vigilancia basados en navegador más completos que hemos visto en la práctica.
Disfrazado de una revisión de seguridad rutinaria, guía a las víctimas a través de un proceso de cuatro pasos que otorga al atacante acceso a las notificaciones push, la lista de contactos del dispositivo, la ubicación GPS en tiempo real y el contenido del portapapeles, todo ello sin instalar una aplicación tradicional.
Para las víctimas que siguen todas las indicaciones, el sitio también ofrece una Android Paquete complementario que introduce un implante nativo que incluye un teclado personalizado (que permite la captura de pulsaciones de teclas), capacidades de lectura de pantalla basadas en la accesibilidad y permisos compatibles con el acceso al registro de llamadas y la grabación del micrófono.
La infraestructura utiliza un único dominio de comando y control, google-prism[.]com. El dominio se enruta a través de la red de distribución de contenido de Cloudflare, un servicio ampliamente utilizado tanto por sitios legítimos como maliciosos.
Una página de seguridad sin barra de direcciones
El ataque comienza con lo que parece ser una alerta de seguridad genuina de la cuenta de Google. No se basa en ninguna vulnerabilidad ni fallo del navegador. Se basa en que usted crea que está respondiendo a Google.
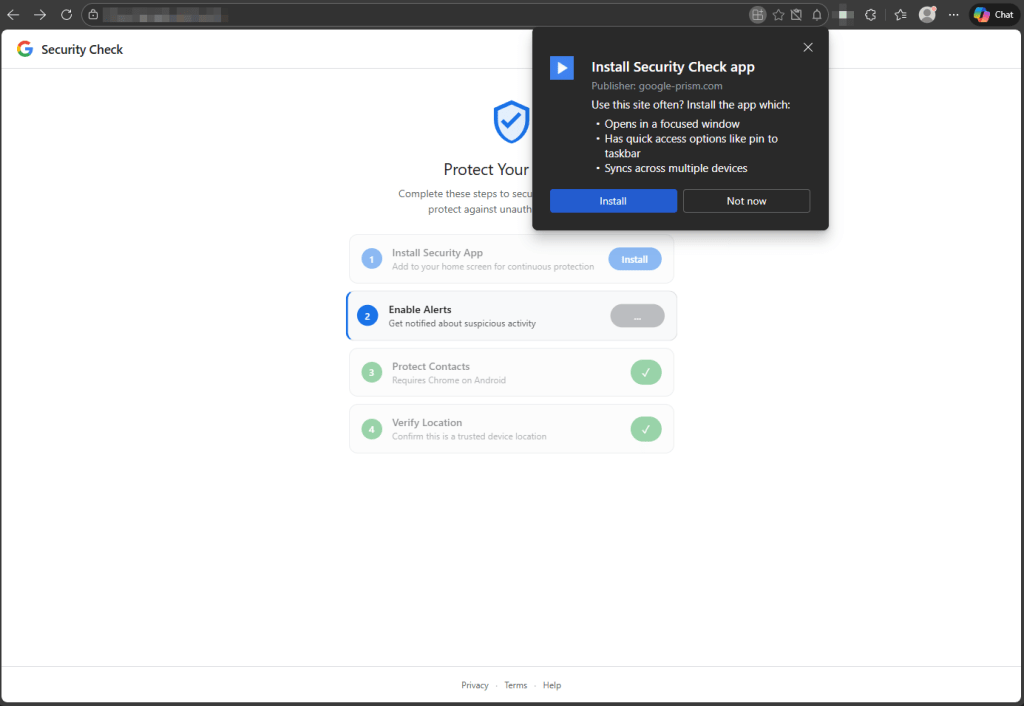
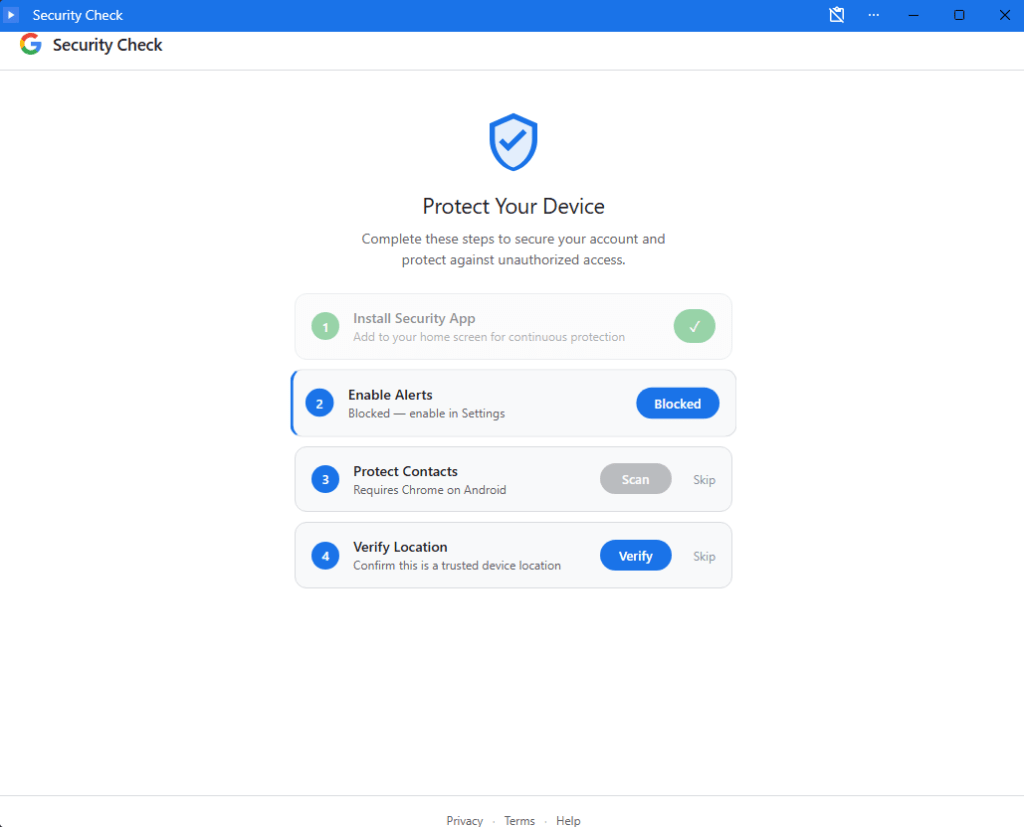
Cuando se instala como una PWA (una aplicación web progresiva, que básicamente es un sitio web que se fija a la pantalla de inicio y se ejecuta en su propia ventana), la barra de direcciones del navegador desaparece. El usuario ve lo que parece una aplicación nativa de Google.
Durante las pruebas, se nos guiaron a través de cuatro pasos, cada uno de ellos presentado como una medida de protección.
- Se le solicita al usuario que “instale” la herramienta de seguridad como una PWA.
- El sitio solicita permisos de notificación, presentados como la activación de "alertas de seguridad". Las notificaciones push web proporcionan al atacante un canal de comunicación persistente que puede funcionar incluso cuando la PWA no está abierta.
- El sitio utiliza la API Contact Picker, una función legítima del navegador diseñada para compartir contactos con aplicaciones web. Se le pide a la víctima que seleccione los contactos para compartir. Después de la selección, la interfaz muestra un texto de confirmación como “ X “Contactos protegidos”, presentando la medida como un control de seguridad. Sin embargo, el análisis de la red muestra que los contactos seleccionados se envían directamente al dominio controlado por el atacante.
- El sitio solicita la ubicación GPS con el pretexto de "verificar su identidad desde una ubicación de confianza". Se extraen datos como la latitud, la longitud, la altitud, el rumbo y la velocidad.
¿Qué sucede después de cerrar la pestaña?
Cuando la víctima instala la PWA y otorga permisos, dos fragmentos de código distintos se ponen en marcha. Comprender la función de cada uno explica por qué cerrar la pestaña no es suficiente.
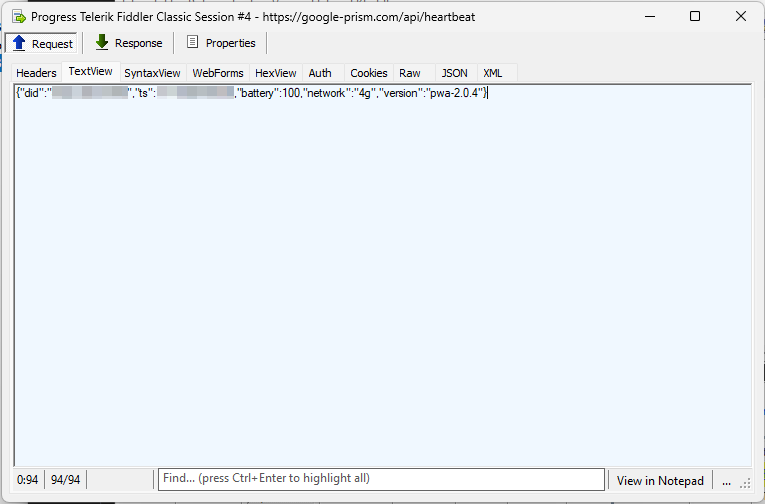
El script de la página se ejecuta mientras la aplicación esté abierta. Intenta leer el portapapeles al cambiar el foco o la visibilidad, buscando contraseñas de un solo uso y direcciones de monederos de criptomonedas. Intenta interceptar códigos de verificación SMS a través de la API WebOTP en navegadores compatibles, crea una huella digital detallada del dispositivo y consulta /api/heartbeat cada 30 segundos, esperando que el operador envíe comandos.
El trabajador de servicio es la parte que sobrevive si cierras la pestaña.
Se ubica debajo de la página, gestionando las notificaciones push, ejecutando tareas en segundo plano integradas en las cargas útiles de las notificaciones y almacenando localmente los datos robados cuando el dispositivo se desconecta, para luego vaciar esa cola en cuanto se restablece la conectividad. Incluye controladores para eventos de sincronización periódicos y en segundo plano, lo que le permite activarse y ejecutar tareas donde estas funciones sean compatibles y estén registradas.
Cierra la pestaña del navegador y el script de la página se detiene. La monitorización del portapapeles y la interceptación de SMS finalizan inmediatamente.
Pero el proceso en segundo plano permanece registrado. Si la víctima otorgó permisos de notificación, el atacante aún puede activarlo silenciosamente, enviar una nueva tarea o iniciar una carga de datos sin necesidad de volver a abrir la aplicación.
Y si la víctima vuelve a abrirlo, el cobro se reanuda al instante.
Tu navegador, su proxy
Quizás la capacidad más preocupante sea el relé WebSocket. Una vez conectado, el atacante puede redirigir solicitudes web arbitrarias a través del navegador de la víctima como si estuviera navegando desde la propia red de la víctima.
El malware actúa como un proxy HTTP, ejecutando solicitudes fetch con el método, las cabeceras, las credenciales y el cuerpo que especifique el atacante, y luego devuelve la respuesta completa, incluidas las cabeceras.
Esto significa:
- Si la víctima está en una red corporativa, los recursos internos podrían ser accesibles.
- Los controles de acceso basados en IP pueden ser eludidos.
- El tráfico del atacante parece originarse desde la dirección IP residencial de la víctima.
El conjunto de herramientas también incluye un escáner de puertos que recorre rangos de red internos (por defecto, las 254 direcciones de la subred local a través de los puertos 80, 443 y 8080) utilizando una técnica basada en el tiempo para identificar hosts activos, todo ello desde dentro del entorno aislado del navegador.
Además, el atacante puede ejecutar código JavaScript arbitrario en el dispositivo de la víctima mediante un comando eval remoto enviado a través de WebSocket.
Los datos robados nunca desaparecen.
El conjunto de herramientas está diseñado para tolerar una conectividad deficiente. Cuando el dispositivo está sin conexión, los datos capturados (capturas del portapapeles, actualizaciones de ubicación, OTP interceptados) se ponen en cola en la API de caché del navegador, almacenados como entradas individuales bajo claves como /exfil/{timestamp}-{random}.
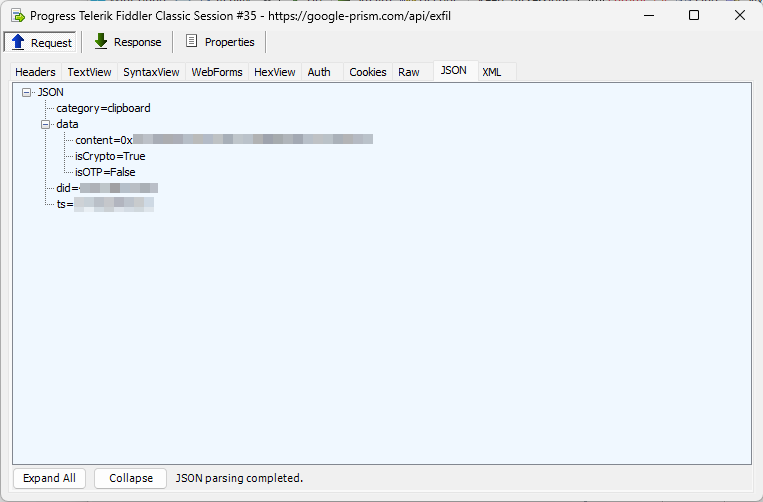
Cuando se restablece la conexión, un evento de sincronización en segundo plano reproduce todos los elementos en cola en el servidor. Cada entrada se elimina solo después de que el servidor confirma su recepción.
En los navegadores basados en Chromium, el service worker incluye un controlador para la sincronización periódica en segundo plano bajo la etiqueta c2-checkin, lo que permite la activación programada cuando la función es compatible y está activada. En combinación con las señales de actividad activadas por notificaciones push, esto significa que el atacante puede mantener contacto con un dispositivo comprometido mientras la PWA permanezca instalada, lo que podría durar semanas o meses.
Cuando el navegador no es suficiente: el implante nativo
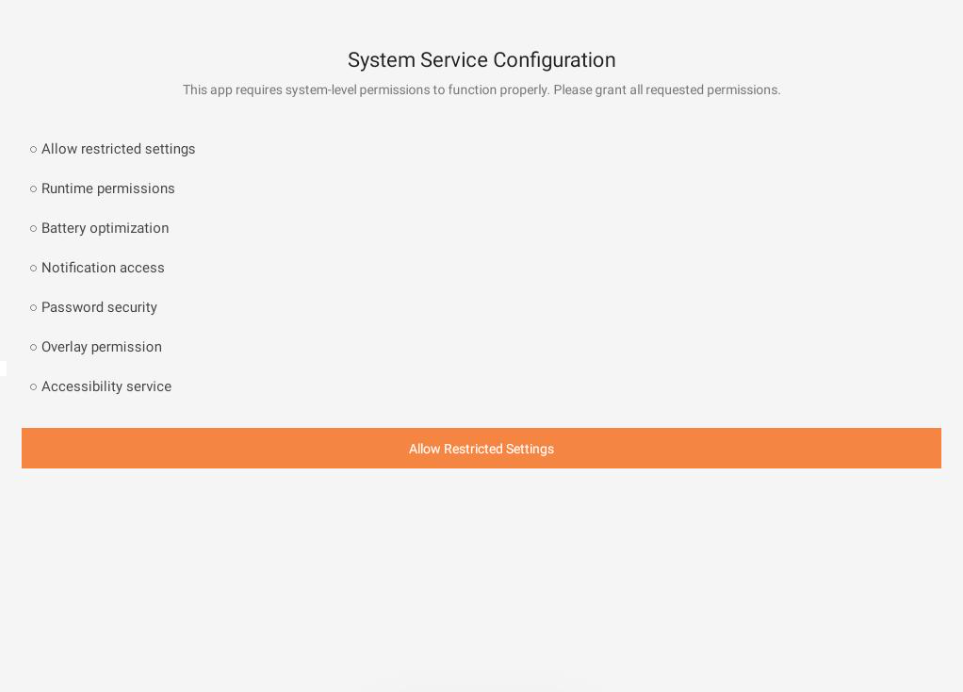
Para las víctimas que siguen todas las indicaciones, la capa web entrega una segunda carga útil: una Android APK disfrazado de “actualización de seguridad crítica”.
La página de descarga indica que se trata de la “Versión 2.1.0 · 2,3 MB · Verificada por Google”.
El archivo en sí es un paquete de 122 KB llamado com.device.sync, etiquetado como "Servicio del sistema" en el cajón de aplicaciones.
El APK solicita 33 Android permisos, incluidos privilegios de alto riesgo como acceso a SMS, acceso al registro de llamadas, acceso al micrófono, acceso a contactos y control del servicio de accesibilidad.
Incluye:
- Un teclado personalizado capaz de capturar las pulsaciones de teclas.
- Un receptor de notificaciones que puede leer las notificaciones entrantes, incluidos los posibles códigos de autenticación de dos factores.
- Un servicio de accesibilidad que puede observar el contenido de la pantalla y realizar acciones en otras aplicaciones.
- Un servicio de autocompletado posicionado para interceptar solicitudes de autocompletado de credenciales.
La pantalla "Habilitar autocompletar" de la capa web está diseñada para guiar a la víctima a través de la activación de este servicio de autocompletar malicioso en Android ajustes.
Para mejorar la persistencia, el APK se registra como administrador del dispositivo (lo que puede dificultar la desinstalación), configura un receptor de arranque para que se ejecute al iniciar el sistema y programa alarmas para reiniciar los componentes si se interrumpen. La aplicación incluye componentes compatibles con las capacidades de interfaz de usuario basadas en superposiciones, lo que sugiere su posible uso para phishing o interceptación de credenciales. Se incluye un componente FileProvider, compatible con la entrega de actualizaciones por etapas. La posibilidad de instalar las actualizaciones de forma silenciosa depende del nivel de privilegios del dispositivo y de la configuración de la política.
Qué hacer si usted puede haber sido afectado
Esta campaña demuestra cómo los atacantes pueden abusar de las funciones legítimas del navegador mediante ingeniería social, en lugar de explotar una vulnerabilidad en los sistemas de Google.
En lugar de usar una página web simplemente para entregar un ejecutable tradicional, los operadores convierten el propio navegador en una plataforma de vigilancia. La capa PWA por sí sola, sin ninguna instalación nativa, puede recopilar contactos, interceptar contraseñas de un solo uso, rastrear la ubicación GPS, escanear redes internas y redirigir el tráfico a través del dispositivo de la víctima. Android APK amplía esas capacidades para incluir la captura de pulsaciones de teclas, la monitorización de la pantalla basada en la accesibilidad y una vigilancia más amplia a nivel de dispositivo mediante permisos de alto privilegio.
Lo peligroso de esto es que cada solicitud de permiso se presenta como una medida de seguridad. Las víctimas responden a lo que parece ser una alerta de seguridad legítima. La ingeniería social es fundamental para el funcionamiento de esta actividad.
Google no realiza comprobaciones de seguridad mediante páginas emergentes no solicitadas. Si recibe una "alerta de seguridad" inesperada que le pide que instale software, habilite las notificaciones o comparta contactos, cierre la página. Las herramientas legítimas de seguridad de la cuenta se acceden directamente a través de su cuenta de Google en myaccount .google.com.
Siga los pasos que se indican a continuación para revisar los permisos y eliminar el sitio web malicioso.
En Android
- Comprueba tus aplicaciones instaladas y la pantalla de inicio en busca de una PWA de “ Comprobación de seguridad ”. En Android Ve a Ajustes > Aplicaciones y búscala. Desinstálala inmediatamente.
- Compruebe si existe una aplicación llamada “ Servicio del sistema ” con el nombre de paquete com.device.sync . Si el acceso de administrador del dispositivo está habilitado, revoque primero dicho acceso en Ajustes > Seguridad > Aplicaciones de administración del dispositivo antes de desinstalarla.
- Cambie las contraseñas de todas las cuentas en las que haya utilizado la autenticación de dos factores mediante SMS o haya copiado las contraseñas al portapapeles mientras el malware estaba presente.
- Revoca los permisos de notificación para cualquier aplicación web que no reconozcas. Chrome en Android : Configuración > Configuración del sitio > Notificaciones .
- Revisa la configuración de autocompletar. Si se activó un servicio de autocompletar desconocido, elimínalo en Configuración > Contraseñas y autocompletar > Servicio de autocompletar .
- Si se instaló el archivo APK nativo, considere restablecer la configuración de fábrica. El malware se registra como administrador del dispositivo e implementa múltiples mecanismos de persistencia. Si la eliminación falla o no se pueden revocar los privilegios de administrador, podría ser necesario restablecer la configuración de fábrica.
- Ejecuta un análisis con un software de seguridad móvil de buena reputación para detectar cualquier componente restante.
En Windows ( Chrome , Edge y otros navegadores basados en Chromium)
- Desinstala la PWA. En Chrome , haga clic en el menú de tres puntos y vaya a Aplicaciones instaladas (o visite chrome://apps ). Haga clic con el botón derecho en la aplicación “ Comprobación de seguridad ” y seleccione Eliminar . En Edge , ve a edge://apps y haz lo mismo.
- Anula el registro del service worker. Ve a chrome://serviceworker-internals (o edge://serviceworker-internals ) y busca cualquier entrada asociada al dominio malicioso. Haz clic en Anular registro para eliminarla. Si la PWA permanece instalada o aún se han otorgado permisos de notificaciones push, el service worker podría seguir recibiendo eventos activados por notificaciones push en segundo plano.
- Revoca los permisos de notificación. Ve a chrome://settings/content/notifications (o edge://settings/content/notifications ) y elimina de la lista de sitios permitidos cualquier sitio que no reconozcas.
- Borrar los datos del sitio para el origen malicioso. En Chrome Configuración > Privacy y seguridad > Configuración del sitio > Ver permisos y datos almacenados en todos los sitios . Busque el dominio y haga clic en Eliminar datos. Esto elimina los archivos en caché, la cola de exfiltración sin conexión y cualquier configuración almacenada.
- Comprueba si hay extensiones de navegador sospechosas. Aunque este kit de herramientas en particular no utiliza una extensión, las víctimas que siguieron las instrucciones del atacante podrían haber instalado componentes adicionales. Revisa chrome://extensions o edge://extensions y elimina cualquier elemento desconocido.
- Restablece la sincronización del navegador si sospechas que el portapapeles o las contraseñas se han visto comprometidas. Si sincronizas tus contraseñas entre dispositivos, cambia primero la contraseña de tu cuenta de Google o Microsoft y, a continuación, revisa las contraseñas guardadas para asegurarte de que no hayas creado ninguna que no hayas creado.
- Ejecuta un análisis completo del sistema. Si bien esta amenaza reside principalmente en el navegador, Windows La capacidad de evaluación remota significa que se podrían haber entregado cargas útiles adicionales durante el período de vulnerabilidad.
En Firefox (escritorio y Android )
Firefox no admite la instalación de PWA, la API de selección de contactos, WebOTP ni la sincronización en segundo plano, por lo que gran parte de este conjunto de herramientas simplemente no funcionará. Sin embargo, Firefox sí admite service workers y notificaciones push, lo que significa que el canal C2 basado en notificaciones podría seguir funcionando si la víctima otorgara los permisos necesarios. La monitorización del portapapeles dependería del contexto de ejecución de la página y de los eventos de interacción del usuario, y no está garantizada en escenarios en segundo plano en Firefox.
- Revoca los permisos de notificación. Ve a Configuración > Privacy y seguridad > Permisos > Notificaciones > Configuración y elimina cualquier entrada desconocida.
- Elimine al trabajador de servicio. Vaya a about:serviceworkers y haga clic en Anular registro junto a cualquier entrada que no reconozca.
- Borra los datos del sitio. Ve a Configuración > Privacy y seguridad > Cookies y datos del sitio > Administrar datos , busca el dominio y elimínalo. Esto borrará el contenido en caché y cualquier dato de exfiltración pendiente.
- En Firefox para Android , también compruebe que about:config no sea accesible y revise cualquier acceso directo a la pantalla de inicio que se haya podido agregar manualmente. Firefox en Android Permite la opción " Agregar a la pantalla de inicio " incluso sin compatibilidad total con PWA.
En Safari (macOS y iOS )
Safari en iOS Safari 16.4 y versiones posteriores admiten la instalación de PWA (« Agregar a la pantalla de inicio ») y notificaciones push, lo que permite el funcionamiento del flujo principal de phishing y del canal C2 basado en notificaciones. Sin embargo, Safari no admite la API de selección de contactos, WebOTP ni la sincronización en segundo plano, lo que limita las capacidades de vigilancia pasiva del conjunto de herramientas.
- Elimina la PWA de tu pantalla de inicio. Mantén pulsado el icono de Comprobación de seguridad y pulsa Eliminar aplicación (o Eliminar marcador en versiones anteriores). iOS versiones).
- Revocar permisos de notificación. En iOS : Ajustes > Safari > Notificaciones (o Ajustes > Notificaciones y busque la PWA por su nombre). En macOS: Ajustes del sistema > Notificaciones > Safari .
- Borrar datos del sitio web. En iOS : Ajustes > Safari > Advanced > Datos de sitios web , busque el dominio y elimínelo. En macOS: Safari > Ajustes > Privacy > Gestionar datos de sitios web .
- En macOS, también revise Safari > Ajustes > Extensiones para ver si hay algo desconocido, y revise cualquier Elemento de inicio de sesión en Ajustes del sistema > General > Elementos de inicio de sesión y extensiones .
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
1fe2be4582c4cbce8013c3506bc8b46f850c23937a564d17e5e170d6f60d8c08 (sync.apk)
Dominios
google-prism[.]com
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .









