Los atacantes están llevando a cabo una campaña de pago. Facebook anuncios que parecen promociones oficiales de Microsoft, y luego dirigen a los usuarios a clones casi perfectos de los mismos. Windows 11 página de descarga. Haga clic en Descargar ahora y en lugar de una Windows Si actualizas, obtendrás un instalador malicioso que roba silenciosamente las contraseñas guardadas, las sesiones del navegador y los datos de la cartera de criptomonedas.
“Solo quería actualizar Windows ”
El ataque comienza con algo completamente ordinario: un Facebook anuncio. Parece profesional, utiliza la marca Microsoft y promociona lo que parece ser lo último Windows Actualización 11. Si tenías pensado mantener tu PC actualizada, parece un atajo muy práctico.
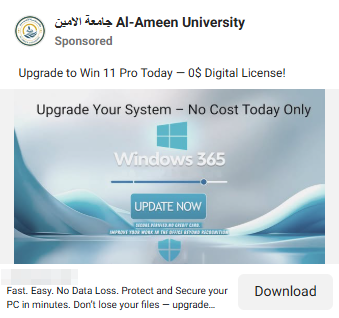
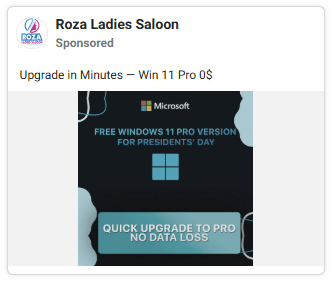
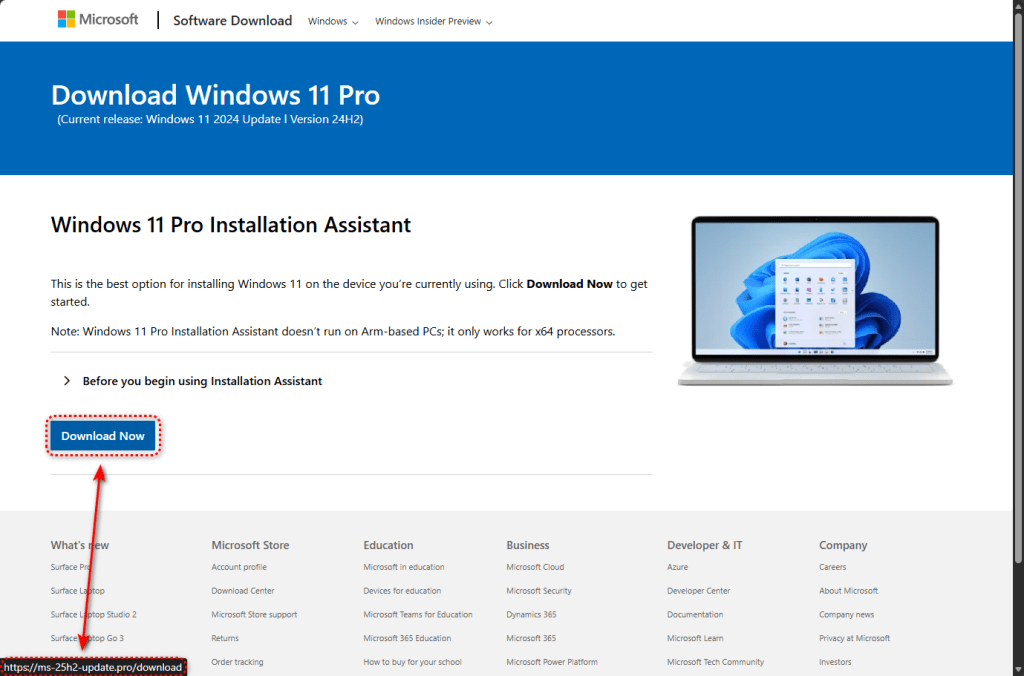
Haz clic en el anuncio y accederás a un sitio web prácticamente idéntico a la página de descarga de software de Microsoft. El logotipo, el diseño, las fuentes e incluso el texto legal del pie de página están copiados. La única diferencia evidente se encuentra en la barra de direcciones. En lugar de microsoft.com, verás uno de estos dominios similares:
- ms-25h2-descarga[.]pro
- ms-25h2-update[.]pro
- ms25h2-descarga[.]pro
- ms25h2-actualización[.]pro
El “25H2” en los nombres de dominio es intencional. Imita la convención de nomenclatura que usa Microsoft para Windows Cuando se lanzó esta campaña, la versión 24H2, la más reciente, estaba en boca de todos, lo que hacía que los dominios falsos parecieran plausibles a simple vista.
Geovallado: solo los objetivos correctos reciben la carga útil.
Esta campaña no infecta indiscriminadamente a todos los que visitan el sitio.
Antes de instalar el malware , la página falsa verifica tu identidad. Si te conectas desde una dirección IP de un centro de datos (frecuentemente utilizada por investigadores de seguridad y escáneres automatizados), serás redirigido a google.com. El sitio parece inofensivo.
Solo los visitantes que parecen ser usuarios habituales de casa o de la oficina reciben el archivo malicioso.
Esta técnica, conocida como geovallado combinado con detección en entornos aislados (sandbox), fue la que permitió que esta campaña se ejecutara durante tanto tiempo sin ser detectada ni detenida por sistemas automatizados. La infraestructura está configurada para evadir el análisis de seguridad automatizado.
Cuando un usuario objetivo hace clic en Descargar ahora , el sitio activa una Facebook El evento "Lead" del píxel es el mismo método de seguimiento que utilizan los anunciantes legítimos para medir las conversiones. Los atacantes monitorean qué víctimas caen en la trampa y optimizan su inversión publicitaria en tiempo real.
Un "instalador" de 75 MB servido directamente desde GitHub.
Si superas las comprobaciones, el sitio descarga un archivo llamado ms-update32.exe . Con 75 MB, parece un archivo legítimo. Windows instalador.
El archivo está alojado en GitHub, una plataforma de confianza utilizada por millones de desarrolladores. Esto significa que la descarga se realiza mediante HTTPS con un certificado de seguridad válido. Al provenir de un dominio de buena reputación, los navegadores no lo marcan automáticamente como sospechoso.
El instalador se creó utilizando Inno Setup, una herramienta legítima que a menudo es utilizada indebidamente por los creadores de malware porque crea paquetes de instalación con apariencia profesional.
¿Qué sucede cuando lo ejecutas?
Antes de realizar cualquier acción dañina, el instalador comprueba si está siendo vigilado. Busca entornos de máquinas virtuales, software de depuración y herramientas de análisis. Si encuentra alguno de ellos, se detiene. Esta es la misma lógica de evasión que le permite eludir muchos entornos de seguridad automatizados, ya que estos sistemas se ejecutan dentro de máquinas virtuales por diseño.
En el equipo de un usuario real, el instalador procede a extraer e instalar sus componentes.
El componente más significativo es una aplicación completa basada en Electron instalada en C:\Users\<USER>\AppData\Roaming\LunarApplication\Electron es un framework legítimo utilizado por aplicaciones como Slack y Visual Studio Code. Eso lo convierte en un disfraz útil.
La elección del nombre no es casual. «Lunar» es una marca asociada a herramientas para criptomonedas, y la aplicación incluye bibliotecas de Node.js diseñadas específicamente para crear archivos ZIP, lo que sugiere que recopila datos, los empaqueta y los envía. Entre los posibles objetivos se incluyen archivos de monederos de criptomonedas, frases semilla, credenciales de navegador y cookies de sesión.
Al mismo tiempo, se escriben dos scripts de PowerShell ofuscados con nombres de archivo aleatorios en la carpeta %TEMP% y se ejecutan con una línea de comandos que deshabilita deliberadamente Windows protecciones de firma de scripts:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Oculto en el registro, borrando sus huellas.
Para sobrevivir a los reinicios, el malware escribe un gran bloque binario en el Windows registro bajo: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
La ruta de registro TIP (Procesador de entrada de texto) es legítima. Windows componente, lo que hace que sea menos probable que despierte sospechas.
La telemetría también muestra un comportamiento consistente con la inyección de procesos. El malware crea Windows El programa ejecuta el código malicioso mientras el proceso está suspendido, inyectándole código y reanudando su ejecución. Esto permite que el código malicioso se ejecute bajo la identidad de un proceso legítimo, reduciendo así las posibilidades de detección.
Una vez iniciada la ejecución, el instalador elimina los archivos temporales para reducir su huella forense. También puede iniciar operaciones de apagado o reinicio del sistema, lo que podría interferir con el análisis.
El malware utiliza múltiples técnicas de cifrado y ofuscación, incluyendo RC4, HC-128, codificación XOR y funciones hash FNV para la resolución de API. Estos métodos dificultan el análisis estático.
El Facebook ángulo de los anuncios
El uso de pago Facebook La publicidad para distribuir malware merece una pausa. No se trata de un correo electrónico de phishing que termina en la carpeta de spam, ni de un resultado malicioso oculto en una página de búsqueda. Estos son anuncios pagados. Facebook anuncios que aparecen junto a las publicaciones de amigos y familiares.
Los atacantes ejecutaron dos campañas publicitarias paralelas, cada una apuntando a dominios de phishing diferentes. Cada campaña utilizó su propio Facebook ID del píxel y parámetros de seguimiento. Si se desactiva un dominio o una cuenta publicitaria, la otra puede seguir funcionando.
El uso de dos dominios paralelos y dos campañas publicitarias separadas sugiere que los operadores cuentan con un sistema de redundancia incorporado: si un dominio se desactiva o una cuenta publicitaria se suspende, la otra sigue funcionando.
Qué hacer si crees que te has visto afectado
Esta campaña está técnicamente pulida y tiene conciencia operativa. La infraestructura demuestra conocimiento de las técnicas comunes de investigación de seguridad y sandboxing. Entienden cómo las personas descargan software y han elegido Facebook La publicidad como su principal medio de difusión precisamente porque llega a usuarios reales en un contexto de alta confianza.
Recordar: Windows Las actualizaciones provienen de Windows Actualiza desde la configuración de tu sistema, no desde un sitio web ni desde un anuncio en redes sociales. Microsoft no hace publicidad. Windows actualizaciones sobre Facebook .
Y un consejo profesional: Malwarebytes Habría detectado y bloqueado la carga útil identificada y la infraestructura asociada.
Si descargaste y ejecutaste un archivo desde cualquiera de estos sitios, considera que el sistema está comprometido y actúa con rapidez.
- No inicie sesión en ninguna cuenta desde ese ordenador hasta que haya sido escaneado y limpiado.
- Ejecuta un análisis completo con Malwarebytes inmediatamente.
- Cambia las contraseñas de cuentas importantes como correo electrónico, banca y redes sociales desde un dispositivo diferente y limpio .
- Si utilizas monederos de criptomonedas en ese ordenador, transfiere los fondos a un nuevo monedero con una nueva frase semilla generada en un dispositivo limpio.
- Considere la posibilidad de alertar a su banco y activar la vigilancia contra el fraude si se almacenaron credenciales financieras en ese dispositivo o si se podía acceder a ellas desde él.
Para los equipos de TI y seguridad:
- Bloquea los dominios de phishing en el DNS y el proxy web.
- Alerta en la ejecución de PowerShell con
-ExecutionPolicy Unrestricteden contextos no administrativos - Búsqueda del directorio LunarApplication y aleatorio
.yiz.ps1/.unx.ps1archivos en%TEMP%
Indicadores de Compromiso (IOC)
Hash del archivo (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Dominios
- ms-25h2-descarga[.]pro
- ms-25h2-update[.]pro
- ms25h2-descarga[.]pro
- ms25h2-actualización[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (URL de entrega de la carga útil)
Artefactos del sistema de archivos
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Registro
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (datos binarios grandes: persistencia)
Facebook infraestructura publicitaria
- ID de píxel: 1483936789828513
- ID de píxel: 955896793066177
- ID de la campaña: 52530946232510
- ID de la campaña: 6984509026382