Se ha utilizado una imitación convincente del popular antivirus Huorong Security para distribuir ValleyRAT, un sofisticado troyano de acceso remoto (RAT) basado en el marco de Winos4.0, a usuarios que creían que estaban mejorando su seguridad.
La campaña, atribuida al grupo APT Silver Fox —un grupo de amenazas de habla china conocido por distribuir versiones troyanizadas de software chino popular— utiliza un dominio typosquatting para servir un instalador NSIS troyanizado que despliega una puerta trasera completa con capacidades avanzadas de sigilo e inyección en modo de usuario.
Un sitio web falso creado para engañar a usuarios preocupados por la seguridad.
Huorong Security, conocido en chino como 火绒, es un producto antivirus gratuito desarrollado por Beijing Huorong Network Technology Co., Ltd. y ampliamente utilizado en toda China continental.
Los atacantes registraron huoronga[.]com —nótese la “a” adicional al final— como una imitación casi perfecta del sitio legítimo huorong.cn. Esta técnica de typosquatting atrapa a los usuarios que escriben mal la dirección o acceden a través de enlaces de envenenamiento de motores de búsqueda o phishing. El sitio falso parece tan convincente que la mayoría de los visitantes no tendrían ninguna razón obvia para sospechar que algo anda mal.
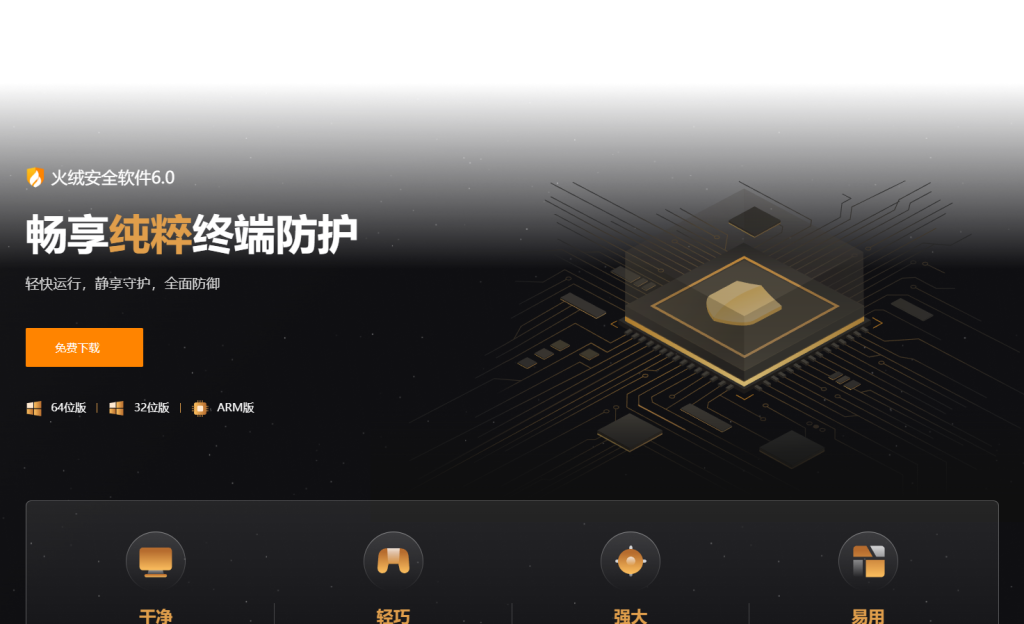
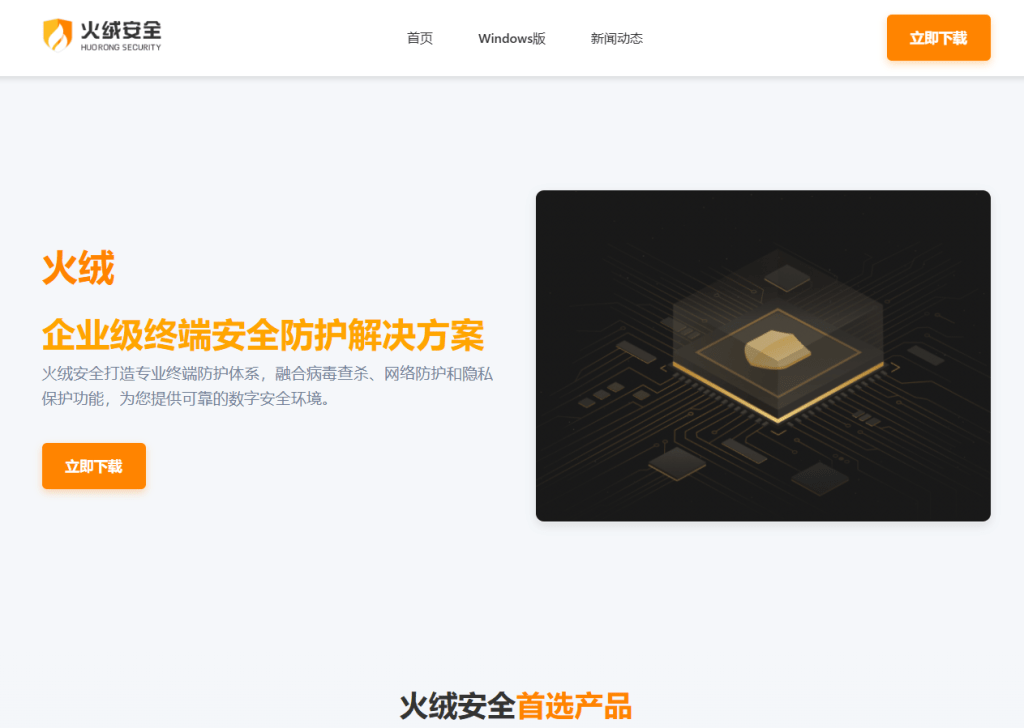
Cuando un visitante hace clic en el botón de descarga, la solicitud se enruta silenciosamente a través de un dominio intermediario (hndqiuebgibuiwqdhr[.]cyou) antes de que el archivo final se sirva desde el almacenamiento Cloudflare R2, un servicio en la nube legítimo elegido por su reputación y disponibilidad. El archivo se llama BR火绒445[.]zip, utilizando el nombre chino de Huorong para mantener el anonimato hasta el momento de la ejecución.
¿Qué sucede después de hacer clic en descargar?
Dentro del archivo ZIP se encuentra un instalador NSIS (Nullsoft Scriptable Install System) infectado con un troyano, un marco de trabajo legítimo de código abierto utilizado por muchas aplicaciones reales. Su uso aquí es intencional: un ejecutable creado con NSIS genera menos sospechas que un empaquetador personalizado, y la experiencia de instalación resulta normal.
Al ejecutarse, el instalador crea un acceso directo en el escritorio llamado 火绒.lnk (Huorong.lnk), lo que refuerza la ilusión de que el antivirus se instaló correctamente.
Al mismo tiempo, extrae un conjunto de archivos en el directorio Temp del usuario. La mayoría son bibliotecas de soporte legítimas o ejecutables falsos diseñados para imitar una instalación real, incluyendo copias de DLL multimedia de FFmpeg, un archivo que simula ser una herramienta de reparación de .NET y otro que imita una utilidad de diagnóstico de Huorong.
Los componentes maliciosos incluyen:
- WavesSvc64.exe: el cargador principal, disfrazado como un proceso de servicio de audio de Waves.
- DuiLib_u.dll: una biblioteca DirectUI secuestrada utilizada para la carga lateral de DLL.
- box.ini: un archivo cifrado que contiene código malicioso
Cómo Windows es engañado para cargar malware
La técnica principal es la carga lateral de DLL, una técnica que los atacantes utilizan para engañar. Windows en cargar un archivo malicioso en lugar de uno legítimo.
WavesSvc64.exe parece legítimo (su ruta PDB hace referencia a un directorio de código de una aplicación de juegos), por lo que Windows Lo carga sin quejarse. Cuando se ejecuta, Windows Carga automáticamente DuiLib_u.dll junto con ella. Esa DLL ha sido reemplazada por una versión maliciosa que lee el código malicioso cifrado de box.ini, lo descifra y lo ejecuta directamente en la memoria.
En lugar de desplegar un único ejecutable monolítico de puerta trasera, la cadena culmina con la ejecución de código malicioso en memoria, cargado desde archivos guardados en disco (por ejemplo, box.ini) mediante la carga lateral de DLL. Esta cadena basada en código malicioso es coherente con el patrón de cargador Catena documentado por Rapid7, donde ejecutables firmados o de apariencia legítima agrupan el código de ataque en archivos de configuración .ini y utilizan la inyección reflectiva para ejecutarlo, dejando una mínima huella forense.
Cómo la puerta trasera se convierte en permanente
El análisis del comportamiento muestra una cadena de infección metódica:
1. Exclusiones del defensor
El malware Inicia PowerShell con un alto nivel de integridad y da instrucciones. Windows Defender ignorará su directorio de persistencia (AppData\Roaming\trvePath) y su proceso principal (WavesSvc64.exe). Después de que se ejecuten estos comandos, Windows Es menos probable que Defender analice la ruta/proceso elegido por el malware, lo que reduce considerablemente la detección nativa.
2. Persistencia
Crea una tarea programada llamada Baterías (observada como C:\Windows\Tasks\Batteries.job). En cada arranque posterior, la tarea se inicia WavesSvc64.exe /run Desde el directorio de persistencia, vuelve a aplicar las exclusiones de Defender y se reconecta al comando y control (C2).
3. Actualización de archivos
Para evadir la detección basada en firmas, el malware elimina y sobrescribe WavesSvc64.exe, DuiLib_u.dll, libexpat.dll, box.ini y vcruntime140.dll. La simple eliminación de estos archivos podría no solucionar completamente la infección, ya que el malware demuestra la capacidad de sobrescribir componentes clave durante su ejecución.
4. Almacenamiento del registro
Los datos de configuración, incluido el dominio C2 codificado yandibaiji0203.[]com, se escriben en HKCU\SOFTWARE\IpDates_info. Una clave secundaria en HKCU\Console\0\451b464b7a6c2ced348c1866b59c362e Almacena datos binarios cifrados que probablemente se utilizan para la configuración de malware o la preparación de cargas útiles.
Cómo evita la detección
Además de desactivar Defender, ValleyRAT toma medidas para evitar ser detectado y analizado.
Comprueba la presencia de depuradores y herramientas forenses buscando títulos de ventana característicos. Analiza la versión de la BIOS, los adaptadores de pantalla y las claves de registro de VirtualBox para detectar máquinas virtuales, los entornos aislados que los investigadores utilizan para analizar malware de forma segura. También comprueba la memoria disponible y la capacidad del disco, e inspecciona la configuración regional y de idioma, probablemente como medida de geolocalización para confirmar que se ejecuta en un sistema en chino antes de su despliegue completo.
Comunicaciones de mando y control
El stager de Winos4.0 se conecta a su servidor C2 en 161.248.87.250 a través del puerto TCP 443. El uso del puerto TCP 443 proporciona camuflaje a nivel de puerto; sin embargo, la inspección reveló un protocolo binario personalizado en lugar del HTTPS cifrado con TLS estándar.
Los sistemas de detección de intrusiones en la red activaron alertas de gravedad crítica para los mensajes de inicio de sesión y respuesta del servidor CnC de Winos4.0, y una alerta de alta gravedad para la inicialización de ProcessKiller C2.
Se observó tráfico C2 originado en rundll32.exe, which executed with the command line “rundll32.exe”—lacking the typical <DLL>,<Export> argument structure. In environments with command-line and parent-child process monitoring, this execution pattern is a high-confidence anomaly. Sandbox analysis extracted multiple WinosStager plugin DLLs from the rundll32 process, confirming the modular architecture that makes ValleyRAT particularly dangerous: capabilities are not bundled in a single monolithic binary but downloaded on demand.
El componente ProcessKiller resulta especialmente preocupante. La telemetría de red indica la inicialización del servidor C2 de ProcessKiller, lo que coincide con un módulo asociado en informes anteriores con la terminación de software de seguridad. Las campañas anteriores de ValleyRAT/Winos4.0 se dirigieron a productos de seguridad de Qihoo 360, Huorong, Tencent y Kingsof, lo que indica el potencial para terminar con el software de seguridad, incluido el producto que suplantaba como señuelo.
Capacidades posteriores a la vulneración
En resumen, una vez instalado, los atacantes pueden monitorear a la víctima, robar información confidencial y controlar el sistema de forma remota. El análisis en entorno aislado confirmó los siguientes comportamientos una vez que el malware se ha establecido:
- Registro de pulsaciones de teclas mediante un gancho de teclado a nivel de sistema instalado a través de SetWindowsHookExW en el proceso rundll32, capturando cada pulsación de tecla.
- Inyección de procesos: WavesSvc64.exe crea procesos suspendidos y escribe en la memoria de otros procesos para ejecutar código de forma encubierta.
- Acceso a credenciales: el malware lee las claves de registro relacionadas con las credenciales y accede a los archivos de cookies del navegador.
- Reconocimiento del sistema: consulta el nombre de host, el nombre de usuario, la distribución del teclado, la configuración regional, los procesos en ejecución y las unidades físicas.
- Las regiones de memoria RWX creadas dentro de rundll32.exe son coherentes con la ejecución en memoria, lo que reduce la dependencia de ejecutables de carga útil descartados adicionales.
- Autolimpieza: elimina sus propios archivos ejecutados y borra 10 o más archivos adicionales para dificultar la recuperación forense.
- El malware crea exclusiones mutuas que incluyen la cadena de fecha 2026.2.5 y la ruta C:\ProgramData\DisplaySessionContainers.log, y escribe un archivo de registro en esa ubicación.
¿Quién está detrás de esta campaña?
Esta campaña se ajusta al patrón habitual de Silver Fox. El grupo ha utilizado repetidamente instaladores troyanizados de software chino de amplia confianza para distribuir ValleyRAT y el framework Winos4.0. Entre los señuelos anteriores se incluyen el navegador QQ, LetsVPN y aplicaciones de juegos.
Suplantar la identidad de un producto de seguridad aumenta los riesgos. Las víctimas no son simples usuarios ocasionales, sino personas que buscan activamente protección.
La estrategia de segmentación se mantiene constante. Los nombres de archivo en chino, el señuelo Huorong y las comprobaciones de localización integradas apuntan a una campaña con enfoque geográfico.
Sin embargo, la filtración pública del generador de ValleyRAT en GitHub en marzo de 2025 redujo significativamente las barreras de entrada. Los investigadores identificaron aproximadamente 6000 muestras relacionadas entre noviembre de 2024 y noviembre de 2025, y el 85 % apareció en la segunda mitad de ese período. Este aumento sugiere que la herramienta se está extendiendo más allá de un solo operador.
Cómo mantenerse a salvo
Esta campaña demuestra lo fácil que es que la confianza se vuelva en contra de los usuarios. Los atacantes no necesitaban una vulnerabilidad de día cero. Solo necesitaban un sitio web convincente, un instalador realista y saber que mucha gente buscaría el nombre de un producto y haría clic en el primer resultado.
Cuando el señuelo es un producto de seguridad, el engaño resulta aún más efectivo.
Esto es lo que debes revisar:
- Verifique las fuentes de descarga. El sitio web oficial de Huorong Security es huorong.cn. Siempre revise el dominio antes de descargar software de seguridad; un solo carácter adicional puede llevar a un sitio malicioso.
- Supervise las exclusiones Windows Defender. Cualquier comando Add-MpPreference que usted no haya iniciado es un claro indicio de una posible vulneración de seguridad. Realice auditorías periódicas de las exclusiones.
- Búsqueda de artefactos de persistencia. Buscar puntos finales para una tarea o trabajo programado llamado Batteries (artefacto observado como
C:\Windows\Tasks\Batteries.job), el%APPDATA%\trvePath\directorio y la clave de registroHKCU\SOFTWARE\IpDates_info. - Bloquee las conexiones salientes a 161.248.87.250 en el firewall e implemente reglas IDS para las firmas C2 de Winos4.0 (ET SID 2052875, 2059975 y 2052262).
- Alerta sobre anomalías en el proceso.
Rundll32.exeLa ausencia de un argumento DLL legítimo y la presencia de WavesSvc64.exe fuera de una instalación genuina de Waves Audio son indicadores de alta confianza.
Malwarebytes Detecta y bloquea las variantes conocidas de ValleyRAT y su infraestructura asociada.
Indicadores de Compromiso (IOC)
Infraestructura
- Sitios web falsos:
huoronga[.]comhuorongcn[.]comhuorongh[.]comhuorongpc[.]comhuorongs[.]com
- Dominio de redirección:
hndqiuebgibuiwqdhr[.]cyou - Host de carga útil:
pub-b7ce0512b9744e2db68f993e355a03f9.r2[.]dev - IP de C2:
161.248.87[.]250(TCP 443, protocolo binario personalizado) - Dominio C2 codificado:
yandibaiji0203[.]com
Hashes de archivos (SHA-256)
72889737c11c36e3ecd77bf6023ec6f2e31aecbc441d0bdf312c5762d073b1f4(Instalador NSIS)db8cbf938da72be4d1a774836b2b5eb107c6b54defe0ae631ddc43de0bda8a7e(WavesSvc64.exe)d0ac4eb544bc848c6eed4ef4617b13f9ef259054fe9e35d9df02267d5a1c26b2(DuiLib_u.dll)07aaaa2d3f2e52849906ec0073b61e451e0025ef2523dafbd6ae85ddfa587b4d(DLL de Winosstager n.° 1)66e324ea04c4abbad6db4f638b07e2e560613e481ff588e0148e33e23a5052a9(DLL de Winosstager n.° 2)47df12b0b01ddca9eb116127bf84f63eb31e80cec33e4e6042dff1447de8f45f(DLL de Winosstager n.° 3)
Indicadores basados en el huésped
- Tarea programada llamada
BatteriesenC:\Windows\Tasks\Batteries.job - Directorio de persistencia:
%APPDATA%\trvePath\ - Clave de registro:
HKCU\SOFTWARE\IpDates_info - Clave de registro:
HKCU\Console\0\451b464b7a6c2ced348c1866b59c362e - Archivo de registro:
C:\ProgramData\DisplaySessionContainers.log - Procesos:
WavesSvc64.exe,rundll32.exe(sin argumento DLL)
MITRE ATT&CK
T1189— Compromiso por vehículo (Acceso inicial)T1059.001— PowerShell (Ejecución)T1053.005— Tarea programada (persistencia)T1562.001— Debilitar las defensas: Deshabilitar o modificar herramientas (Evasión de defensas)T1574.002— Carga lateral de DLL (evasión de defensa)T1027— Archivos o información ofuscada (evasión de la defensa)T1218.011— Rundll32 (Evasión de defensa)T1555— Credenciales de almacenes de contraseñas (Acceso mediante credenciales)T1082— Descubrimiento de información del sistema (Descubrimiento)T1057— Descubrimiento de procesos (Descubrimiento)T1056.001— Registro de pulsaciones de teclas (Colección)T1071— Protocolo de capa de aplicación (comando y control)T1070.004— Eliminación de indicadores: Eliminación de archivos (evasión de defensa)
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .