Como parte de nuestra investigación sobre una campaña de phishing con temática laboral, encontramos varias URL sospechosas que tenían este aspecto:
https://forms.google.ss-o[.]com/forms/d/e/{unique_id}/viewform?form=opportunitysec&promo=
El subdominio forms.google.ss-o[.]com Se trata de un claro intento de suplantar la identidad del sitio web legítimo forms.google.com. Es probable que la sigla "ss-o" se haya introducido para imitar el "inicio de sesión único" (single sign-on), un método de autenticación que permite a los usuarios iniciar sesión de forma segura en múltiples aplicaciones o sitios web independientes utilizando un único conjunto de credenciales (nombre de usuario y contraseña).
Lamentablemente, al intentar acceder a las URL, fuimos redirigidos al buscador local de Google. Esta es una táctica común de los ciberdelincuentes para impedir que las víctimas compartan sus enlaces personalizados con investigadores o para análisis en línea.
Después de investigar un poco, encontramos un archivo llamado generation_form.php en el mismo dominio, que creemos que el grupo de phishing utilizó para crear estos enlaces. La página de destino de la campaña era: https://forms.google.ss-o[.]com/generation_form.php?form=opportunitysec
El generation_form.php El script hace lo que su nombre indica: crea una URL personalizada para la persona que hace clic en ese enlace.
Con esa información, pudimos comprobar de qué se trataba el intento de phishing. Nuestro enlace personalizado nos llevó a este sitio web:
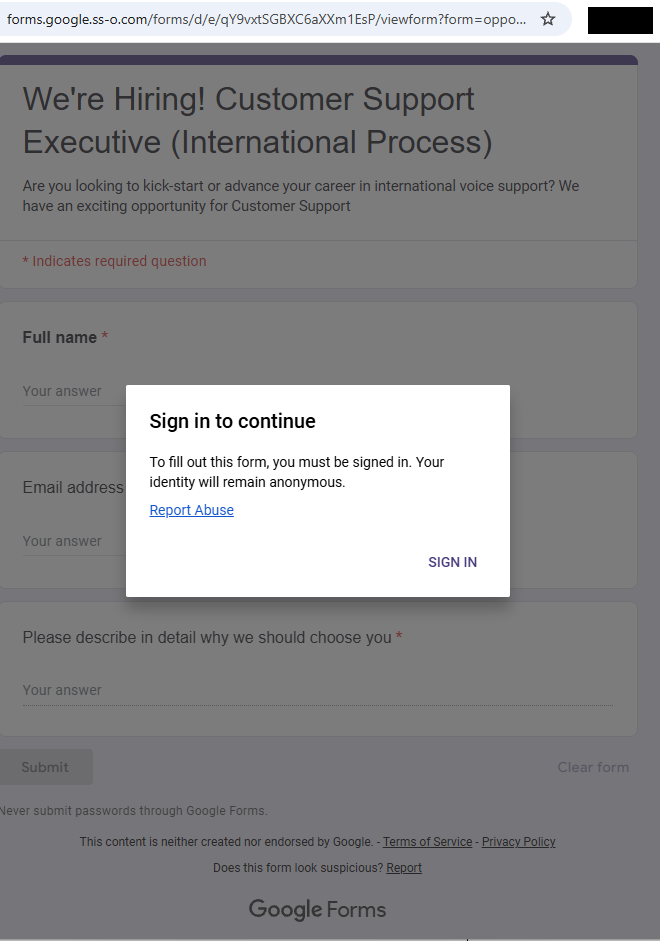
El formulario atenuado que aparece tras la solicitud promete:
- ¡Estamos contratando! Ejecutivo/a de Soporte al Cliente (Proceso Internacional)
- ¿Buscas dar un impulso a tu carrera profesional o hacerla avanzar?
- Los campos del formulario son: Nombre completo, Dirección de correo electrónico y un campo de ensayo titulado "Por favor, describa en detalle por qué deberíamos elegirle".
- Botones: “Enviar” y “Borrar formulario”.
Toda la página web imita a Google Forms, incluyendo las imágenes del logotipo, la paleta de colores, un aviso sobre no enviar contraseñas y enlaces legales. Al final, incluso incluye el típico aviso legal de Google Forms («Este contenido no ha sido creado ni respaldado por Google») para darle mayor autenticidad.
Al hacer clic en el botón "Iniciar sesión" nos llevó a https://id-v4[.]com/generation.php, que ya ha sido desactivado. El dominio id-v4.com se ha utilizado en varias campañas de phishing durante casi un año. En este caso, solicitaba las credenciales de la cuenta de Google.
Dado el enfoque de “oportunidad laboral”, sospechamos que los enlaces se distribuyeron a través de correos electrónicos dirigidos o LinkedIn mensajes.
Cómo mantenerse a salvo
Hoy en día son muy comunes las ofertas de trabajo remoto que prometen resultados engañosos. Aquí tienes algunos consejos para protegerte de ataques dirigidos como este:
- No haga clic en los enlaces de ofertas de trabajo no solicitadas.
- Utiliza un gestor de contraseñas, que no habría rellenado automáticamente tu nombre de usuario y contraseña de Google en una página web falsa.
- Utilice una solución antimalware actualizada y en tiempo real con un componente de protección web.
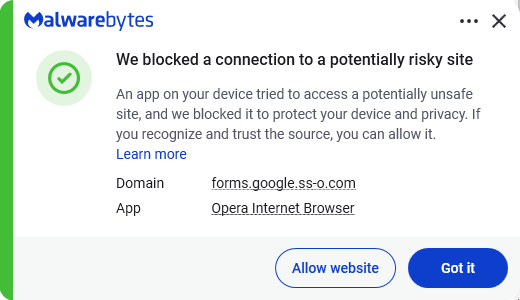
Consejo práctico: Malwarebytes Scam Guard identificó este ataque como una estafa con solo examinar la URL.
COI
id-v4[.]com
formularios.google.ss-o[.]com
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .