Un sitio web falso de soporte de Microsoft está engañando a la gente para que descargue lo que parece un programa normal. Windows En lugar de actualizar, instala malware diseñado para robar contraseñas, datos de pago y acceso a cuentas. Dado que el archivo parece legítimo y evita ser detectado, puede eludir tanto a los usuarios como a las herramientas de seguridad.
Muy convincente Windows actualizar
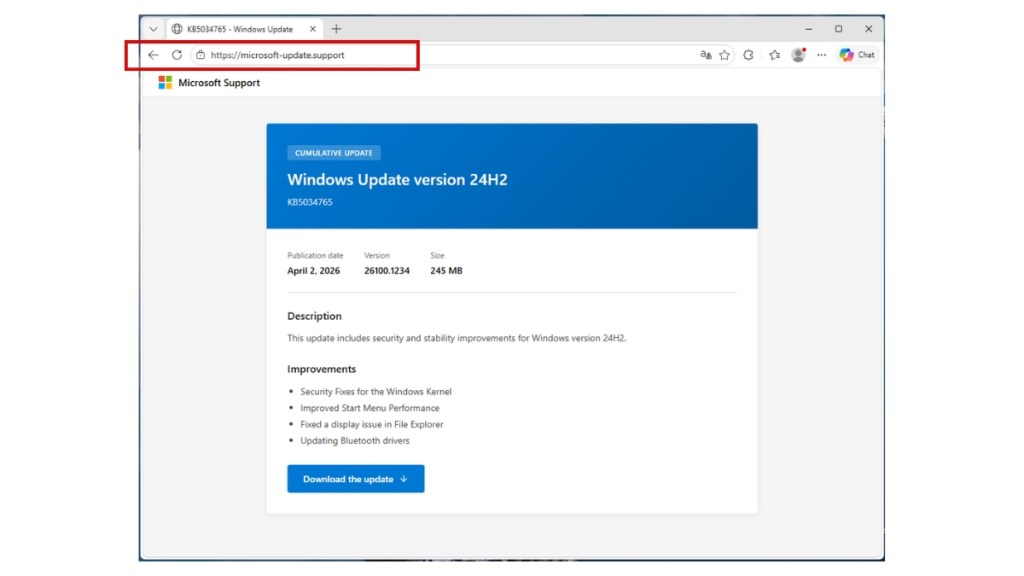
Vimos la campaña en microsoft-update[.]support, un dominio typosquatting disfrazado para parecer una página de soporte oficial de Microsoft. El sitio está escrito completamente en francés (pero estas campañas tienden a propagarse rápidamente) y presenta una actualización acumulativa falsa para Windows Versión 24H2, con un número de artículo de la base de conocimientos (KB) plausible. Un gran botón azul de descarga invita a los usuarios a instalar la actualización.
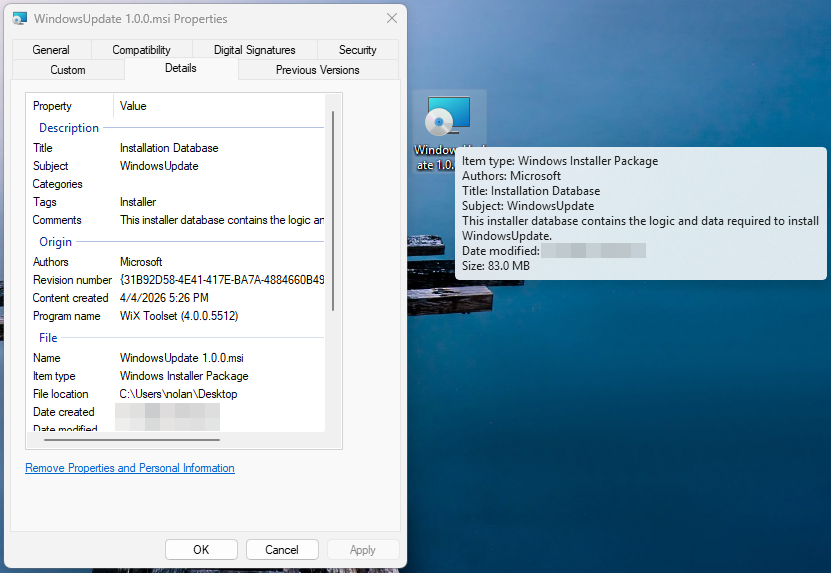
Lo que se descarga es WindowsUpdate 1.0.0.msi, 83 MB Windows Paquete de instalación. A primera vista, todo parece legítimo. Sus propiedades de archivo están cuidadosamente falsificadas: el campo Autor dice "Microsoft", el título dice "Base de datos de instalación" y el campo Comentarios afirma que contiene "la lógica y los datos necesarios para instalar Windows Update".
El paquete se elaboró con WiX Toolset 4.0.0.5512, un marco de instalación de código abierto legítimo, y se creó el 4 de abril de 2026.
Por qué esta campaña está dirigida a Francia
La decisión de dirigirse a usuarios francófonos no es casual. Francia ha sufrido una oleada histórica de filtraciones de datos en los últimos dos años, lo que ha provocado que un volumen ingente de información personal circule en mercados delictivos. Estas filtraciones proporcionan los datos en bruto, y campañas como esta los transforman en estafas muy convincentes.
En octubre de 2024, Free, el segundo mayor proveedor de servicios de internet de Francia, confirmó que un atacante había accedido a datos personales de aproximadamente 19 millones de contratos de abonados, incluidos los datos bancarios. Tan solo unas semanas antes, la Société Française du Radiotéléphone (SFR) reveló su propia filtración de datos, que exponía los nombres, direcciones, números de teléfono y datos bancarios de sus clientes.
A principios de 2024, France Travail, el servicio público nacional de empleo, sufrió una intrusión que comprometió los registros de 43 millones de personas , incluyendo a solicitantes de empleo actuales y anteriores durante dos décadas. Los investigadores también descubrieron un servidor Elasticsearch desprotegido que agregaba 90 millones de registros de al menos 17 filtraciones de datos distintas en Francia en una sola base de datos.
Esta avalancha de datos filtrados ha convertido a Francia en un objetivo atractivo para el robo de credenciales. El estudio de KELA de 2025 sobre robo de información identificó a Francia entre los principales países víctimas, junto con Brasil, India, Estados Unidos, España, el Reino Unido e Indonesia.
Cuando los atacantes ya tienen el nombre, la dirección y el ISP de una víctima de una filtración anterior, un mensaje en francés “ Windows La página de "actualización" se convierte en un reclamo mucho más convincente que una página genérica en inglés.
Electron por fuera, Python por dentro
Cuando se ejecuta el MSI, instala una aplicación Electron (esencialmente un navegador Chromium simplificado con JavaScript personalizado incluido) para C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\.
El binario principal, WindowsUpdate.exe, es una copia renombrada del shell Electron estándar; los metadatos de VirusTotal lo identifican como electron.exe. En 69 motores antivirus, no arrojó ninguna detección porque el ejecutable en sí está limpio. Esto sugiere que la lógica maliciosa reside dentro del JavaScript incluido en la aplicación Electron (normalmente empaquetado como app.asar).
Junto a la capa de electrones se encuentra AppLauncher.vbs, una Visual Basic Script que actúa como lanzador inicial. El sistema integrado cscript.exe El intérprete ejecuta el VBS, que a su vez inicia la aplicación Electron, una técnica clásica que aprovecha los recursos del sistema, evitando el lanzamiento directo de la carga útil y manteniendo la cadena de ejecución con un aspecto rutinario en los registros de procesos.
Pero el envoltorio de Electron es solo la capa exterior. Una vez en funcionamiento, WindowsUpdate.exe engendros _winhost.exe, un intérprete de Python 3.10 renombrado y disfrazado para parecerse a un intérprete legítimo Windows proceso. Este proceso desempaqueta un entorno de ejecución completo de Python enC:\Users<USER>\AppData\Local\Temp\WinGet\tools, incluido python.exe y bibliotecas de apoyo.
A continuación, instala un conjunto de paquetes de Python que se suelen encontrar en herramientas para el robo de datos:
- pycryptodome, utilizado para cifrar datos robados
- psutil, utilizado para inspeccionar procesos en ejecución y detectar entornos de sandbox.
- pywin32, que permite un acceso profundo al Windows API
- PythonForWindows, utilizado para interactuar con elementos internos del sistema como procesos y privilegios.
El análisis del código JavaScript de la aplicación Electron lo confirma. Dos archivos altamente ofuscados, procesados mediante técnicas como el aplanamiento del flujo de control y predicados opacos, contienen la funcionalidad principal.
El archivo más grande (~7 MB) contiene la carga útil principal del programa malicioso, con referencias a rutinas de descifrado pbkdf2, sha256 y AES, además de una comprobación de caducidad de la campaña. El archivo más pequeño (~1 MB) está dirigido a Discord: dado que Discord funciona con Electron, el script modifica su código para interceptar tokens de inicio de sesión, detalles de pago y cambios en la autenticación de dos factores al abrir la aplicación.
Ambos archivos no fueron detectados por los principales motores antivirus, lo que se debe a que se trata de malware que se oculta dentro de software legítimo y código altamente ofuscado.
Dos maneras en que sobrevive a un reinicio
El malware establece dos mecanismos de persistencia independientes.
Primero, reg.exe escribe un valor llamado SecurityHealth bajo la clave de registro CurrentVersion\Run del usuario, apuntando a WindowsUpdate.exe. El nombre del valor suplanta Windows Security Health, el servicio responsable de las notificaciones de Defender. Es algo que la mayoría de los usuarios, e incluso el personal de TI, pasarían por alto sin sospechar nada.
Segundo, cscript.exe deja caer un archivo de acceso directo llamado Spotify.lnk en la carpeta de inicio del usuario. Cualquiera que lo note probablemente asumirá que Spotify se configuró para iniciarse al iniciar sesión.
Dos mecanismos de persistencia, dos disfraces diferentes, cada uno diseñado para parecerse a algo que el usuario esperaría ver.
Tomar las huellas dactilares de la víctima, llamar a casa, subir el botín
A los pocos segundos de su lanzamiento, WindowsUpdate.exe se pone en contacto con www.myexternalip.com y ip-api.com Para descubrir la dirección IP pública y la geolocalización de la víctima. Este tipo de reconocimiento es una práctica casi universal entre los ciberdelincuentes, ya que les permite saber dónde se encuentra la víctima y determinar qué datos se recopilan.
El malware luego contacta con su infraestructura de comando y control (C2). Llega a datawebsync-lvmv.onrender[.]com, un punto final C2 alojado en Render, y sync-service.system-telemetry.workers[.]dev, un relé que se ejecuta en Cloudflare Workers. Ese segundo dominio es particularmente astuto: "system-telemetry" es exactamente el tipo de subdominio que un analista de redes podría descartar como tráfico de monitoreo legítimo durante una revisión rápida de registros.
Para la exfiltración, el malware recurre a store8.gofile[.]ioGofile, un servicio para compartir archivos que permite cargas anónimas, se ha convertido en uno de los favoritos entre los ladrones de datos porque es gratuito, efímero y no deja rastro para el usuario.
Cientos de procesos cancelados antes del desayuno.
La telemetría de Sandbox capturó más de doscientas invocaciones separadas de taskkill.exeCada uno se ejecutaba como un proceso individual. Si bien los procesos objetivo específicos no se registraron en la telemetría condensada, el gran volumen y el patrón coinciden con los de los ciberdelincuentes que, de forma sistemática, desactivan las herramientas de seguridad, los procesos del navegador (para desbloquear las bases de datos de credenciales) y el malware de la competencia antes de iniciar su rutina de recopilación. Elimina todo lo que pueda interferir y, a continuación, ponte manos a la obra.
Por qué las defensas automatizadas lo pasaron por alto
En el momento del análisis, VirusTotal no detectó ningún virus en 69 motores de búsqueda para el ejecutable principal ni en 62 para el lanzador VBS. No se encontraron coincidencias con las reglas de YARA, y la puntuación de comportamiento clasificó la actividad como de bajo riesgo.
Esto no es un fallo de ninguna herramienta en particular. Es el resultado previsto de la arquitectura del malware.
Electron shell es un binario legítimo utilizado por millones de aplicaciones. La lógica maliciosa se oculta dentro de código JavaScript ofuscado, que las herramientas antivirus tradicionales no analizan en profundidad. El código Python se ejecuta bajo un nombre de proceso engañoso e incorpora componentes en tiempo de ejecución desde lo que parecen ser fuentes normales.
Individualmente, cada componente parece inofensivo. Solo cuando se sigue la cadena completa —desde el lanzador VBS hasta la aplicación Electron, pasando por el proceso Python renombrado, la recopilación y la exfiltración de datos— la actividad se vuelve claramente maliciosa.
Tras nuestro análisis, hemos añadido medidas de detección para proteger a los usuarios de esta amenaza.
Qué significa esto y qué hacer a continuación
La combinación de un señuelo de phishing localizado, un instalador MSI legítimo, un envoltorio Electron y una carga útil de Python desplegada en tiempo de ejecución demuestra la evolución de los ciberdelincuentes que roban software. Cada capa cumple una función: el MSI proporciona una experiencia de instalación familiar, el shell Electron ayuda a que el archivo parezca limpio y el entorno de ejecución de Python ofrece acceso flexible al sistema operativo. Toda la cadena se construye a partir de componentes legítimos y disponibles comercialmente.
El ataque dirigido a usuarios franceses sigue un patrón claro. Cuando ya circulan decenas de millones de datos personales, el coste de crear un señuelo localizado y convincente disminuye considerablemente. Un atacante que ya conoce el proveedor de internet de la víctima puede personalizar la página de phishing para que coincida con lo que espera ver, ya sea de su proveedor o, en este caso, de Microsoft.
La conclusión más importante es que un resultado de VirusTotal sin detecciones no significa que un archivo sea seguro. A menudo significa que la lógica maliciosa está oculta, por ejemplo, dentro de scripts ofuscados o se ejecuta durante la ejecución, lo que deja poco margen para que los métodos de detección tradicionales la detecten.
Si crees que has instalado esta actualización, esto es lo que debes hacer:
- Compruebe su clave de registro. Para ello, pulse Windows + R, tipo
regedity pulsa Enter. Ve aHKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run. Busque una entrada llamadaSecurityHealthseñalando aWindowsUpdate.exeen tu carpeta AppData y elimínala. - Busque un
Spotify.lnkArchivo en tu carpeta de Inicio que no creaste, y elimínalo. Elimina la carpeta.C:\Users<USER>\AppData\Local\Programs\WindowsUpdate\ - Borre los archivos temporales en
C:\Users<USER>\AppData\Local\Temp\WinGet\tools\ - Cambia todas las contraseñas almacenadas en tu navegador; asume que las credenciales guardadas, las cookies y los tokens de sesión podrían haber sido comprometidos.
- Habilitar la autenticación de dos factores, dando prioridad al correo electrónico y a las cuentas financieras.
- Ejecuta un análisis completo del sistema con una herramienta antimalware actualizada (idealmente una con detección de comportamiento).
Cómo actualizar Windows sin peligro
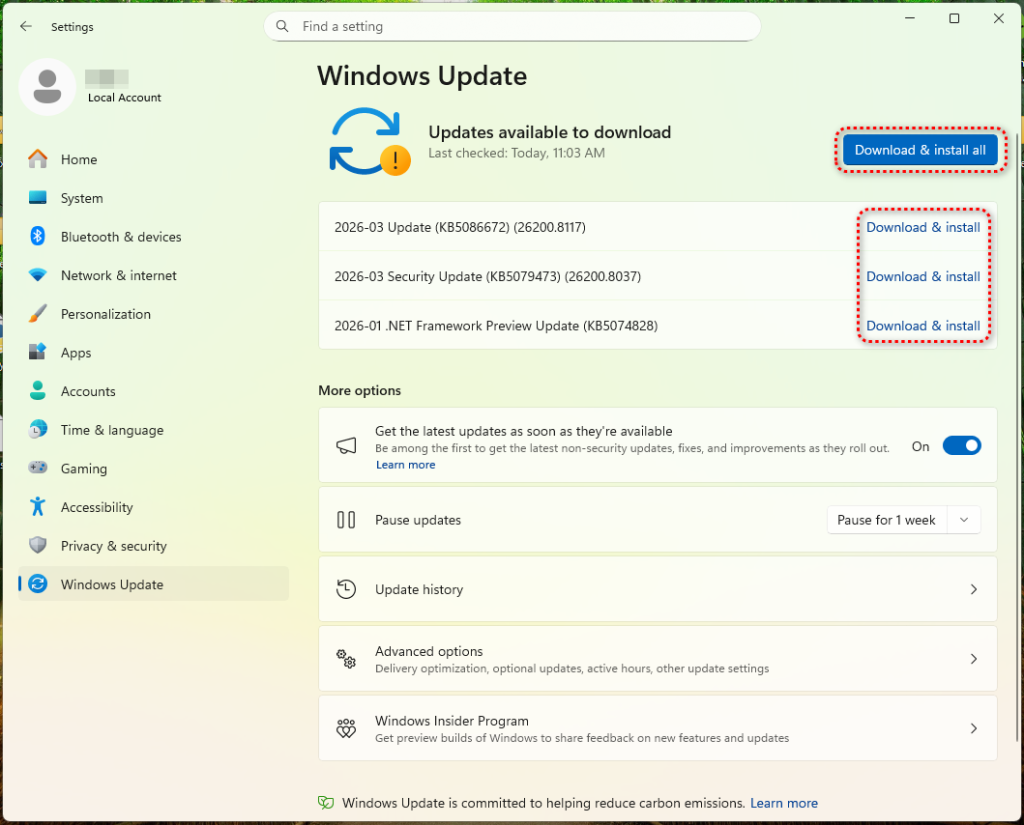
La forma más segura de actualizar Windows Se realiza mediante la función de actualización integrada. Abre el menú Inicio , ve a Configuración > Windows Update y haz clic en "Buscar actualizaciones". Esta debería ser siempre tu primera opción.
Microsoft ofrece paquetes de actualización independientes a través del Catálogo de actualizaciones de Microsoft (catalog.update.microsoft.com), pero esta es la única fuente legítima para descargas manuales. Cualquier otro sitio web que ofrezca una Windows La actualización como archivo debe considerarse sospechosa.
Tenga cuidado con las páginas que imitan el soporte de Microsoft o Windows Actualización. Estas pueden parecer convincentes, pero la URL es lo que importa. Las páginas legítimas de Microsoft solo se sirven desde dominios que terminan en microsoft.com. Un dominio como microsoft-update[.]support Puede parecer plausible, pero no tiene ninguna relación con Microsoft.
Si recibe un correo electrónico, un mensaje de texto o una notificación que le insta a instalar una actualización urgente, no haga clic en el enlace. En su lugar, abra Configuración > Windows Update y compruebe directamente.
Por último, considera habilitar las actualizaciones automáticas. Esto elimina la necesidad de descargar las actualizaciones manualmente y reduce la posibilidad de que te engañen para que instales una versión falsa.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
13c97012b0df84e6491c1d8c4c5dc85f35ab110d067c05ea503a75488d63be60(WindowsUpdate.exe)c94de13f548ce39911a1c55a5e0f43cddd681deb5a5a9c4de8a0dfe5b082f650(AppLauncher.vbs)
Dominios
microsoft-update[.]support(cebo de phishing)datawebsync-lvmv[.]onrender[.]com(C2)sync-service[.]system-telemetry[.]workers[.]dev(Relé C2)store8[.]gofile[.]io(exfiltración)www[.]myexternalip[.]com(Reconocimiento de IP)ip-api[.]com(geolocalización)
Artefactos del sistema de archivos
C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\WindowsUpdate.exeC:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\AppLauncher.vbsC:\Users\<USER>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Spotify.lnk