Un sitio web falso muy convincente está suplantando la página de descarga de ChatGPT de OpenAI e infectando a los visitantes con malware diseñado para robar contraseñas, datos del navegador, monederos de criptomonedas y otra información confidencial.
El sitio, openew[.]app, imita fielmente la experiencia de descarga real de ChatGPT de OpenAI y ofrece lo que parecen ser aplicaciones de escritorio oficiales para ambos Windows y macOS. En cambio, Windows Los usuarios reciben un cargador de malware que roba credenciales, mientras que Mac Los usuarios reciben Odyssey Stealer, una bifurcación de Atomic Stealer (AMOS), una conocida familia de malware para macOS asociada con el robo de criptomonedas.
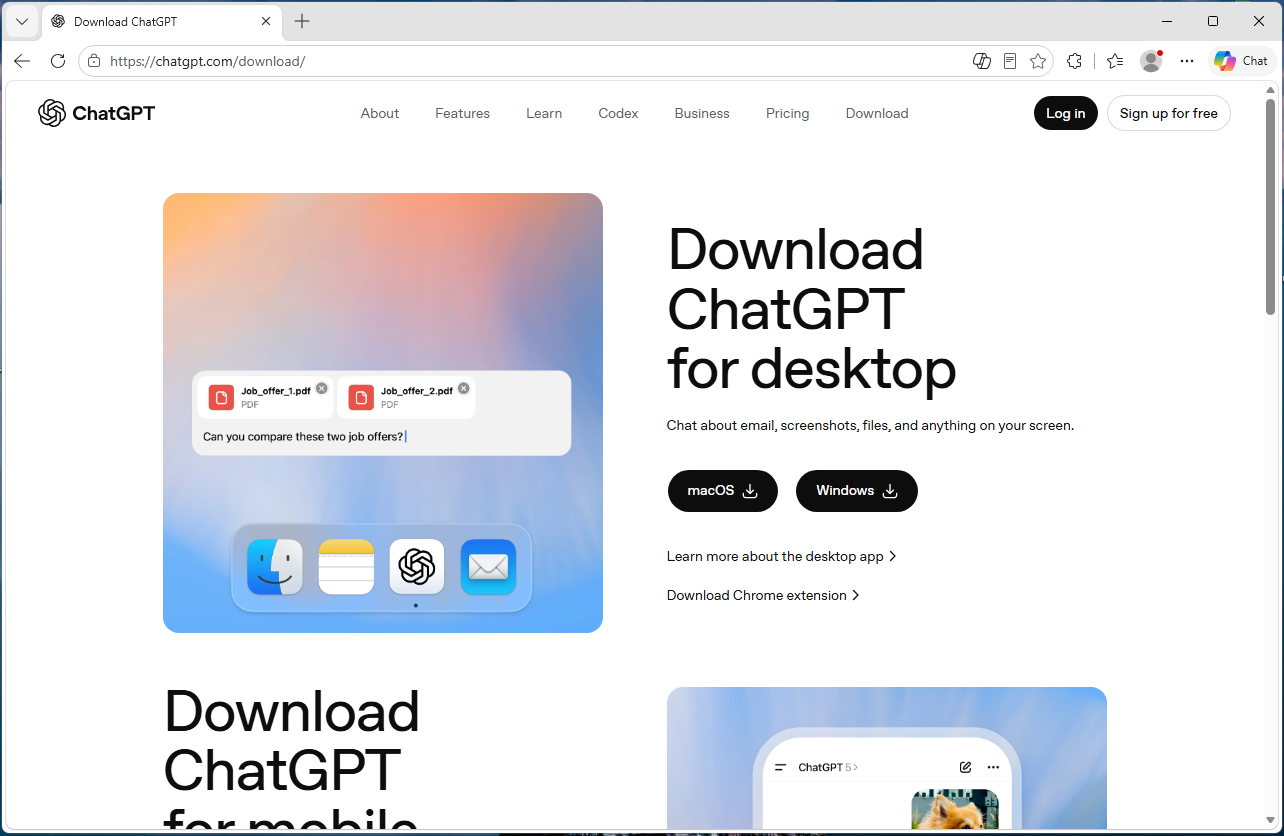
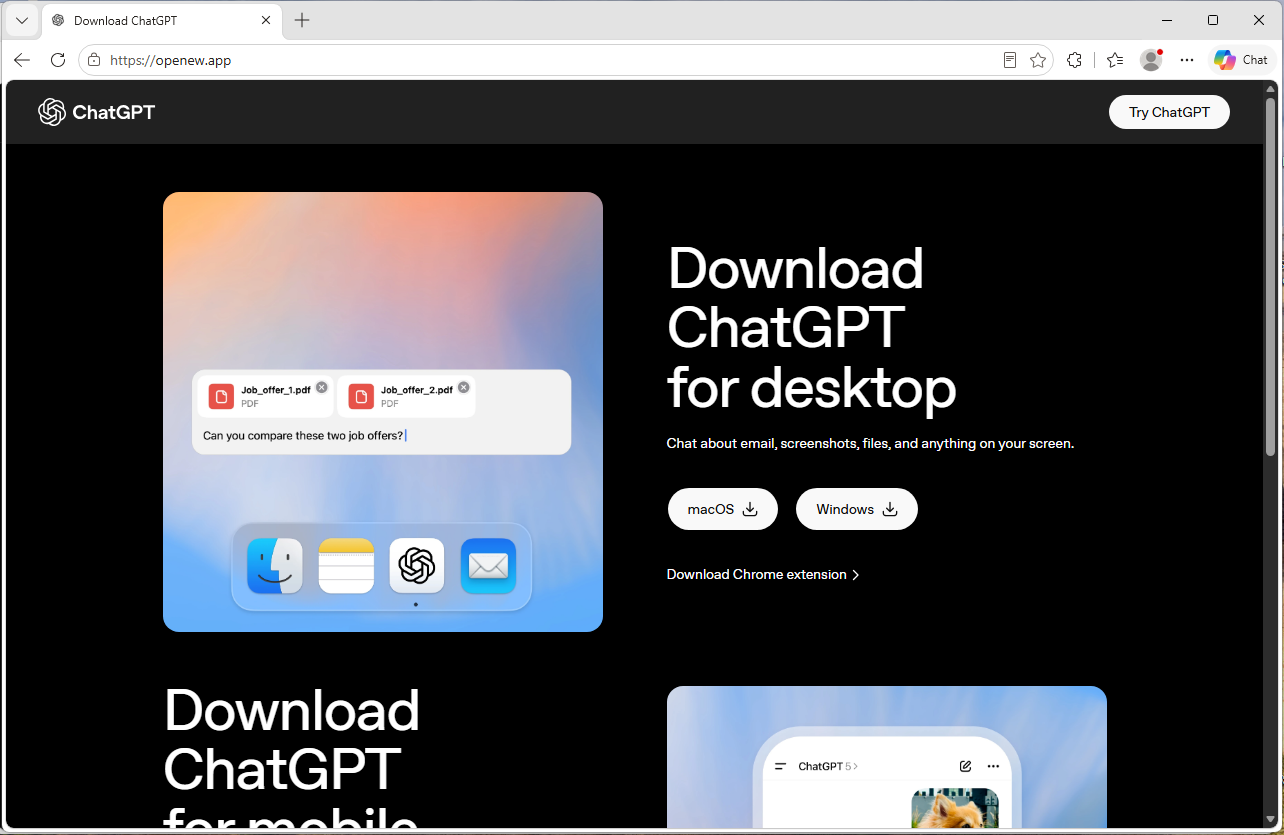
La configuración de doble plataforma es lo que hace que la operación sea notable. Al hacer clic en el Windows La descarga incluye un instalador falso que abre un canal de comunicación con un servidor controlado por el atacante. Al hacer clic en el botón de macOS, se instala un malware que roba contraseñas del navegador, cookies, sesiones de Telegram, monederos de criptomonedas y otros archivos confidenciales. Además, intenta reemplazar las aplicaciones legítimas de monederos Ledger y Trezor con versiones troyanizadas.
Si solo descargaste ChatGPT desde la página oficial de OpenAI o la Microsoft Store, no eras el objetivo. Pero si buscaste "descargar ChatGPT" e hiciste clic en un anuncio o un resultado desconocido, podrías haber dado acceso a los atacantes a tus cuentas en línea, sesiones de navegación, contraseñas guardadas y, potencialmente, a tus criptomonedas.
Malwarebytes Protege a los usuarios de este malware.
Análisis técnico
El dominio, openew[.]app, se asemeja mucho a la experiencia de descarga real de ChatGPT de OpenAI. Utiliza un tema oscuro, una marca al estilo de OpenAI, un texto de marketing familiar y botones de descarga prominentes para macOS y Windows .
El dominio de nivel superior .app es operado por Google y requiere conexiones HTTPS, lo que significa que los navegadores muestran el conocido icono del candado sin advertencias de certificado evidentes.
El detalle más importante es la configuración de doble plataforma. Los verdaderos proveedores de software proporcionan instaladores separados para Windows y macOS, y este sitio falso hace exactamente lo mismo.
Haciendo clic en el Windows El botón entrega Chat_GPT.exe, mientras que al hacer clic en el botón macOS se descarga una imagen de disco que contiene ChatGpt.dmg.
El Windows malware
Chat_GPT.exe está construido casi en su totalidad con piezas estándar. El instalador utiliza Inno Setup, un conjunto de herramientas de código abierto gratuito utilizado por miles de usuarios legítimos Windows productos. Dentro hay un Electron El esqueleto de la aplicación —el mismo marco basado en Chromium que utilizan aplicaciones como Slack y Discord— viene con bibliotecas de soporte estándar disponibles públicamente en el proyecto Electron.
Cuando la víctima ejecuta el instalador, este crea archivos en %APPDATA%\LeronApplication, lanzamientos EApp.exey genera PowerShell con las banderas -ExecutionPolicy Unrestricted -Command -El guion final le indica a PowerShell que lea los comandos desde la entrada estándar, lo que significa que las instrucciones maliciosas nunca llegan al disco donde los escáneres podrían detectarlas. La telemetría de comportamiento registró el tráfico HTTP a 188.137.246.189 usando un /laravel.php?api=api&hash=...&message=... El análisis reveló actividad similar a la de una inyección y señales de persistencia de servicio/ejecución automática en el punto final. Nueve de los 69 motores antivirus detectaron el archivo como malicioso en el momento del análisis. La evidencia de persistencia se interpreta mejor como una técnica de manipulación conductual que como una prueba de una instalación duradera, pero el patrón general es propio de los programas de descarga de software malicioso: baratos, modulares y eficaces, en lugar de novedosos desde el punto de vista técnico.
El malware para macOS: Odyssey Stealer (una bifurcación de AMOS)
El malware para macOS se sitúa en la gama alta del mercado de malware comercial. Se trata de Odyssey , una bifurcación del conocido AMOS , una plataforma de malware como servicio documentada desde 2023.
La identificación es bastante clara. La muestra aislada coincide con los patrones de comportamiento documentados de Odyssey, heredados de su linaje AMOS: una larga cadena de AppleScript que se pasa al motor de scripts de macOS, un intento silencioso de validación de contraseña mediante comandos del servicio de directorio de macOS y, si esta verificación silenciosa falla, un mensaje falso al estilo de macOS que dice "Introduzca la contraseña del dispositivo para continuar", con el conocido icono del candado. Todo lo que el usuario escribe se valida con el mismo comando. Si coincide, el malware captura la contraseña de inicio de sesión del usuario en texto plano.
A partir de ahí, sigue un manual de procedimientos familiar de Odyssey/AMOS-fork. Copia el llavero de macOS, recopila cookies e inicios de sesión guardados de 12 navegadores basados en Chromium, además de Firefox y Waterfox, y extrae datos de sesión de Telegram. También escanea 16 directorios de billeteras de criptomonedas, incluyendo Ledger Live, Trezor Suite, Exodus, Electrum y Sparrow. Finalmente, busca en las carpetas Escritorio y Documentos archivos con extensiones como .wallet, .seed, .key, y .kdbxLos datos recopilados se comprimen en un archivo temporal y se envían a un servidor programado.
La función de reemplazo de la cartera es especialmente peligrosa.
Hay una parte más del malware para macOS, y probablemente sea la característica que justifica su precio. Tras el robo inicial de datos, el script descarga versiones troyanizadas de Ledger Live, Ledger Wallet y Trezor Suite desde un segundo servidor. A continuación, intenta eliminar las aplicaciones de billetera legítimas y reemplazarlas con las versiones del atacante.
Si la contraseña del usuario fue capturada anteriormente en la cadena de ataque, el script utiliza sudo para forzar el reemplazo. De lo contrario, vuelve a un estándar. rm -rf El intento de eliminación aún puede tener éxito si las aplicaciones están instaladas en una ubicación con permisos de escritura para el usuario. En cualquier caso, la próxima vez que la víctima abra lo que parece ser su software de billetera, en realidad podría estar ejecutando el software de reemplazo del atacante.
Este comportamiento de sustitución de monederos es un sello distintivo de la rama Poseidon/Odyssey de la familia AMOS y hace que el robo de criptomonedas sea el objetivo más probable.
¿Cuál es el costo operativo para construir?
Aquí es donde el ángulo de la IA se vuelve interesante, porque Windows y las partes de la operación correspondientes a macOS tienen precios muy diferentes.
El dominio openew.app Probablemente les costaría a los operadores alrededor de $15 al año a través de un registrador normal. .app El dominio requiere HTTPS por defecto, lo que facilita a los operadores mostrar el candado del navegador, símbolo de confianza que los usuarios asocian con los sitios web legítimos. La página de inicio es simplemente una copia de la página de descarga real de OpenAI, algo que las herramientas de clonación modernas pueden reproducir en minutos.
En el Windows Además, la mayoría de las herramientas son baratas o gratuitas. Inno Setup es gratis. Electron es gratuito. Los archivos de soporte de Chromium son descargas públicas. La infraestructura del servidor parece depender de herramientas de malware comerciales de bajo costo y un VPS básico que podría costar solo unos pocos dólares al mes. En conjunto, el Windows Es plausible que la puesta en marcha de este aspecto de la operación hubiera costado menos de 100 dólares inicialmente.
La versión para macOS es muy diferente. Según se informa, Odyssey se alquila por unos 3000 dólares al mes, pagados en criptomonedas. En comparación, Lumma, una aplicación popular Windows Infostealer, a menudo tratado como un producto similar, históricamente ha anunciado planes de entrada de alrededor de 250 dólares al mes.
Esa diferencia de precio dice mucho. Los operadores claramente creen que un negocio exitoso Mac Una infección vale mucho más dinero que un típico Windows infección.
La razón probable es simple: Odyssey está diseñado específicamente para el robo de criptomonedas, incluido el comportamiento de reemplazo de billeteras que se observa en esta campaña. Los operadores están apostando a que una cantidad significativa de Mac Los usuarios poseen criptomonedas.
Llevar a las víctimas al sitio es probablemente el único costo continuo importante, y ahí es donde la marca de IA se vuelve valiosa. Anuncios de búsqueda, envenenamiento de SEO, YouTube El spam y los enlaces compartidos en comunidades de Discord y Telegram centradas en la IA pueden dirigir tráfico a páginas de descarga falsas. Algunos de estos canales son de pago, mientras que otros son prácticamente gratuitos.
Por qué los atacantes están atacando a las marcas de IA
La mayoría del software establecido ya tiene hábitos de descarga confiables integrados. Si quieres Chrome Seguramente ya sabes que tienes que ir a Google. Si quieres Photoshop, vas a Adobe. La gente ya sabe dónde está la descarga original.
Las herramientas de IA son diferentes porque la mayoría de los usuarios todavía las están instalando por primera vez, y eso significa depender de los resultados de búsqueda, los anuncios, YouTube Enlaces o publicaciones en redes sociales para encontrar la página de descarga. Esto crea un entorno ideal para sitios web falsos.
En los últimos dos años, productos como ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity y muchos otros se han lanzado o modificado rápidamente. Cada nuevo lanzamiento genera una oleada de usuarios que buscan "descargar ChatGPT" o "instalar Claude" sin conocer la URL oficial. Es precisamente ese tráfico de búsqueda el lugar donde los atacantes se instalan.
Las páginas falsas tampoco necesitan ser especialmente sofisticadas, ya que las páginas legítimas de productos de IA ya son minimalistas por diseño: un diseño moderno, un logotipo y un botón de descarga grande. Openew[.]app Coincide con lo que los usuarios esperan ver. No hay errores gramaticales ni ventanas emergentes agresivas; solo la misma imagen de marca, el mismo texto y el tranquilizador candado del navegador.
Lo que hace que este tipo de operación sea duradera es la facilidad con la que puede rotar las marcas. Cuando el señuelo de ChatGPT deja de generar clics, los operadores pueden reutilizar la misma infraestructura para el siguiente producto de IA de moda. El malware detrás del botón de descarga sigue siendo el mismo. Solo cambia la marca.
Lo que podrían hacer los proveedores de IA
La mayoría de los principales proveedores de IA, incluido OpenAI, ya ofrecen canales de descarga oficiales. El problema radica en la visibilidad y los hábitos de los usuarios. Muchos usuarios aún buscan "descargar ChatGPT", donde los resultados pueden incluir enlaces oficiales, réplicas no oficiales e incluso sitios web maliciosos.
Las grandes marcas de consumo y los bancos suelen llevar a cabo agresivas campañas de protección de marca contra anuncios falsos y dominios que suplantan la identidad de otras empresas. Es posible que los proveedores de IA deban hacer lo mismo de forma más sistemática.
El otro problema es la visibilidad. Los enlaces oficiales a las aplicaciones de escritorio suelen estar ocultos en los menús de configuración o en las barras laterales, mientras que los motores de búsqueda son más rápidos y fáciles de encontrar. Es precisamente ahí donde se esconden los sitios de descarga falsos.
Qué hacer si has instalado la aplicación falsa.
Si recientemente instalaste algo que dice ser ChatGPT desde una fuente distinta a la página de descarga oficial de OpenAI o la Microsoft Store, es posible que te hayas visto afectado. Desde un dispositivo diferente y limpio:
- Cierra sesión en tus cuentas importantes usando la opción "Cerrar sesión en todas partes" de cada servicio. Esto incluye correo electrónico, banca, almacenamiento en la nube, GitHub, Discord, Telegram y plataformas de intercambio de criptomonedas.
- Cambia tus contraseñas empezando por la de tu cuenta de correo electrónico principal.
- Cambie las claves API, las claves SSH y las credenciales en la nube almacenadas en la máquina afectada.
- Si posee criptomonedas, transfiera los fondos inmediatamente utilizando un dispositivo nuevo y limpio. En macOS, en particular, no abra Ledger Live ni Trezor Suite en el equipo afectado antes de reinstalar el sistema operativo, ya que la función de reemplazo de la billetera podría haberse ejecutado correctamente.
- Supervise las cuentas bancarias y las tarjetas de pago para detectar actividades sospechosas.
- Reinstalar el sistema operativo. Windows La muestra mostró un comportamiento de comando y control de PowerShell, mientras que la carga útil de macOS podría haber capturado la contraseña de inicio de sesión del usuario. Una reinstalación limpia es la opción de recuperación más segura.
- Si se trataba de un dispositivo de trabajo, póngase en contacto con su equipo de TI o de seguridad de inmediato.
Malwarebytes Protege a los usuarios contra este malware.
Reflexiones finales
La razón por la que vale la pena escribir sobre esta campaña no es el malware en sí. Ambas cargas útiles ya están bien documentadas. Windows Side es un kit básico ensamblado con piezas baratas y fáciles de conseguir. La versión para macOS, Odyssey Stealer, está relacionada con la familia de malware AMOS, que se ha estado rastreando desde 2023.
Lo más interesante es la estructura de la operación en torno a ese malware. Un único sitio web falso distribuye dos cargas útiles diferentes dirigidas a dos tipos de víctimas con características económicas distintas. Windows Las víctimas se encuentran en una posición vulnerable para obtener una amplia monetización mediante el robo de credenciales y cookies. Mac Las víctimas son el objetivo principal, de forma más específica y lucrativa, del robo de criptomonedas, y los operadores parecen estar dispuestos a gastar miles de dólares al mes en herramientas porque las ganancias lo justifican.
El atractivo que une a ambas partes es la propia marca de IA. Actualmente, los nombres de los productos de IA generan un enorme volumen de tráfico de descargas por primera vez por parte de usuarios que aún no conocen las URL oficiales.
Así es como luce un negocio de reparto consolidado. Lo interesante no es el binario en sí, sino la cadena de suministro que lo rodea: el dominio, el certificado, la página clonada, la fuente de tráfico, la suscripción al malware y la infraestructura de exfiltración. Cada componente es económico, modular, reemplazable y está disponible comercialmente.
Y los operadores no están eligiendo entre Windows y macOS. Ambas plataformas se ejecutan desde la misma página, con cargas útiles adaptadas a la economía de cada una. Cuando una marca de IA deja de generar conversiones, simplemente pueden cambiar la marca y reutilizar la misma infraestructura para el siguiente producto de moda.
El entusiasmo por la IA acabará desvaneciéndose. Probablemente, el kit no.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Indicadores de red
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →